
La evaluación de proveedores de IA espacial pregunta si un producto basado en ubicación puede completar un trabajo concreto con los datos, permisos, geografía y evidencias del comprador, en lugar de preguntar si su lista de funciones es larga. Las casillas de mapas, IA y seguridad pueden estar marcadas y, aun así, el flujo de trabajo puede recomendar un lugar cerrado o exponer registros de otro tenant. Una solicitud útil nombra el trabajo, el propietario de cada sistema y la evidencia necesaria antes de que alguien puntúe a un proveedor.
Las secciones siguientes convierten esa solicitud en puertas de control que pueden compartir el equipo de compras y el equipo de ingeniería. El inventario de funciones sigue teniendo un lugar en el expediente. Ese inventario responde una pregunta distinta de la ruta que una solicitud real debe superar.
Fundamentos de la evaluación de proveedores de IA espacial
- Empieza por el trabajo: La intención del usuario, los datos autorizados, un cálculo espacial, la elegibilidad, el ranking, una acción validada y un resultado del sistema anfitrión son etapas separadas.
- Dibuja los propietarios: La identidad, los registros privados, las transacciones y los resultados de negocio permanecen con la organización que ya los gobierna.
- Separa credenciales de permisos: Una clave de plataforma demuestra que la aplicación puede llamar al servicio. La autorización del usuario final sigue siendo responsabilidad del anfitrión.
- Clasifica la evidencia, no los adjetivos: Una afirmación, un documento, una demo, una prueba del cliente y un piloto acotado son niveles distintos de evidencia.
- Mantén las puertas duras: La autorización, la residencia de datos y un flujo crítico no compatible no se compensan promediándolos con una puntuación alta en otro apartado.
¿Qué debería probar una evaluación de proveedores de IA espacial?
Doce áreas cubren la decisión que el comprador realmente debe tomar. Flujo de trabajo, arquitectura, datos, seguridad, geografía y la capa de IA describen si el producto puede realizar el trabajo de ubicación. Herramientas, observabilidad, integración, fiabilidad, coste y un piloto acotado describen si la organización puede operar ese trabajo, explicar un fallo, pagarlo y detenerlo. Una nota alta en una función de bajo riesgo no puede reparar un fallo crítico en autorización, residencia de datos o en el propio flujo. El panel de portada es un mapa de esas áreas, con fuentes de datos, datos geoespaciales, APIs y un límite de acceso alrededor de la ruta.
Trata cada área como una puerta de control con un responsable y un método de prueba. El flujo de trabajo pregunta qué solicitud debe completar el producto, incluidos los casos desfavorables. La arquitectura pregunta qué sistemas siguen siendo propiedad del cliente. Los datos preguntan qué registros son autoritativos y qué campos pueden entrar en un prompt o en un almacén vectorial. La seguridad pregunta cómo se mantienen separados tenants, roles y campos privados. La geografía pregunta qué servicio calcula distancia, contención y tiempo de viaje. La capa de IA pregunta qué puede interpretar el modelo de lenguaje y qué decisiones permanecen en código determinista.
Herramientas, observabilidad e integración vienen después de esa base porque dependen de ella. Una herramienta que puede reservar, enviar mensajes o escribir un registro necesita una comprobación de permisos antes de ejecutarse. Una traza necesita suficientes identificadores para reconstruir una recomendación equivocada. Una integración necesita un límite nombrado para cada sistema que toca la propuesta. Fiabilidad, coste y el piloto preguntan entonces si el modelo operativo resiste horarios de soporte, impulsores de uso y una prueba de aceptación escrita. Los equipos que ya compararon construir esta pila con comprar parte de ella pueden usar esa división previa como entrada y después probar la parte comprada contra el trabajo (Kaleidr, 2026).
¿Por qué una lista de funciones es una mala forma de hacer la preselección?
Un cuestionario centrado en funciones es fácil de completar con una fila de respuestas afirmativas. IA, mapas, APIs, analítica y seguridad pueden aparecer en una diapositiva mientras la ruta desde una persona hasta un resultado validado sigue sin definirse. La evaluación que se parece a producción recorre la intención del usuario, los datos autorizados, un cálculo espacial, la elegibilidad, el ranking, una acción validada y el resultado que necesitaba el sistema anfitrión. Debe haber evidencia en cada una de esas etapas. Un proveedor puede marcar todas las casillas de la izquierda y aun así fallar en la ruta de la derecha.
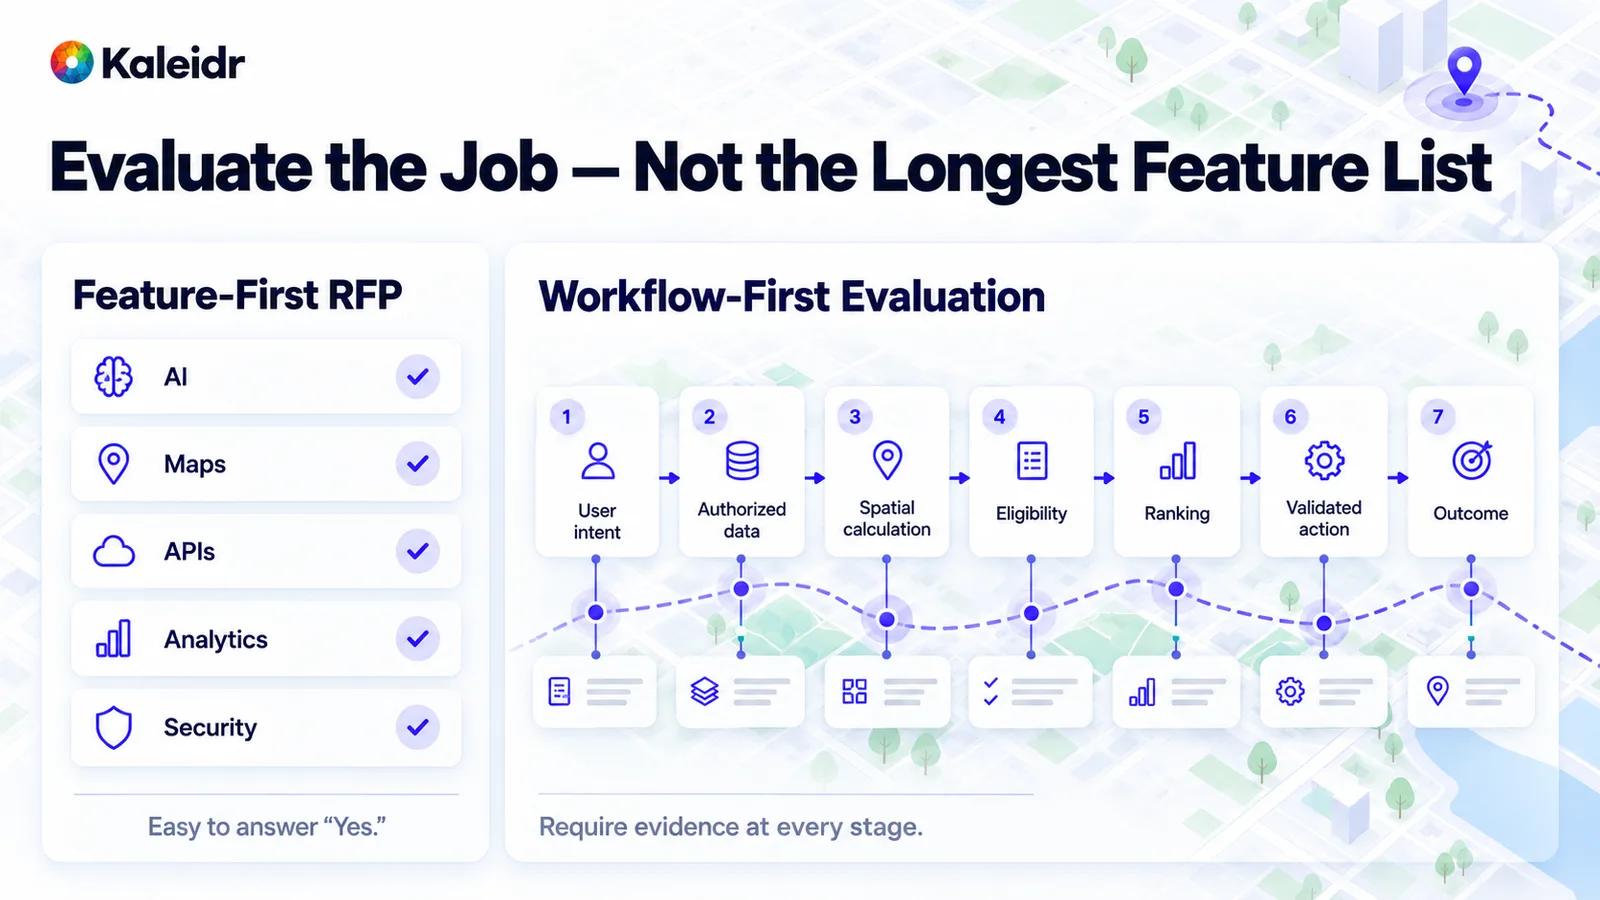
El panel izquierdo es una lista de funciones en la que es fácil marcar sí. El panel derecho es el trabajo, desde la intención del usuario hasta un resultado pasando por una acción validada. La evidencia pertenece a cada etapa de esa ruta. La comparación es un patrón de evaluación para compradores, no una puntuación de Kaleidr.
La elegibilidad debe retirar un lugar cerrado, obsoleto o sin existencias antes de que empiece el ranking. Una acción validada es un paso distinto de una frase que describe la acción. El resultado pertenece al sistema anfitrión que registra si la persona terminó el trabajo, como un lugar seleccionado, una ruta abierta o un flujo completado. Pide al proveedor que muestre esas etapas con ejemplos propios del comprador, incluida una solicitud que debería devolver cero resultados. Una demo que solo enseña el camino feliz todavía no responde la pregunta de la preselección.
¿Quién es propietario de los datos, el flujo de trabajo y el resultado?
Dibuja tres columnas antes de comparar productos. La columna del cliente contiene identidad, autorización por tenant, inventario, reservas, transacciones y el resultado de negocio. La columna del proveedor contiene la capa espacial, el SDK, soporte de ranking, capacidades de mapa, credenciales de plataforma y analítica cuando el producto realmente las ofrece. La columna de terceros puede contener un proveedor de modelos, teselas de mapa, routing, datos de lugares u otras dependencias de nube. Toda propuesta debería mostrar esos límites, incluidos los registros que nunca salen de la columna del cliente. Los datos privados de negocio permanecen en los sistemas que ya los gobiernan (Kaleidr, 2026).
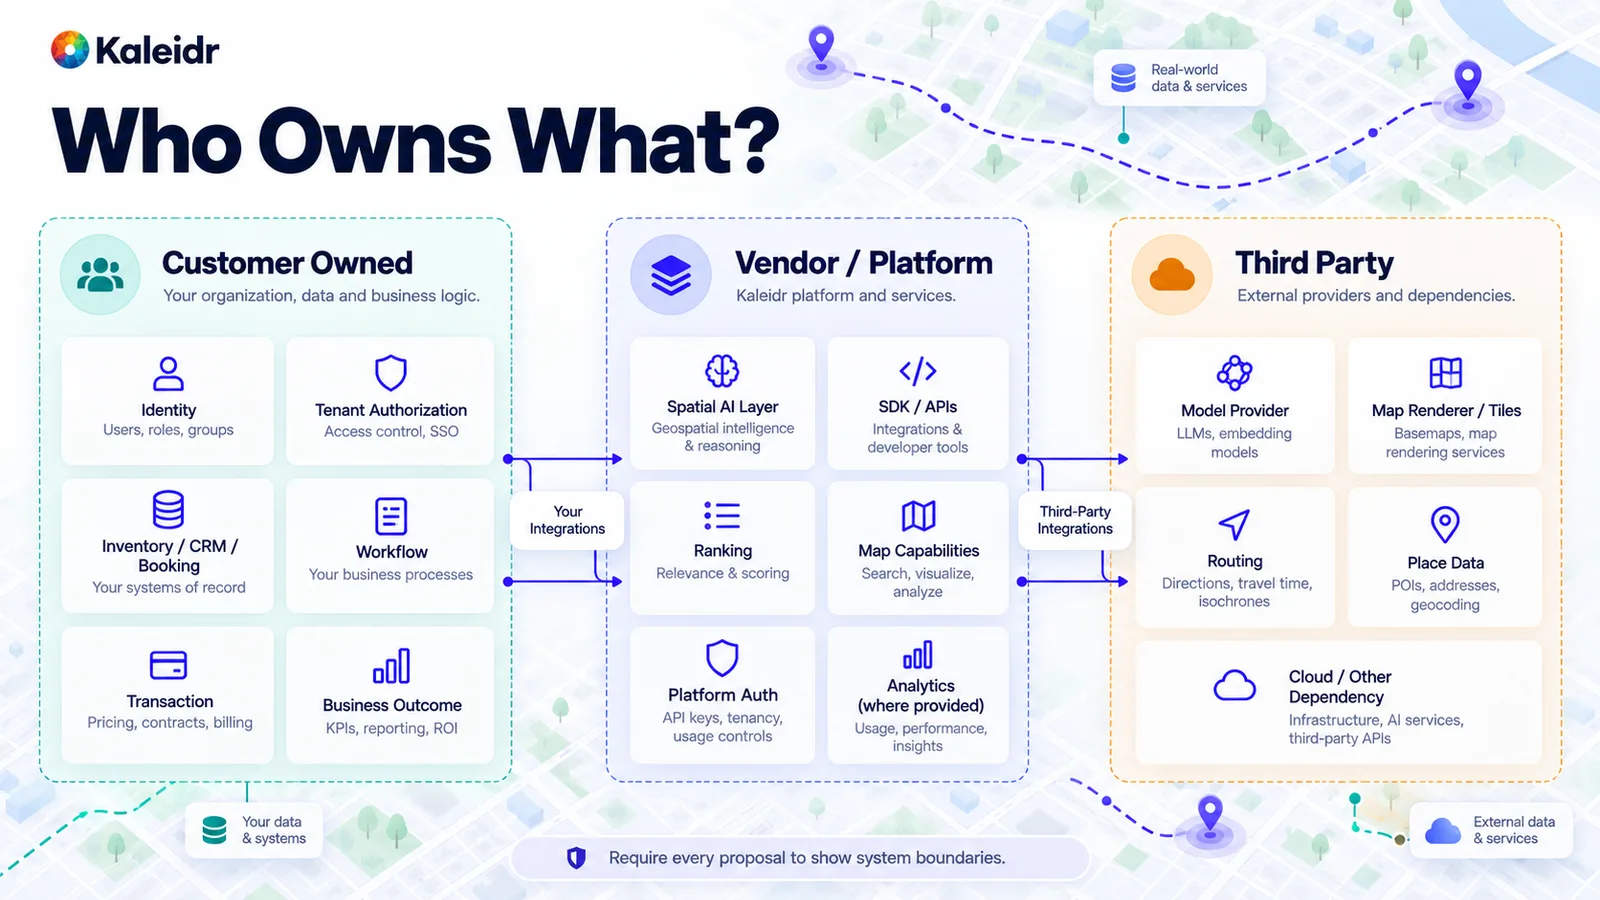
La columna izquierda es lo que la organización ya posee. La columna central es la plataforma espacial que se evalúa. La columna derecha queda fuera de ambas, desde proveedores de modelos hasta routing y datos de lugares. El diagrama pide a la propuesta mostrar límites, no coronar a un ganador.
La columna central es el lugar equivocado para trasladar el sistema de registro. Una plataforma puede ordenar lugares que el cliente tiene permiso para ver, y un mapa puede mostrar horarios o inventario en los que el anfitrión ya confía. Precios, contratos, pagos y la definición de trabajo completado permanecen en los sistemas del cliente que los registran. Nombra la integración que cruza cada flecha y los campos que se quedan detrás. Una propuesta que no puede dibujar esta imagen obliga al comprador a descubrir el límite durante la implementación.
¿Por qué el acceso a la plataforma no es lo mismo que el permiso del usuario?
La autenticación demuestra que la aplicación puede llamar a la plataforma. La autorización decide qué usuario final, tenant, rol, objetos, campos y registros privados puede usar esa solicitud. Una clave publicable para navegador y una clave de servidor son credenciales de plataforma para dos entornos de ejecución. El anfitrión sigue aplicando el permiso del usuario final antes de que los datos privados lleguen a la recuperación o al modelo de lenguaje. La guía de claves de Kaleidr separa esas dos formas de credencial (Kaleidr, 2026).
La misma guía describe una clave publicable de navegador como bloqueada por origen e incapaz de funcionar como bearer de servidor, y una clave de servidor como una credencial para llamadas servidor a servidor que el navegador rechaza. Su tabla de planes muestra que las claves Pro y Enterprise admiten los scopes ai, maps y design, y los productos chat, editor, viewer y tile. La guía de autenticación indica que las dos formas pertenecen a la misma organización y llevan los mismos scopes, con distinto entorno de ejecución (Kaleidr, 2026). La guía de Chat exige una clave que incluya el scope ai y nombra Pro como plan mínimo para ese scope (Kaleidr, 2026). Ninguno de esos hechos sustituye la comprobación propia del anfitrión sobre la persona, el tenant y los registros.
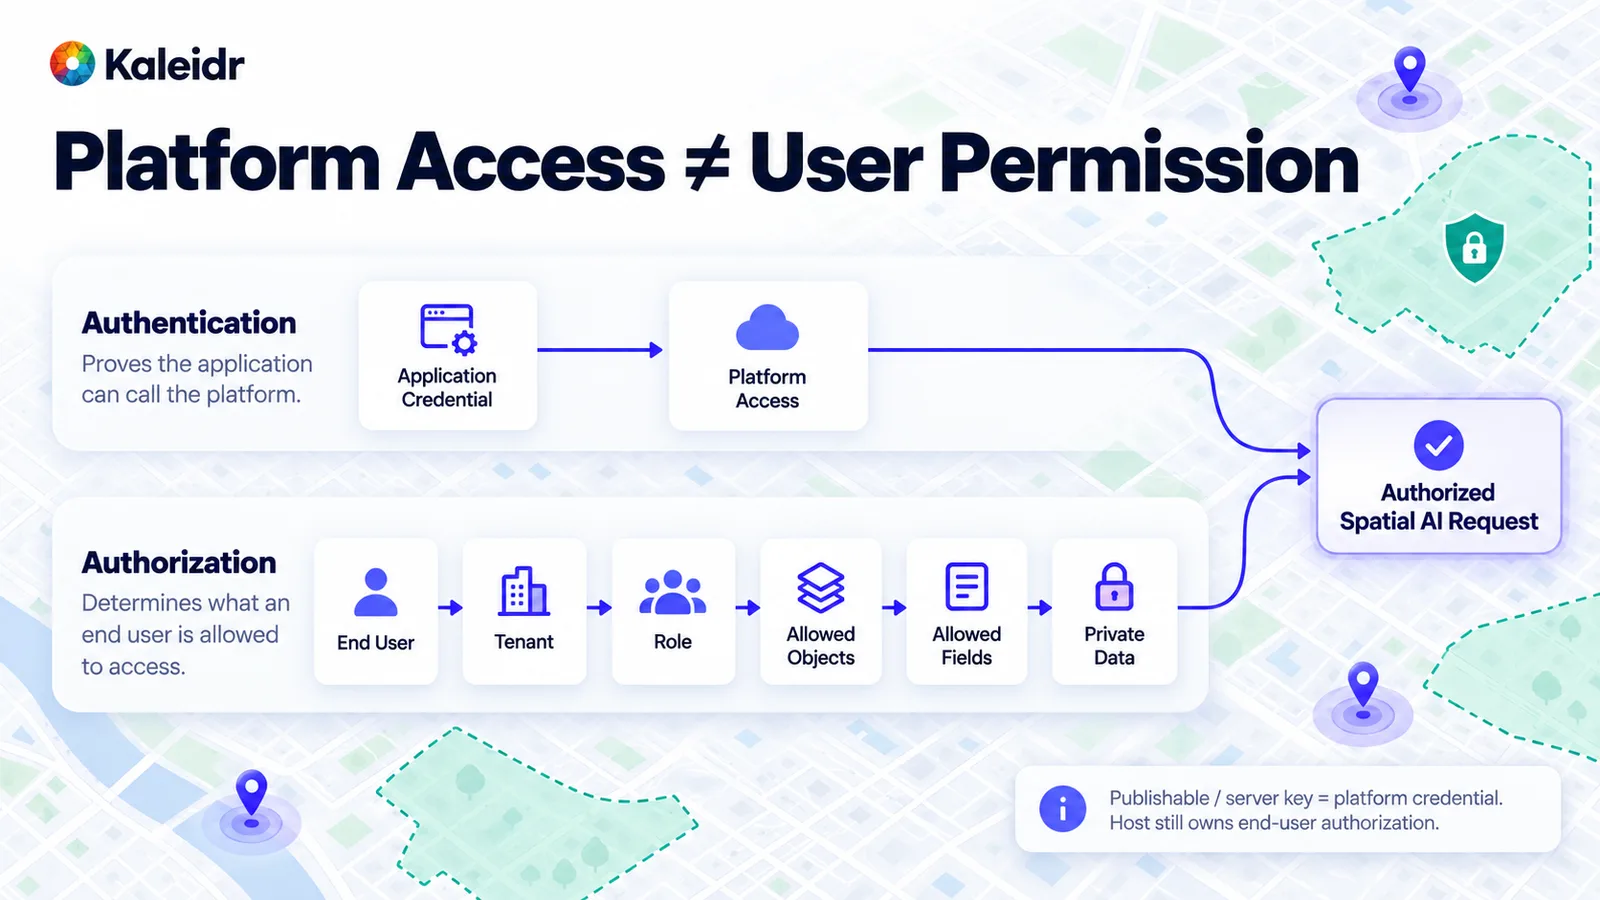
La ruta superior demuestra que la aplicación puede llamar a la plataforma. La ruta inferior identifica a la persona, el tenant, el rol, los objetos, los campos y los datos privados. Ambas rutas se unen antes de que la solicitud cuente como autorizada. Una clave publicable o una clave de servidor pertenece solo a la ruta superior.
Pregunta qué autoriza una credencial de plataforma y qué deja deliberadamente fuera. Una clave capaz de leer un mapa o llamar a un modelo no decide qué tiendas puede ver un empleado. El aislamiento entre tenants, el filtrado de campos y las comprobaciones de registros privados pertenecen a la política del anfitrión que se ejecuta antes de construir el contexto. Una instrucción de prompt como «nunca reservar sin permiso» puede orientar el comportamiento. Esa frase no es una capa de autorización.
¿De dónde debería salir una respuesta geográfica?
La identidad del lugar, la geometría, los servicios espaciales y el routing forman la base geográfica. La elegibilidad pregunta después si una ubicación es válida para este usuario y este momento. El ranking elige entre las opciones que quedan. Una capa de IA puede interpretar la solicitud y explicar el resultado después de esos pasos. El modelo de lenguaje no es el motor de routing, y el diagrama de pila existe para mantener separadas esas funciones.
El tiempo de viaje, la distancia, la contención y los cálculos del lugar más cercano necesitan una prueba que el comprador pueda volver a ejecutar. Un tiempo de viaje dibujado en una diapositiva es una ilustración, no un resultado medido en las ciudades del comprador. Pregunta qué servicio calculó la ruta, qué identificador de lugar era el canónico y qué candidatos eliminó la elegibilidad. Repite la prueba después de una actualización de modelo o de datos y segmenta por mercado cuando el negocio opera en más de uno. La guía de precisión separa esas comprobaciones de una única afirmación general de calidad (Kaleidr, 2026).
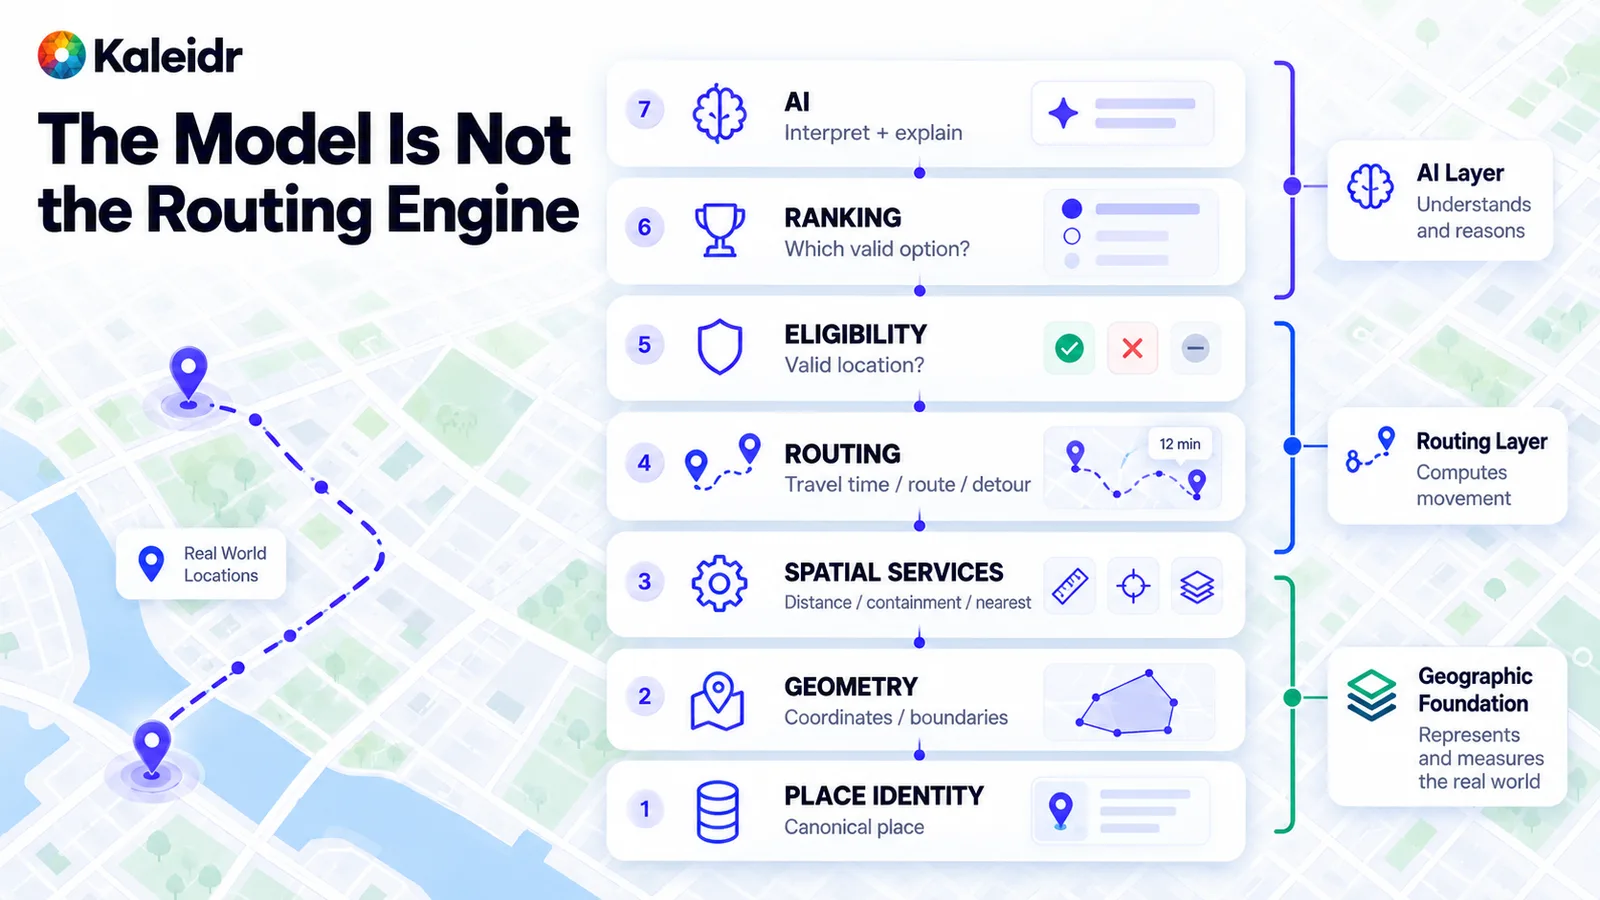
Las capas inferiores representan y miden lugares. El routing calcula el movimiento y la elegibilidad decide qué ubicaciones siguen siendo válidas. El ranking ordena entonces solo esas ubicaciones, y la capa de IA interpreta y explica. La pila es una división de responsabilidades, no un trofeo de producto.
El comprador también debería preguntar dónde se ejecuta cada capa. Las coordenadas y los límites pueden proceder de los propios lugares del cliente. La distancia y la contención pueden venir de un servicio geoespacial con un método publicado. El tiempo de viaje puede proceder de un proveedor de routing con sus propios límites de actualización. Si la propuesta trata todo eso como una sola respuesta del modelo, la evaluación todavía no ha encontrado el cálculo que necesita probar.
¿Cómo distinguir una afirmación de una prueba?
El texto recuperado es una forma habitual en la que un producto espacial puede equivocarse, porque las descripciones de lugares, las cargas, los feeds de socios y las fuentes web no son instrucciones. La entrada de OWASP de 2025 sobre Excessive Agency describe acciones dañinas que siguen a salidas del modelo inesperadas, ambiguas o manipuladas, y nombra como causas típicas una funcionalidad, permisos y autonomía excesivos (OWASP, 2025). La entrada sobre vectores y embeddings describe por separado el acceso no autorizado a embeddings, el envenenamiento de datos por personas internas o proveedores no verificados y las fugas entre contextos cuando varios tenants comparten un almacén vectorial (OWASP, 2025). OWASP etiqueta esos riesgos como LLM06:2025 Excessive Agency y LLM08:2025 Vector and Embedding Weaknesses. Pide la arquitectura, las pruebas y el riesgo residual. Un sí a «protegido contra prompt injection» no responde a esa petición.
Ordena cada respuesta importante en una escalera de evidencia. El nivel 0 es la palabra compatible. El nivel 1 es documentación que describe el comportamiento. El nivel 2 es una demostración del proveedor en un entorno controlado. El nivel 3 es una prueba del cliente con la integración o los datos del comprador. El nivel 4 es un piloto acotado con criterios de aceptación medibles. Los requisitos de mayor riesgo exigen un nivel más alto, y una frase de marketing no equivale a una prueba reproducida.
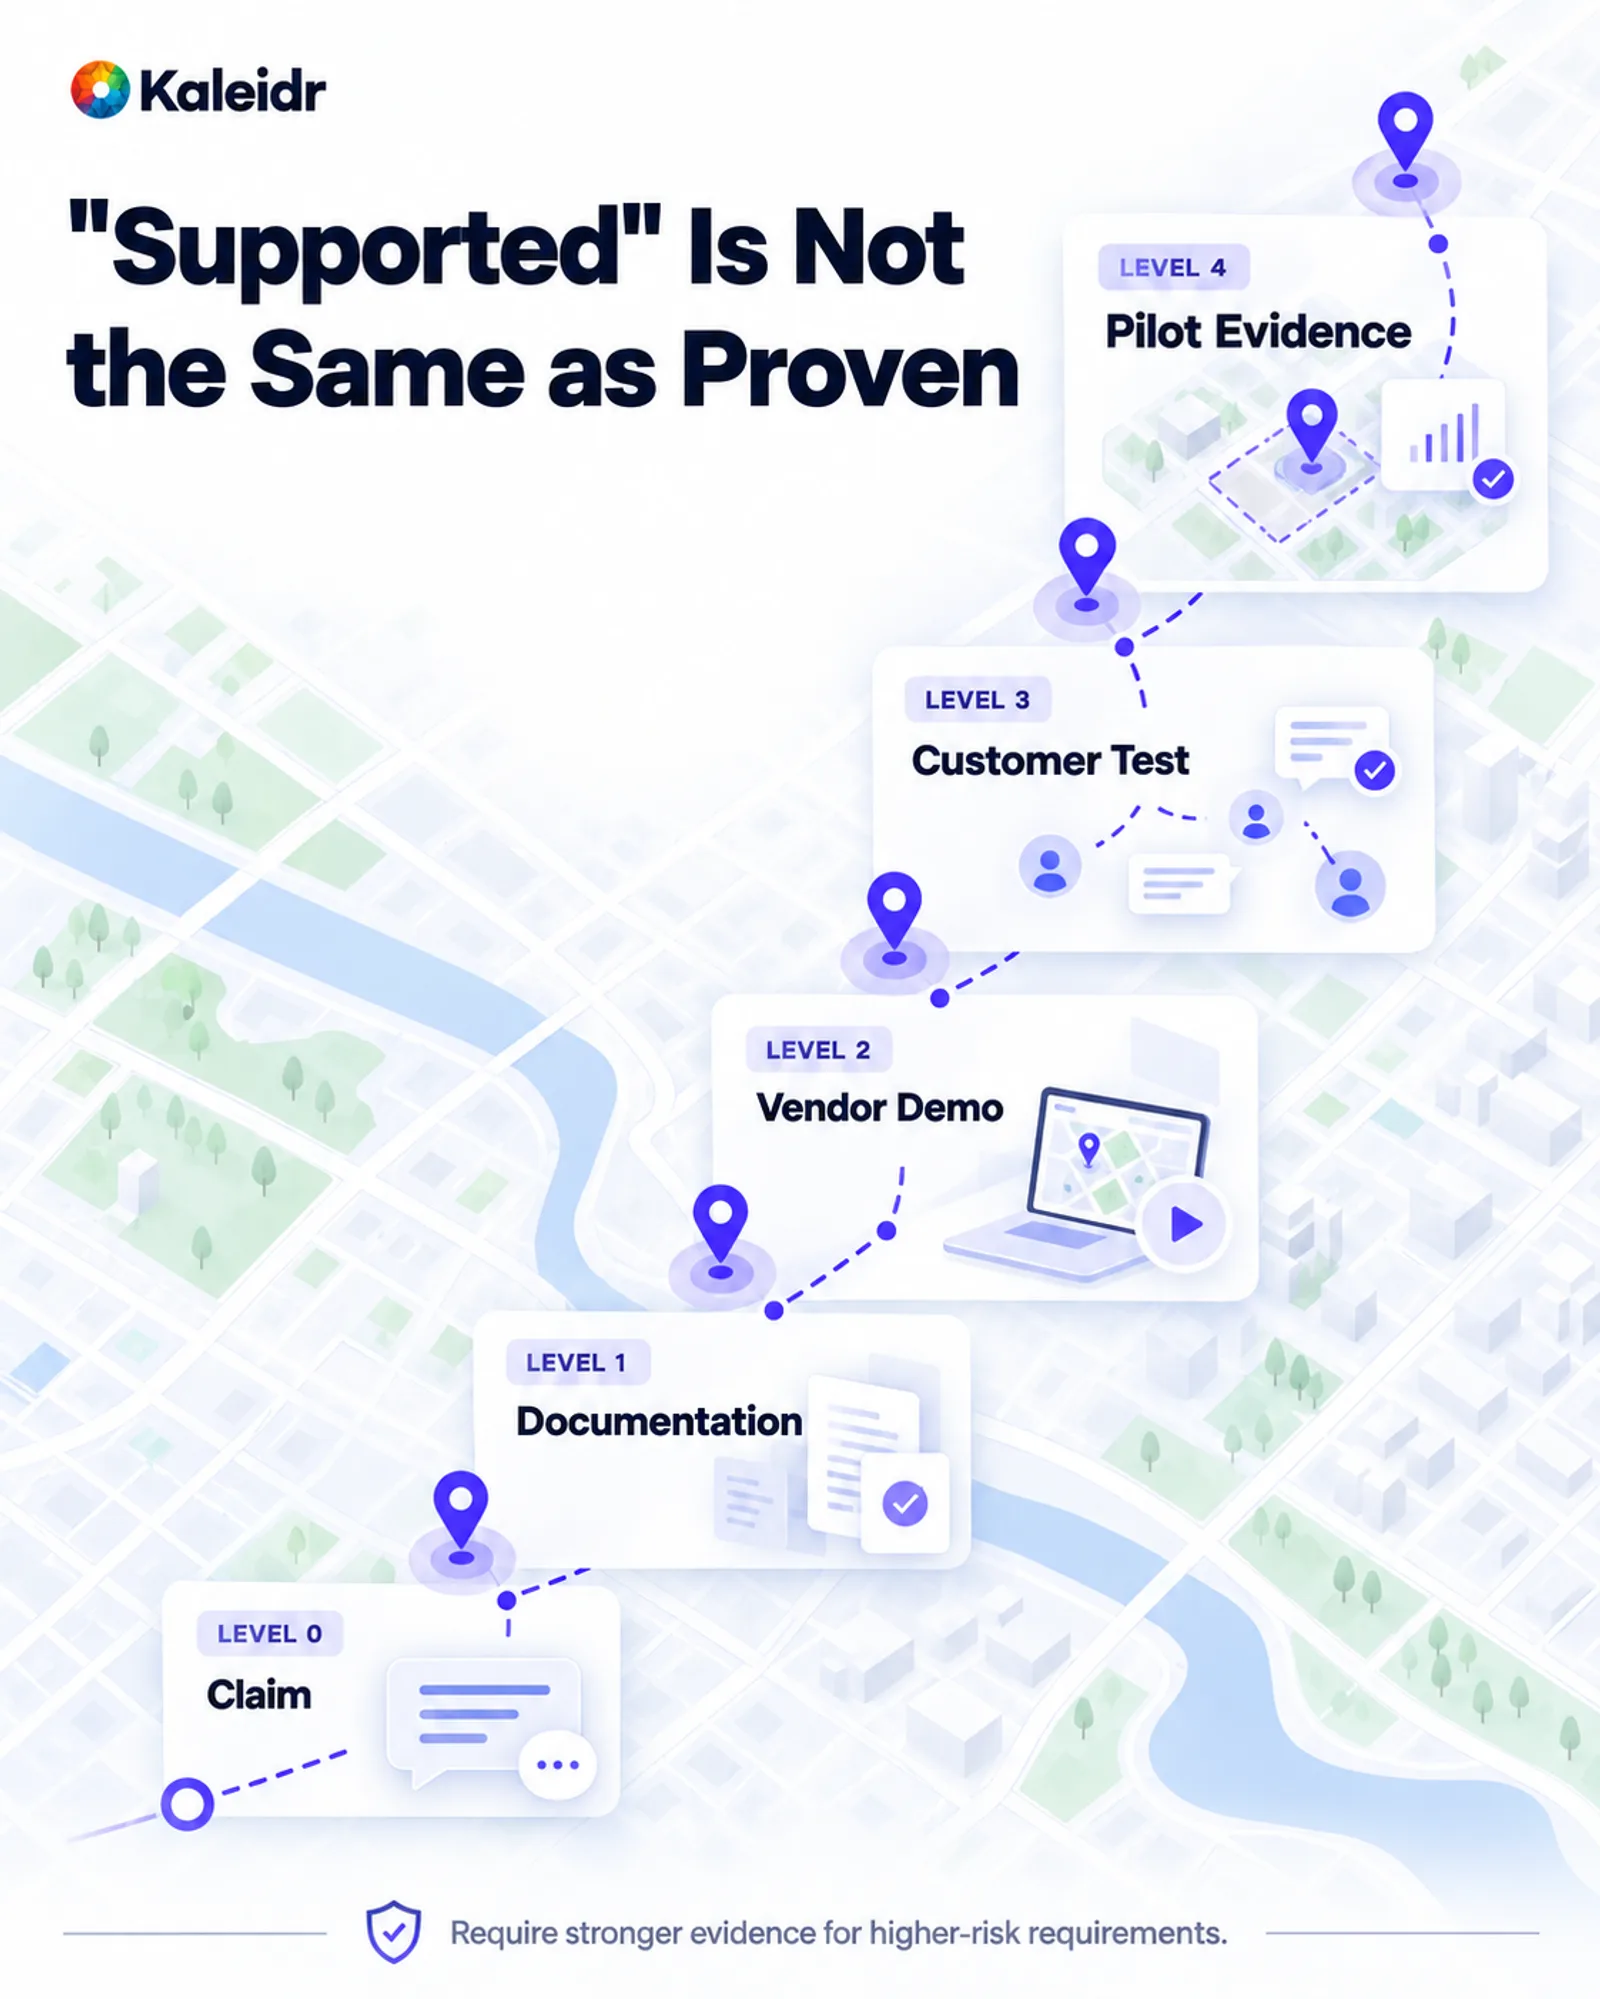
La escalera sube desde una afirmación a documentación, una demo del proveedor, una prueba del cliente y evidencia de piloto. Los requisitos de mayor riesgo deberían exigir un peldaño más alto. Una palabra marcada en un cuestionario se queda en el peldaño inferior. La escalera es una regla de puntuación para compradores, no un resultado de Kaleidr.
El AI RMF Core de NIST incluye software, hardware y datos de terceros entre los asuntos que debe cubrir la función Govern, y la misma página señala que AI RMF 1.0 se está actualizando (NIST, 2023). El 8 de julio de 2026, NIST anunció una guía rápida finalizada para evaluaciones de diligencia debida en la gestión de riesgos de la cadena de suministro de ciberseguridad. El anuncio dice que las evaluaciones empiezan con diligencia debida y que los compradores necesitan entender el riesgo del proveedor antes de ejecutar una decisión de compra (NIST, 2026). La guía no es un estándar de IA espacial. El paso de diligencia debida sigue aplicándose a los proveedores de modelos, mapas, routing y datos de lugares que forman parte de una pila de producción. Pregunta cuáles de esos proveedores pueden recibir datos del cliente, cómo se comunica un cambio y qué ocurre si falla un proveedor crítico.
¿Qué debería pedir la RFP al proveedor que demuestre?
Escribe el requisito junto a la prueba y la evidencia, para que la puntuación tenga un método antes de tener un número. Dos filas muestran la forma. Los registros privados deben respetar la autorización del usuario: da a dos usuarios ubicaciones permitidas distintas y exige que los lugares no autorizados nunca aparezcan en la recuperación, el contexto del modelo, el mapa o los logs. Las recomendaciones inválidas necesitan casos cerrados, obsoletos y sin existencias, con elegibilidad correcta y un comportamiento definido cuando nada cumple los requisitos. Un requisito que no puede nombrar su método de prueba aún no está listo para puntuarse.
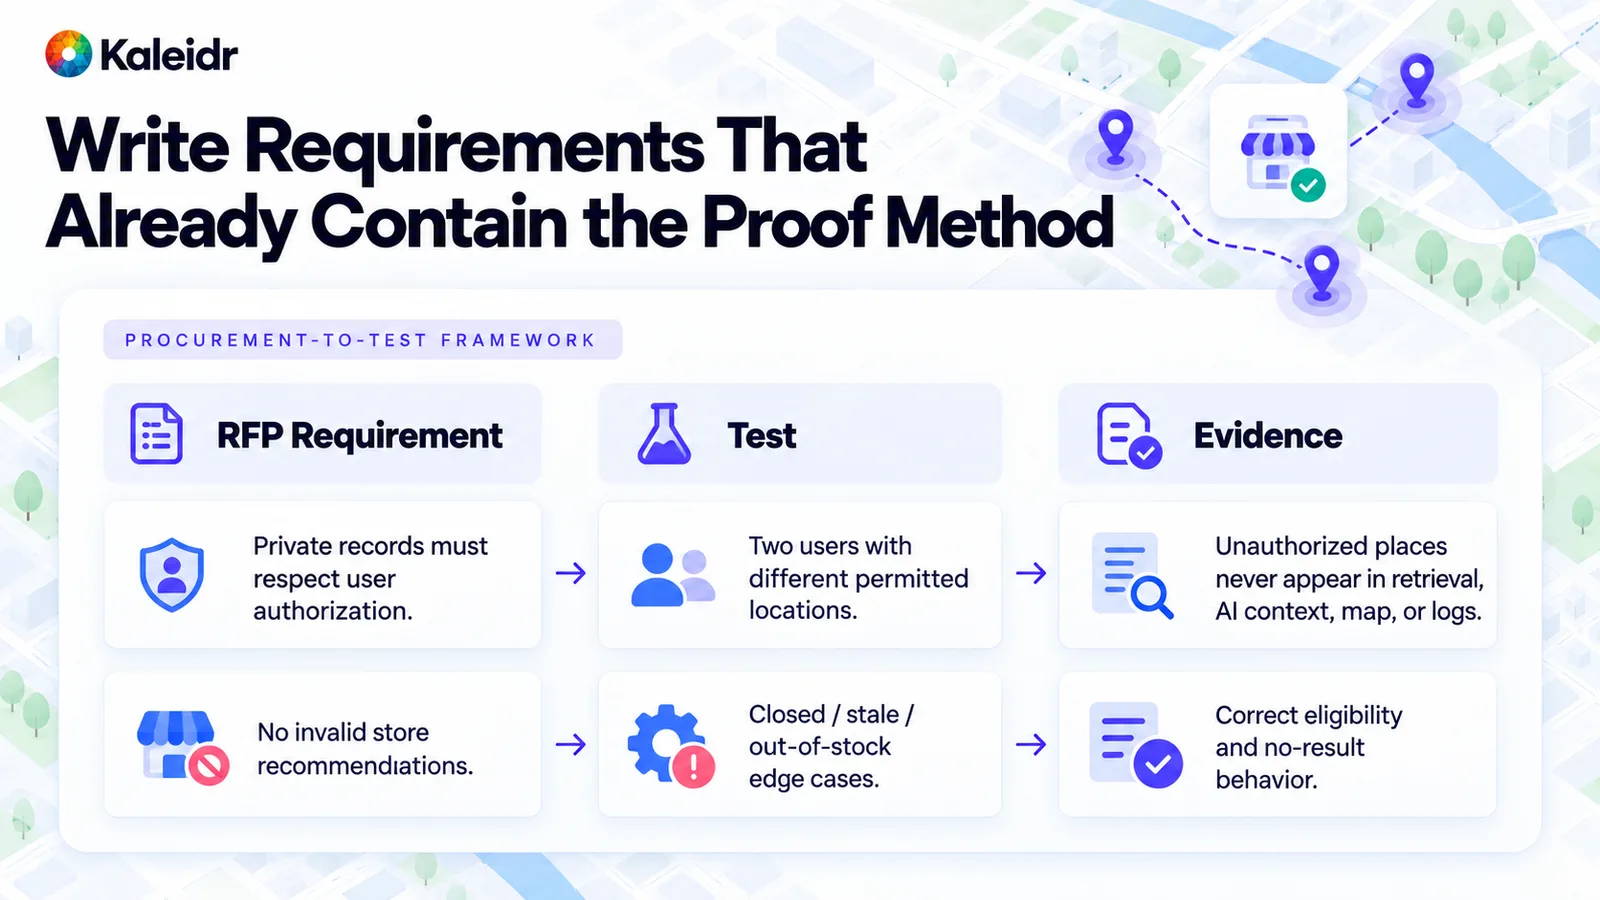
Cada fila empareja un requisito con la prueba y la evidencia. Una fila cubre registros privados y dos usuarios con ubicaciones permitidas diferentes. La otra cubre lugares cerrados, obsoletos y sin existencias, además de un resultado definido cuando nada cumple los requisitos. La tabla es un patrón de redacción, no una auditoría completada de Kaleidr.
La misma hoja debería exigir limitaciones conocidas, terceros materiales y una vía de salida. Geografías no compatibles, rutas de exportación inexistentes, límites de tasa y supuestos de actualización son respuestas útiles, porque un límite oculto cuesta más durante el despliegue que uno declarado. La observabilidad debería reconstruir una recomendación equivocada desde la autorización pasando por recuperación, geografía y ranking hasta el resultado del anfitrión (Kaleidr, 2026). El valor de negocio pertenece a una medición separada de ese resultado, como una selección completada o un flujo terminado, y no a un recuento de funciones (Kaleidr, 2026). Las preguntas de coste también pertenecen aquí: nombra los impulsores de uso y las tarifas de servicio Enterprise antes del piloto y rechaza una puntuación que promedie un fallo de residencia de datos hasta convertirlo en una victoria en un diagrama.
¿Cómo se relaciona Kaleidr con esta evaluación?
La documentación para desarrolladores de Kaleidr describe cuatro superficies de producto en una sola plataforma. Chat es IA espacial en el mapa del anfitrión. Editor sirve para dibujar y editar. Tile ofrece mapas base diseñados. Viewer publica un mapa (Kaleidr, 2026). La guía de Viewer indica que una inserción usa un share id, no intercambia ninguna clave y puede usarla cualquiera que tenga ese share id, incluso en el plan Free. Pasar una clave a una inserción de Viewer se rechaza (Kaleidr, 2026). Esas superficies son elementos concretos que un equipo empresarial puede comprobar contra las puertas de credenciales y producto anteriores. La lista no afirma que todos los sistemas adyacentes vengan dentro del mismo producto.
El anfitrión sigue siendo propietario de los usuarios, la autorización por tenant, los datos privados de negocio, los flujos, las transacciones y los resultados de negocio. Los renderizadores de mapas, el routing y los datos de lugares pueden ser dependencias de terceros o del anfitrión según el despliegue. Kaleidr Enterprise es la superficie de API de inteligencia de ubicación y SDK de mapas para esa integración. El mapeo es un diagrama de límites. El anfitrión conserva el CRM, el inventario, el sistema de reservas y la pila de pagos, y Kaleidr debe encajar junto a ellos.
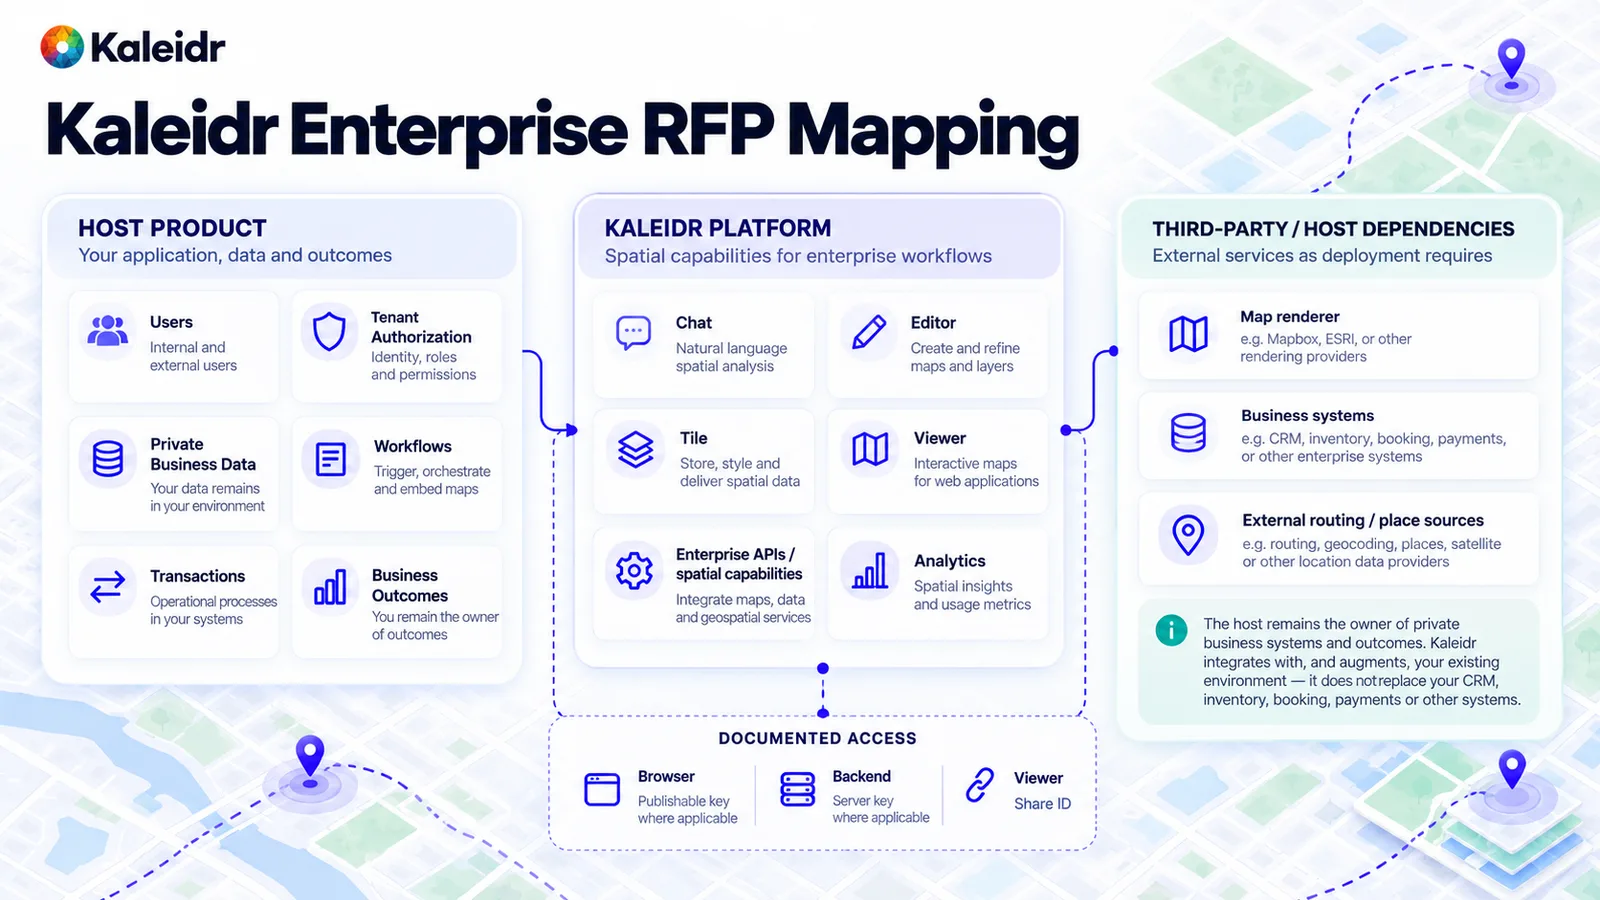
La columna izquierda permanece con el producto anfitrión. La columna central enumera superficies documentadas de Kaleidr, desde Chat y Editor hasta Tile, Viewer y analítica. La columna derecha contiene renderizadores, sistemas de negocio y routing o datos de lugares externos. El acceso documentado separa una clave publicable de navegador, una clave de servidor y un share id de Viewer.
Lee la columna central contra la documentación, no contra una lista de deseos. Chat conecta IA espacial a un mapa que el anfitrión ya ejecuta, y esa superficie requiere el scope ai. Editor monta dibujo y edición dentro del producto anfitrión. Tile sirve un mapa base diseñado. Viewer inserta un mapa publicado mediante share id y no acepta una clave de plataforma. Analytics, cuando el despliegue la incluye, es una superficie de uso y engagement. Cualquiera de esos elementos puede quedar dentro o fuera de alcance en una RFP determinada. La función del diagrama es hacer visible ese alcance antes de que empiece el piloto.
¿Qué debería ocurrir antes de escalar el despliegue?
Define primero el trabajo y las puertas duras, y usa después el piloto para los requisitos que sería caro descubrir más tarde. Usa los datos del comprador, los lugares del comprador y una prueba de aceptación escrita para autorización, elegibilidad y comportamiento sin resultados. Amplía geografías, acciones y grupos de usuarios solo después de que exista esa evidencia. Una decisión de escala surge del sistema combinado, es decir, de la respuesta del proveedor, las pruebas del comprador y el resultado del piloto en conjunto. Explora Kaleidr Enterprise cuando la evaluación necesite una capa espacial junto a los sistemas que la organización ya ejecuta, y lee Enterprise Spatial AI Pilot Before Scaling para mantener el piloto acotado.
Nota: Kaleidr utiliza herramientas asistidas por IA para la creación de imágenes, el refinamiento de contenido y la investigación en sus flujos creativos y de desarrollo.
Preguntas frecuentes
¿Gana una lista de funciones más larga una evaluación de proveedores de IA espacial?
No. IA, mapas, APIs, analítica y seguridad pueden estar presentes mientras la elegibilidad, la autorización o el resultado del anfitrión siguen fallando. Puntúa la ruta desde la solicitud hasta un resultado validado e impide que un fallo duro de autorización, residencia o flujo crítico quede diluido por un promedio.
¿Una clave API de plataforma es lo mismo que el permiso del usuario final?
No. Una clave publicable para navegador o una clave de servidor demuestra que la aplicación puede llamar a la plataforma. El anfitrión sigue decidiendo qué persona, tenant, rol y registros privados puede usar esa llamada. Kaleidr documenta esas claves como dos entornos de ejecución con los mismos scopes de organización y documenta las inserciones de Viewer como enlaces de share id que no intercambian una clave.
¿Puede un modelo de lenguaje sustituir el routing y la elegibilidad?
No. La identidad del lugar, la geometría, los cálculos espaciales y el tiempo de viaje necesitan un servicio geográfico comprobable. La elegibilidad elimina lugares no válidos antes del ranking. Un modelo de lenguaje puede interpretar la solicitud y explicar el resultado después de esos pasos.
¿Qué evidencia debería exigir un requisito de alto riesgo?
Exige una prueba del cliente o un piloto acotado, no una frase que diga compatible. La documentación y una demo del proveedor son peldaños inferiores útiles. La autorización, el aislamiento de tenants y la residencia deberían estar en un peldaño superior, con los casos propios del comprador y una comprobación de aceptación escrita.
¿Kaleidr sustituye los sistemas que rodean al mapa?
No. La documentación actual describe Chat, Editor, Tile y Viewer como superficies espaciales y de mapa, con claves publicables, claves de servidor y share ids de Viewer para el acceso. La identidad, los datos privados de negocio, el inventario, las reservas, los pagos y el resultado de negocio permanecen con el anfitrión. La evaluación pregunta si esas superficies encajan en la arquitectura que la organización ya opera.
Referencias
- Kaleidr. Build vs Buy Spatial AI. https://kaleidr.com/blog/build-vs-buy-spatial-ai
- Kaleidr. Grounded Spatial AI for Business Data. https://kaleidr.com/blog/grounded-spatial-ai-business-data
- Kaleidr Developer Docs. Get an API Key. Publishable browser keys and server keys, and the plan table for scopes and products. Accessed October 2, 2026. https://docs.kaleidr.com/get-an-api-key
- Kaleidr Developer Docs. Auth & Scopes. Two key forms, same organization and same scopes, different runtime. Accessed October 2, 2026. https://docs.kaleidr.com/platform-api/auth-and-scopes
- Kaleidr Developer Docs. Chat. The key must carry the ai scope, and Pro is the minimum plan for that scope. Accessed October 2, 2026. https://docs.kaleidr.com/chat
- Kaleidr. Spatial AI Accuracy Evaluation. https://kaleidr.com/blog/spatial-ai-accuracy-evaluation
- OWASP Gen AI Security Project. LLM06:2025 Excessive Agency. Damaging actions from unexpected, ambiguous, or manipulated model output; excessive functionality, permissions, and autonomy. Accessed October 2, 2026. https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
- OWASP Gen AI Security Project. LLM08:2025 Vector and Embedding Weaknesses. Unauthorized access to embeddings, data poisoning, and cross-context leakage in a shared vector store. Accessed October 2, 2026. https://genai.owasp.org/llmrisk/llm082025-vector-and-embedding-weaknesses/
- National Institute of Standards and Technology. AI RMF Core. Govern covers third-party software, hardware, and data. The page notes that the AI RMF 1.0 is being updated. Accessed October 2, 2026. https://airc.nist.gov/airmf-resources/airmf/5-sec-core/
- National Institute of Standards and Technology. NIST Releases Finalized C-SCRM Due Diligence Assessment Quick-Start Guide. July 8, 2026. Acquirers need supplier-risk information before procurement, and assessments start with due diligence. Accessed October 2, 2026. https://www.nist.gov/news-events/news/2026/07/nist-releases-finalized-c-scrm-due-diligence-assessment-quick-start-guide
- Kaleidr. Spatial AI Observability. https://kaleidr.com/blog/spatial-ai-observability
- Kaleidr. Spatial AI ROI Business Case. https://kaleidr.com/blog/spatial-ai-roi-business-case
- Kaleidr Developer Docs. Products. Chat is Spatial AI in the host map, Editor is draw and edit, Tile is designed basemaps, and Viewer publishes a map. Accessed October 2, 2026. https://docs.kaleidr.com/
- Kaleidr Developer Docs. Viewer. An embed uses a share id, exchanges no key, and rejects a key passed into the embed. Accessed October 2, 2026. https://docs.kaleidr.com/viewer
- Kaleidr. Location Intelligence APIs and Map SDK. Accessed October 2, 2026. https://kaleidr.com/enterprise
- Kaleidr. Enterprise Spatial AI Pilot Before Scaling. https://kaleidr.com/blog/enterprise-spatial-ai-pilot-before-scaling
@misc{kaleidr_build_vs_buy_rfp_2026,
  title  = {Build vs Buy Spatial AI},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/build-vs-buy-spatial-ai}
}

@misc{kaleidr_grounded_rfp_2026,
  title  = {Grounded Spatial AI for Business Data},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/grounded-spatial-ai-business-data}
}

@misc{kaleidr_docs_api_key_2026,
  title  = {Get an API Key},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/get-an-api-key}
}

@misc{kaleidr_docs_auth_scopes_2026,
  title  = {Auth & Scopes},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/platform-api/auth-and-scopes}
}

@misc{kaleidr_docs_chat_2026,
  title  = {Chat},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/chat}
}

@misc{kaleidr_accuracy_rfp_2026,
  title  = {Spatial AI Accuracy Evaluation},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-accuracy-evaluation}
}

@misc{owasp_llm06_2025,
  title  = {LLM06:2025 Excessive Agency},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  url    = {https://genai.owasp.org/llmrisk/llm062025-excessive-agency/}
}

@misc{owasp_llm08_2025,
  title  = {LLM08:2025 Vector and Embedding Weaknesses},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  url    = {https://genai.owasp.org/llmrisk/llm082025-vector-and-embedding-weaknesses/}
}

@misc{nist_ai_rmf_core_2023,
  title  = {AI RMF Core},
  author = {{National Institute of Standards and Technology}},
  year   = {2023},
  url    = {https://airc.nist.gov/airmf-resources/airmf/5-sec-core/}
}

@misc{nist_cscrm_quickstart_2026,
  title  = {NIST Releases Finalized C-SCRM Due Diligence Assessment Quick-Start Guide},
  author = {{National Institute of Standards and Technology}},
  year   = {2026},
  url    = {https://www.nist.gov/news-events/news/2026/07/nist-releases-finalized-c-scrm-due-diligence-assessment-quick-start-guide}
}

@misc{kaleidr_observability_rfp_2026,
  title  = {Spatial AI Observability},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-observability}
}

@misc{kaleidr_roi_rfp_2026,
  title  = {Spatial AI ROI Business Case},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-roi-business-case}
}

@misc{kaleidr_docs_home_2026,
  title  = {Kaleidr Developer Docs},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/}
}

@misc{kaleidr_docs_viewer_2026,
  title  = {Viewer},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/viewer}
}

@misc{kaleidr_enterprise_rfp_2026,
  title  = {Location Intelligence APIs and Map SDK},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/enterprise}
}

@misc{kaleidr_pilot_rfp_2026,
  title  = {Enterprise Spatial AI Pilot Before Scaling},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/enterprise-spatial-ai-pilot-before-scaling}
}