
Spatial AI 供應商評估要問的,不是功能清單夠不夠長,而是一個位置產品能否運用採購方的資料、權限、地理條件與證據完成一項具體任務。地圖、AI 與安全三個欄位都可以打勾,但工作流程仍可能推薦一家已經關門的門市,或暴露另一個 tenant 的記錄。一份有用的採購要求應明確說明任務、每個系統的擁有者,以及在為供應商評分之前必須提供的證據。
以下各節把這項要求轉換成採購團隊與工程團隊可以共同使用的關卡。功能盤點仍然應該留在文件裡,但它回答的問題,與真實請求必須成功通過的路徑並不相同。
Spatial AI 供應商評估要點
- 從任務開始: 使用者意圖、已授權資料、空間計算、資格篩選、排序、經驗證的動作,以及主系統結果,是不同階段。
- 畫清所有權: 身分、私有記錄、交易與業務結果,持續留在原本就負責治理這些內容的組織中。
- 把憑證與權限分開: 平台金鑰證明應用程式可以呼叫服務。最終使用者授權仍然是主系統的責任。
- 評估證據,而不是形容詞: 一句聲明、一份文件、一次展示、一次客戶測試與一個有界線的試點,是不同證據等級。
- 守住硬性關卡: 授權、資料駐留或關鍵工作流程不支援的問題,不能被其他領域的高分平均掉。
Spatial AI 供應商評估應該測試什麼?
十二個領域涵蓋採購方真正需要作出的決定。工作流程、架構、資料、安全、地理與 AI 層,說明產品是否能完成位置相關任務。工具、可觀測性、整合、可靠性、成本與有界線的試點,則說明組織是否能營運這項任務、解釋失敗、承擔成本,並在需要時停止。低風險功能拿到高分,不能修復授權、資料駐留或工作流程本身的硬性失敗。封面看板就是這些領域的地圖,其中包含資料來源、地理空間資料、API,以及圍繞整條路徑的存取邊界。
把每個領域當作一個有負責人與證明方法的關卡。工作流程要問產品必須完成哪一類請求,包括失敗與例外情境。架構要問哪些系統持續由客戶擁有。資料要問哪些記錄是權威來源,以及哪些欄位可以進入 prompt 或向量儲存。安全要問 tenant、角色與私有欄位如何保持隔離。地理要問由哪一項服務計算距離、包含關係與旅行時間。AI 層要問語言模型可以解讀什麼,以及哪些決策必須留在確定性程式碼中。
工具、可觀測性與整合排在這些基礎之後,因為它們依賴這些基礎。能預約、傳送訊息或寫入記錄的工具,在執行前必須經過權限檢查。一條 trace 需要足夠多的識別碼,才能重建一次錯誤推薦。整合方案需要為提案所觸及的每個系統明確命名邊界。接著,可靠性、成本與試點要檢驗營運模式能否經受支援時段、用量驅動因素與書面驗收測試。已經比較過自行建置這套堆疊與購買其中一部分的團隊,可以把先前劃分的邊界當成這裡的輸入,再針對實際任務測試採購的部分 (Kaleidr, 2026)。
為什麼功能清單不適合用來做候選名單?
以功能為起點的問卷,很容易填出一整排「是」。AI、地圖、API、分析與安全都可以出現在同一張投影片上,但從一個人到一個經驗證結果的路徑仍可能完全沒有定義。符合正式環境實際狀況的評估,應沿著使用者意圖、已授權資料、空間計算、資格篩選、排序、經驗證的動作,以及主系統需要的結果逐步檢查。每一個階段都應該有證據。供應商可以把左邊所有欄位都打勾,卻仍然在右邊的路徑上失敗。
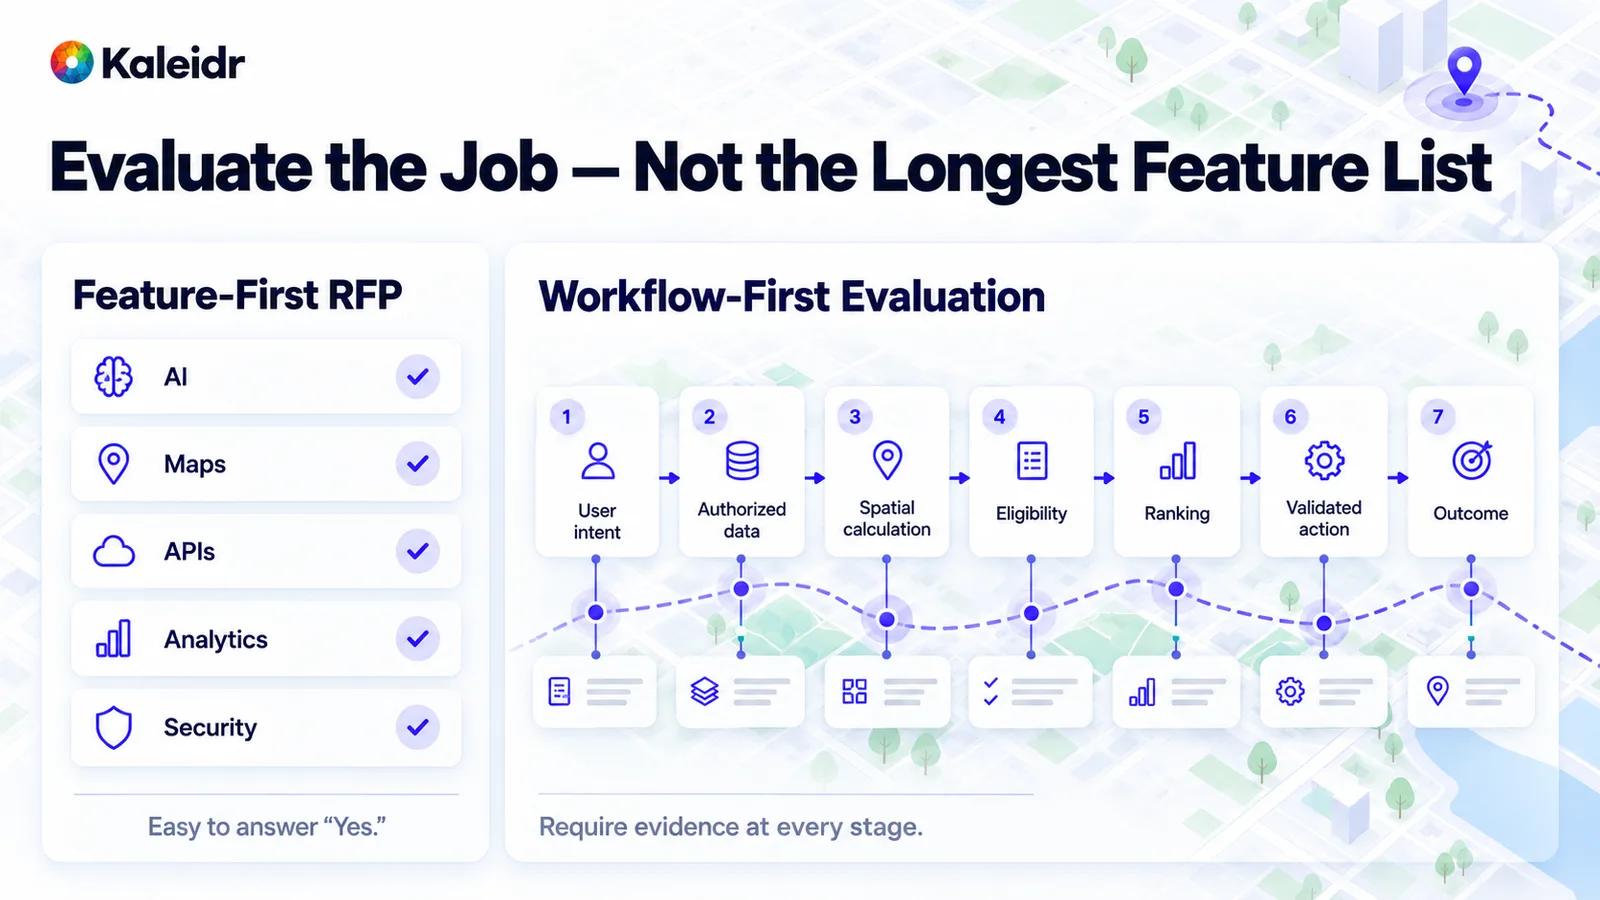
左側面板是一份很容易勾選「是」的功能檢查表。右側面板是真實任務,從使用者意圖經過經驗證的動作到結果。這條路徑的每一步都應該有證據。這個對比是給採購方使用的評估模式,不是 Kaleidr 的評分。
資格篩選必須在排序開始前移除已關閉、資料過期或缺貨的地點。經驗證的動作,與描述該動作的一句話是不同步驟。結果屬於負責記錄使用者是否完成任務的主系統,例如選擇了一個地點、開啟了一條路線,或完成了一項工作流程。要求供應商使用採購方自己的例子展示這些階段,其中應包含一個正確結果應該為空的請求。只展示順利路徑的 demo,還沒有回答候選名單真正需要回答的問題。
誰擁有資料、工作流程與結果?
在比較產品之前,先畫三欄。客戶欄放身分、tenant 授權、庫存、預約、交易與業務結果。供應商欄放空間層、SDK、排序支援、地圖能力、平台憑證,以及產品實際提供的分析。第三方欄可能包含模型供應商、地圖圖磚、routing、地點資料或其他雲端相依項目。每份提案都應該展示這些邊界,包括哪些記錄永遠不會離開客戶欄。私有業務資料持續留在原本就負責治理這些資料的系統中 (Kaleidr, 2026)。
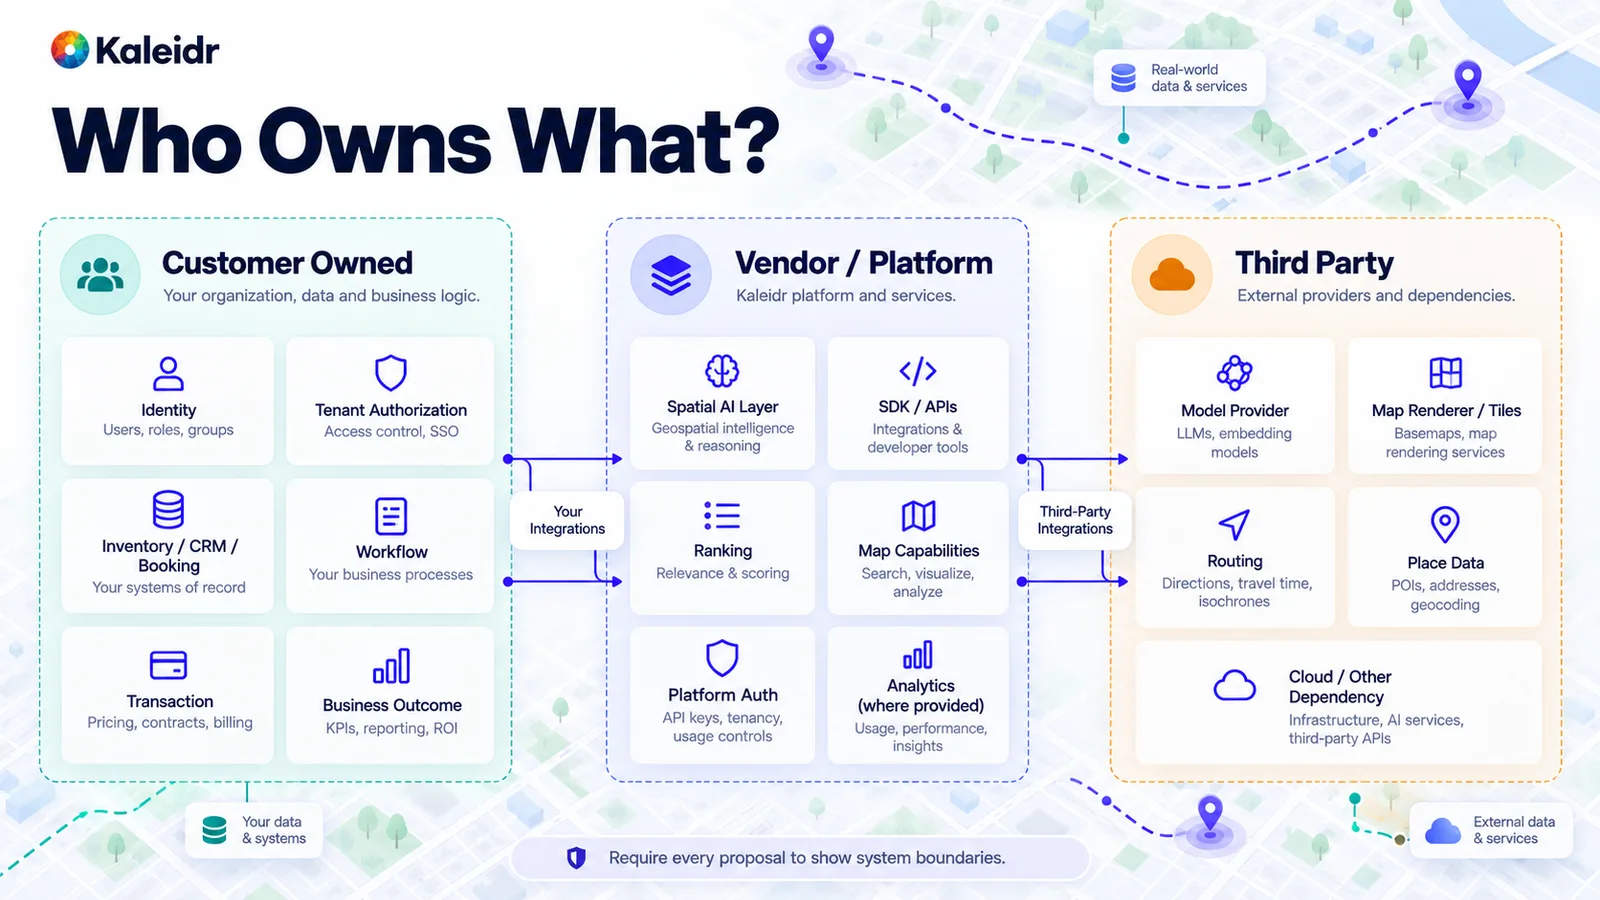
左欄是組織已經擁有的內容。中間欄是正在評估的空間平台。右欄位於雙方之外,從模型供應商到 routing 與地點資料。這張圖要求提案展示邊界,而不是選出一個「贏家」。
中間欄不是搬遷 system of record 的地方。平台可以對客戶有權查看的地點進行排序,地圖也可以顯示主系統已經信任的營業時間或庫存。定價、合約、付款,以及「任務已完成」的定義,持續留在記錄這些資訊的客戶系統中。要明確每一條箭頭穿過的是哪一項整合,也要明確哪些欄位留在邊界後方。無法畫出這張圖的提案,等於把發現邊界的工作延後到實作階段,讓採購方自己承擔。
為什麼平台存取不等於使用者權限?
驗證證明應用程式可以呼叫平台。授權則決定這個請求可以使用哪個最終使用者、哪個 tenant、哪個角色、哪些物件、哪些欄位與哪些私有記錄。可發佈的瀏覽器金鑰與伺服器金鑰,是分別用於兩個執行環境的平台憑證。在私有資料進入 retrieval 或語言模型之前,主系統仍然必須執行最終使用者權限檢查。Kaleidr 的金鑰指南明確區分這兩類憑證 (Kaleidr, 2026)。
同一份指南把可發佈瀏覽器金鑰描述為綁定 origin、不能充當伺服器 bearer 的金鑰;伺服器金鑰則用於 server-to-server 呼叫,並會被瀏覽器拒絕。其方案表顯示,Pro 與 Enterprise 金鑰可以使用 ai、maps 與 design scopes,以及 chat、editor、viewer 與 tile 產品。驗證指南指出,這兩類金鑰屬於同一個組織,並擁有相同 scopes,只是執行環境不同 (Kaleidr, 2026)。Chat 指南要求金鑰帶有 ai scope,並把 Pro 列為該 scope 的最低方案 (Kaleidr, 2026)。這些事實都不能取代主系統自己對人員、tenant 與記錄作出的檢查。
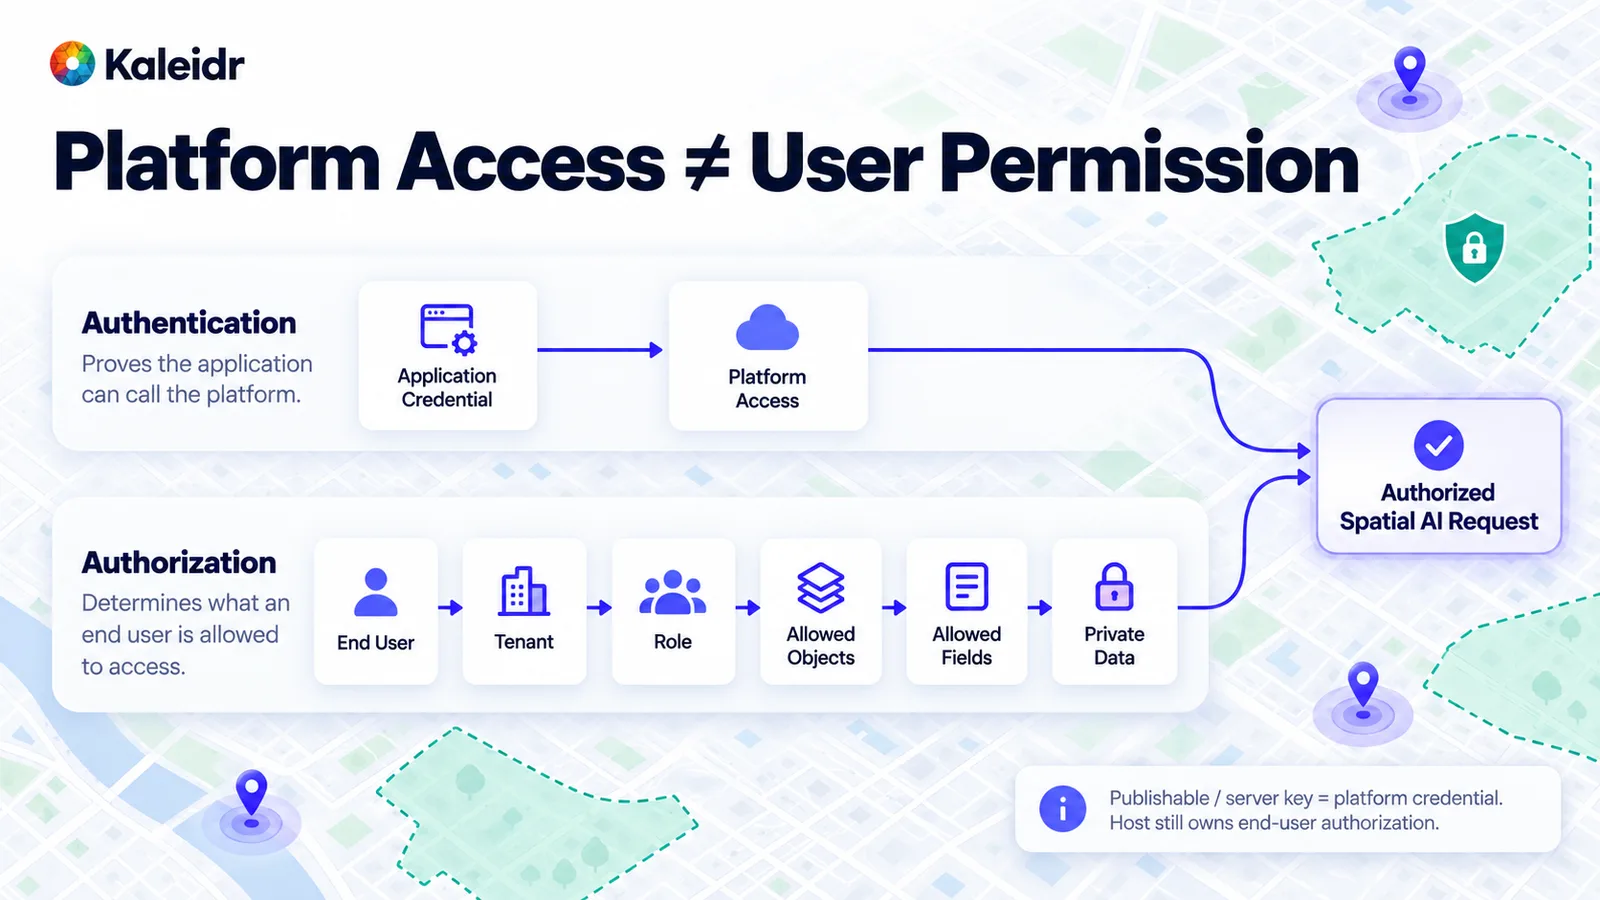
上方路徑證明應用程式可以呼叫平台。下方路徑明確人員、tenant、角色、物件、欄位與私有資料。兩條路徑匯合之後,請求才算獲得授權。可發佈金鑰或伺服器金鑰只屬於上方路徑。
要問平台憑證授權了什麼,也要問它明確沒有處理什麼。一個可以讀取地圖或呼叫模型的金鑰,並不決定某位員工可以查看哪些門市。tenant 隔離、欄位篩選與私有記錄檢查,屬於主系統在建立上下文之前執行的政策。像「未經許可絕不預約」這樣的 prompt 指令可以引導行為,但這句話本身不是授權層。
地理答案應該來自哪裡?
地點身分、幾何、空間服務與 routing 構成地理基礎。之後,資格篩選判斷某個位置對目前使用者與目前時間是否有效。排序只在剩下的選項中挑選。AI 層可以在這些步驟完成之後解讀請求並說明結果。語言模型不是 routing 引擎,堆疊圖存在的目的就是讓這些職責維持分離。
旅行時間、距離、包含關係與最近地點計算,都需要採購方可以重新執行的測試。投影片上畫出的旅行時間只是示意,不是對採購方城市的實際量測結果。要問是哪一項服務計算了路線、哪個地點識別碼是 canonical,以及資格篩選移除了哪些候選。模型或資料更新之後重新執行測試;如果業務涵蓋多個市場,就按市場分段。準確度指南把這些檢查與單一的整體品質聲明分開 (Kaleidr, 2026)。
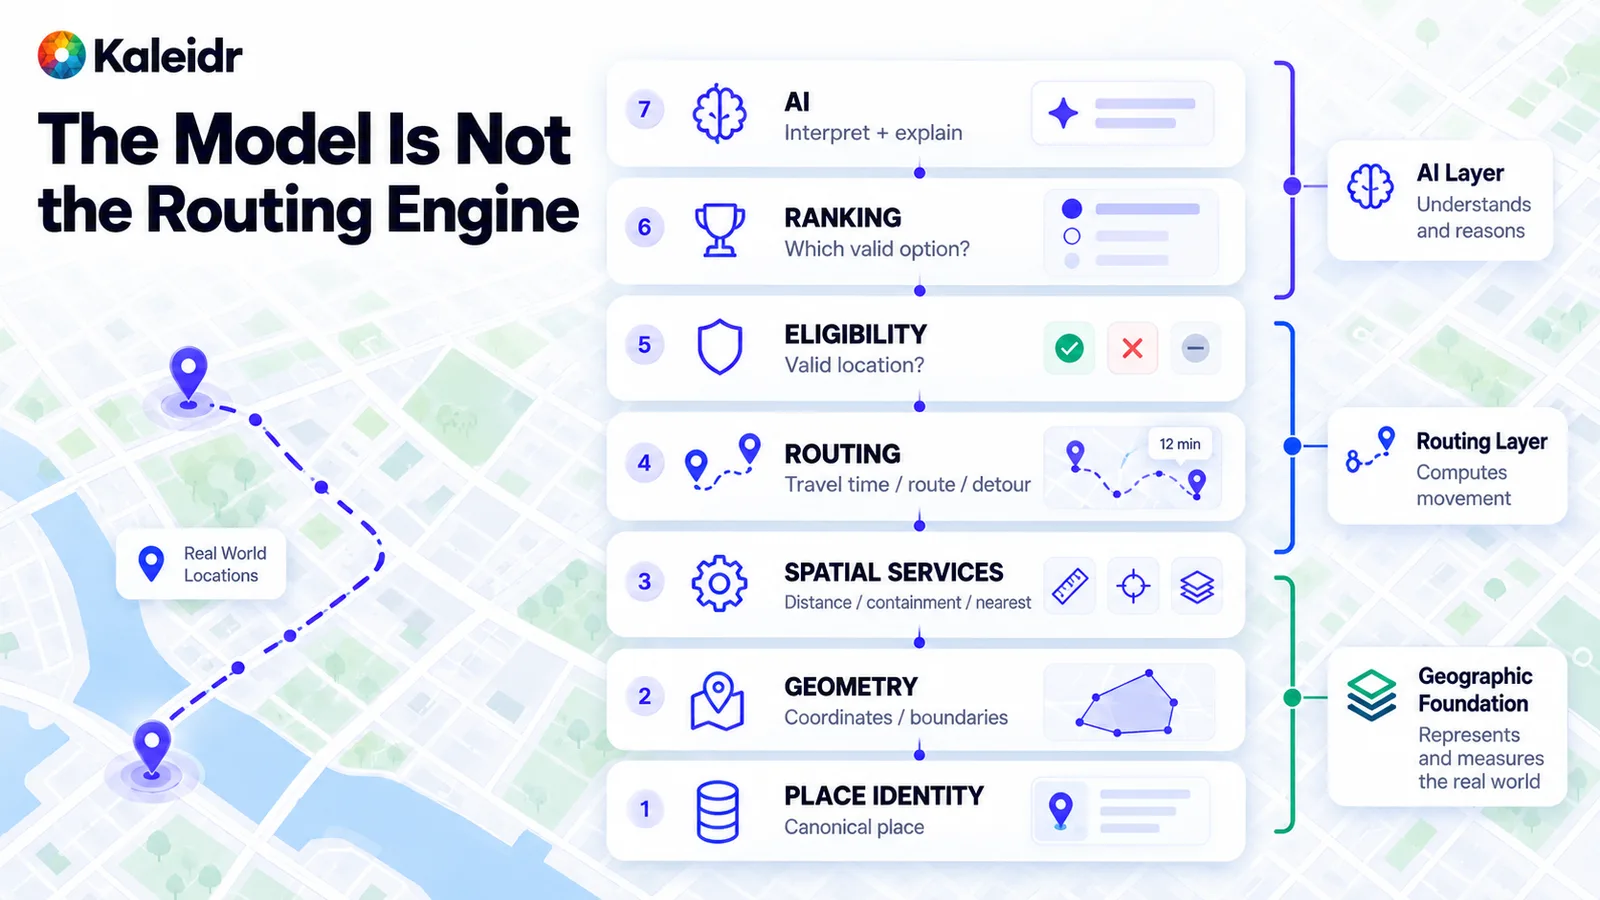
下層負責表示與量測地點。routing 計算移動關係,資格篩選決定哪些地點仍然有效。排序接著只對這些地點排序,AI 層負責解讀與說明。這個堆疊是職責劃分,不是產品獎盃。
採購方還應該詢問每一層實際在哪裡執行。座標與邊界可能來自客戶自己的地點資料。距離與包含關係可能來自一個公開計算方法的地理空間服務。旅行時間可能來自一個有自身資料新鮮度限制的 routing 供應商。如果提案把這些全部當成模型的一次回答,表示評估還沒有找到真正需要測試的那項計算。
如何區分聲明與證據?
檢索回來的文字,是空間產品出錯的常見來源,因為地點描述、上傳內容、合作夥伴 feed 與 Web 來源都不是指令。OWASP 2025 年的 Excessive Agency 條目描述了由意外、模糊或被操控的模型輸出引發的有害動作,並把功能過多、權限過大與自主性過高列為典型原因 (OWASP, 2025)。向量與 embedding 條目則分別描述了對 embedding 的未授權存取、內部人員或未驗證供應商造成的資料投毒,以及多個 tenant 共用向量儲存時發生的跨上下文洩漏 (OWASP, 2025)。OWASP 將這些風險稱為 LLM06:2025 Excessive Agency 與 LLM08:2025 Vector and Embedding Weaknesses。應該要求架構、測試與殘餘風險。一句「已防護 prompt injection」的「是」,並不能回答這個問題。
把每一個重要回答放到證據階梯上。第 0 級只是「支援」這個詞。第 1 級是描述行為的文件。第 2 級是供應商在受控環境中的展示。第 3 級是使用採購方整合或資料進行的客戶測試。第 4 級是帶有可量測驗收標準的有界線試點。風險越高的要求,越應要求更高等級的證據;一句行銷文案不等於一次可重現測試。
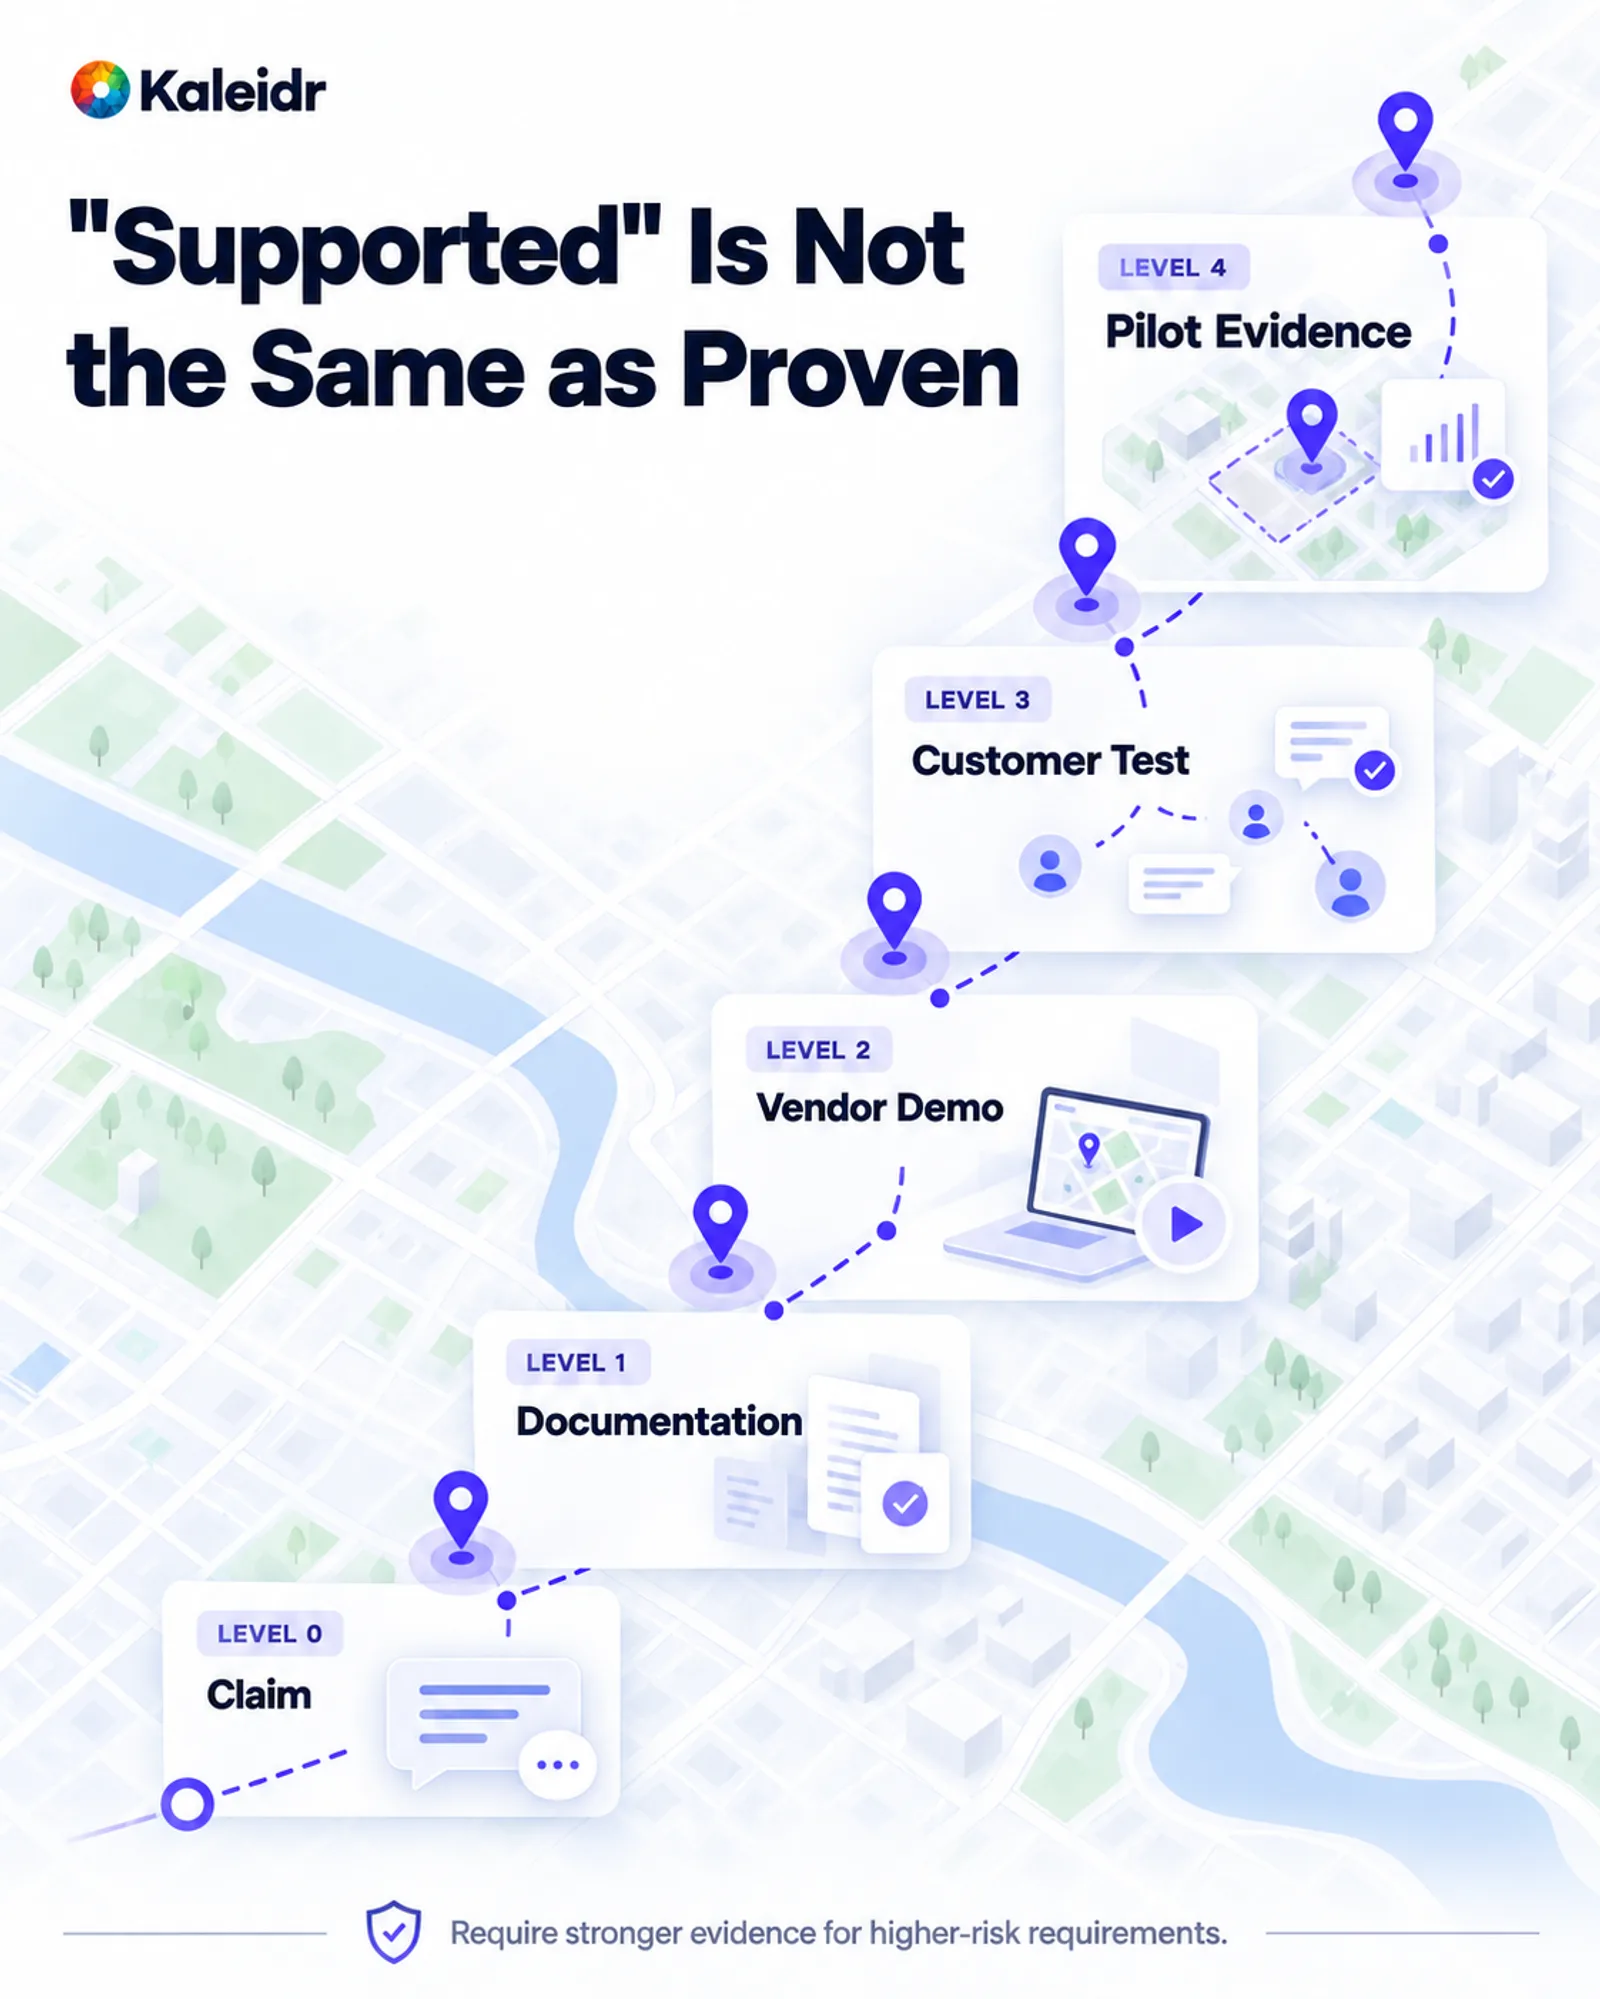
階梯從聲明上升到文件、供應商展示、客戶測試與試點證據。高風險要求應該要求更高一級的證據。問卷裡勾選的一個詞位於最底層。這個階梯是採購方的評分規則,不是 Kaleidr 的結果。
NIST 的 AI RMF Core 把第三方軟體、硬體與資料列為 Govern 職能需要涵蓋的問題,同一頁面也說明 AI RMF 1.0 正在更新 (NIST, 2023)。2026 年 7 月 8 日,NIST 宣布發布最終版 Cybersecurity Supply Chain Risk Management Due Diligence Assessment Quick-Start Guide。公告指出,評估應從 due diligence 開始,採購方在執行採購決定前必須理解供應商風險 (NIST, 2026)。這份指南不是 Spatial AI 標準。但 due-diligence 這一步仍適用於正式環境堆疊中的模型、地圖、routing 與地點資料供應商。要問哪些供應商可以接收客戶資料、變更如何通知,以及關鍵供應商發生故障時會如何處理。
RFP 應該要求供應商證明什麼?
把要求、測試與證據寫在一起,這樣在評分數字出現之前,評分方法就已經確定。兩列就能說明格式。私有記錄必須遵守使用者授權:給兩位使用者不同的允許地點,並要求未授權地點絕不能出現在 retrieval、模型上下文、地圖或 logs 中。無效推薦則需要準備已關閉、過期與缺貨案例,驗證資格篩選正確,並定義在沒有任何地點符合條件時應該如何處理。無法說明證明方法的要求,還沒有準備好進入評分。
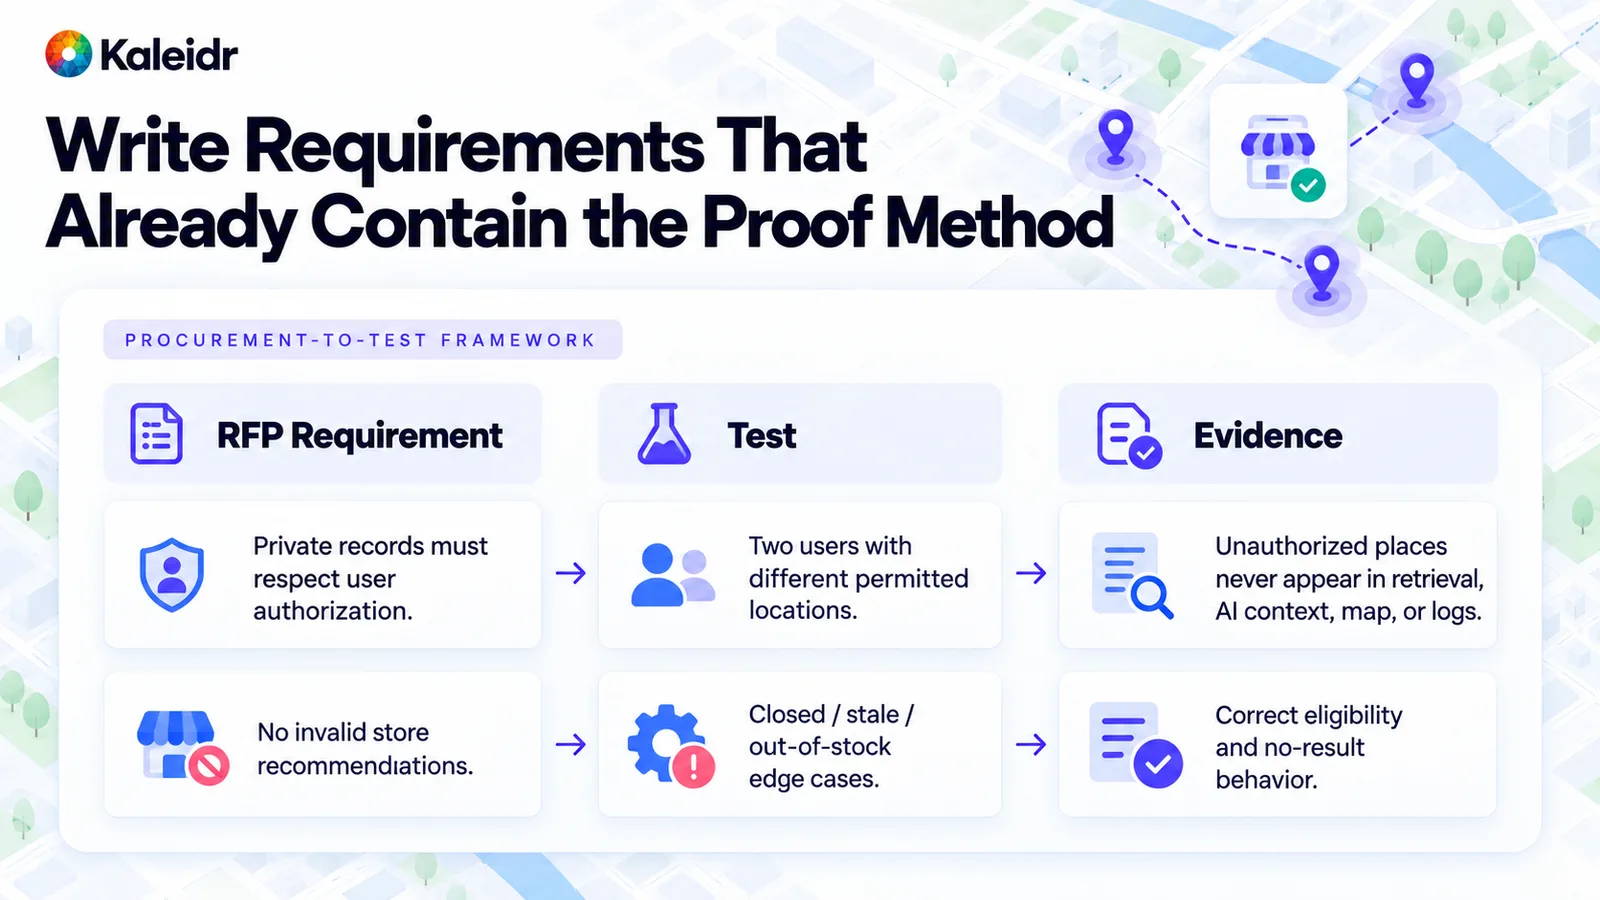
每一列都把一個要求與測試及證據配對。一列處理私有記錄,以及擁有不同允許地點的兩位使用者。另一列處理已關閉、過期與缺貨地點,以及在沒有任何地點符合條件時的預先定義結果。這張表是一種撰寫模式,不是一份已經完成的 Kaleidr 稽核。
同一張表還應該要求列出已知限制、重要第三方與退出方式。不支援的地區、缺少的匯出路徑、rate limit 與資料新鮮度假設,都是有價值的回答,因為隱藏限制在上線階段的成本通常高於公開限制。可觀測性應該能夠從授權開始,經過 retrieval、地理與排序,一直重建到主系統結果,從而解釋一次錯誤推薦 (Kaleidr, 2026)。業務價值應該透過對該結果的獨立量測來評估,例如一次完成的選擇或完成的工作流程,而不是用功能數量衡量 (Kaleidr, 2026)。成本問題也屬於這裡:在試點之前明確用量驅動因素與 Enterprise 服務費用,並拒絕把資料駐留失敗平均成一張圖表上的「勝利」。
Kaleidr 如何對應到這套評估?
Kaleidr 開發者文件描述了同一平台上的四個產品介面。Chat 是主系統地圖中的 Spatial AI。Editor 用於繪製與編輯。Tile 提供設計後的底圖。Viewer 用於發佈地圖 (Kaleidr, 2026)。Viewer 指南說明,embed 使用 share id,不交換任何金鑰,任何擁有該 share id 的人都可以使用,包括 Free 方案。向 Viewer embed 傳入金鑰會被拒絕 (Kaleidr, 2026)。這些介面都是企業團隊可以拿來對照上方憑證關卡與產品關卡檢查的具體項目。這份清單並不表示所有相鄰系統都包含在同一個產品裡。
使用者、tenant 授權、私有業務資料、工作流程、交易與業務結果仍由主系統擁有。地圖渲染器、routing 與地點資料可能是第三方相依項目,也可能是主系統相依項目,取決於部署方式。Kaleidr Enterprise 是這項整合所使用的 location-intelligence API 與 Map SDK 介面。這個對應圖本質上是邊界圖。主系統繼續持有 CRM、庫存、預約系統與付款堆疊,Kaleidr 必須與它們並列整合。
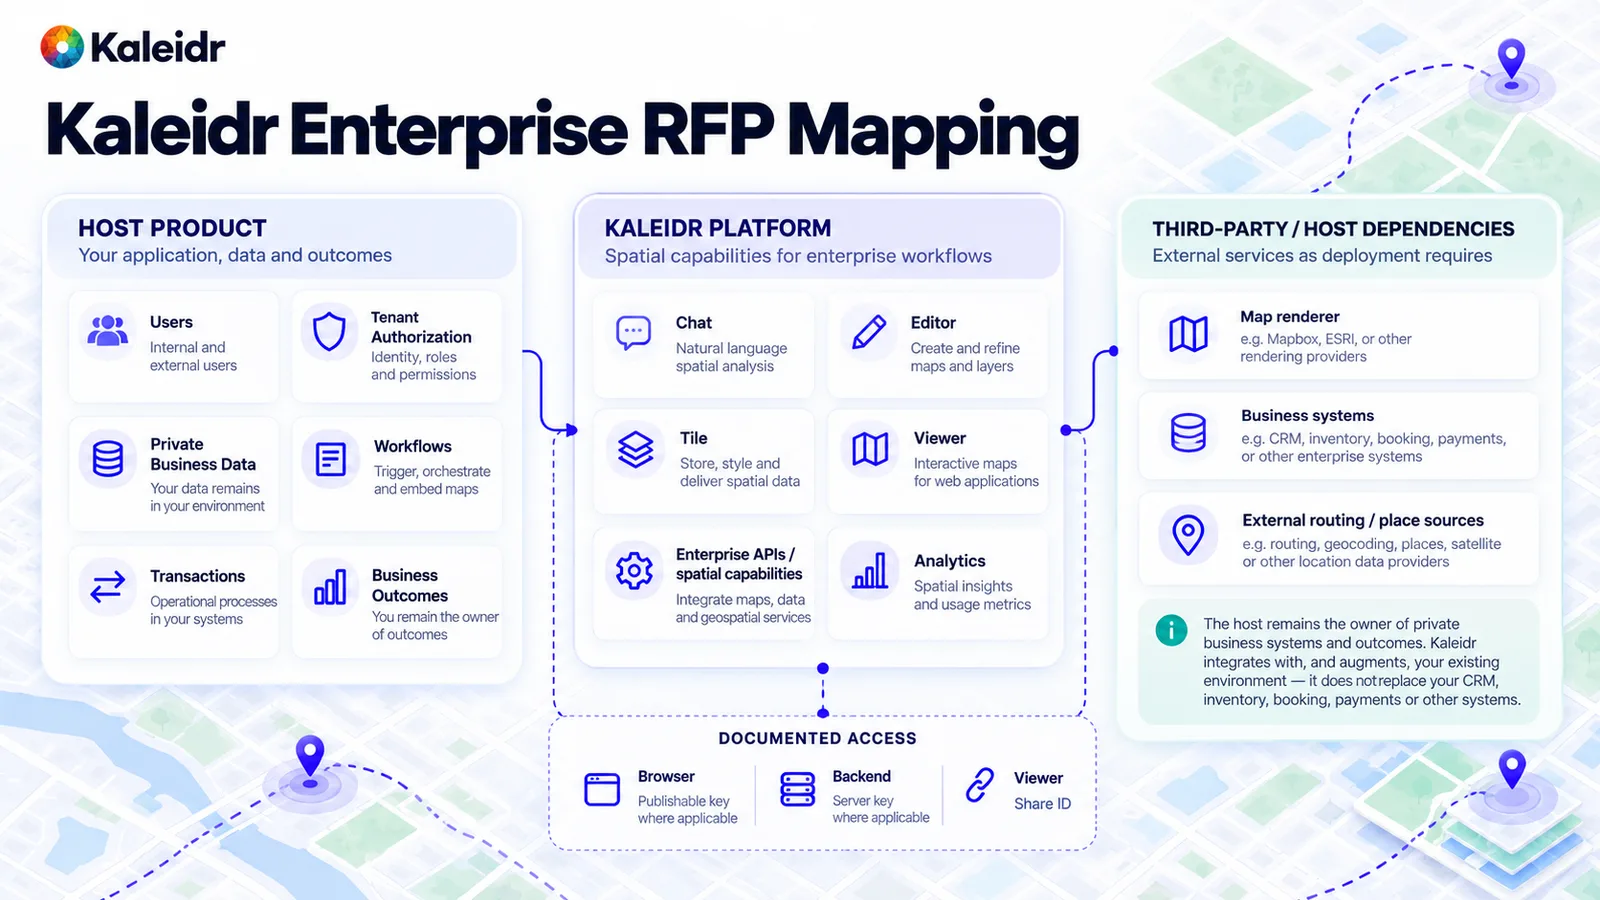
左欄留在主系統產品中。中間欄列出已文件化的 Kaleidr 介面,從 Chat、Editor 到 Tile、Viewer 與 Analytics。右欄包含渲染器、業務系統,以及外部 routing 或地點資料。文件化的存取方式把可發佈瀏覽器金鑰、伺服器金鑰與 Viewer share id 分開。
閱讀中間欄時應該對照文件,而不是對照願望清單。Chat 把 Spatial AI 接到主系統已經運行的地圖上,這個介面需要 ai scope。Editor 把繪製與編輯能力嵌入主系統產品。Tile 提供設計後的底圖。Viewer 透過 share id 嵌入已發佈地圖,並不接受平台金鑰。Analytics 如果包含在部署中,就是使用情況與互動程度介面。這些項目在某一份 RFP 中都可能在範圍內,也可能在範圍外。圖的作用是在試點開始前把這個範圍清楚顯示出來。
在擴大部署之前應該發生什麼?
先定義任務與硬性關卡,再把試點投入到那些如果晚發現就會非常昂貴的要求上。使用採購方自己的資料、採購方自己的地點,並為授權、資格篩選與 no-result 行為建立書面驗收測試。只有這些證據存在之後,才擴展地區、動作與使用者群組。擴展決定應該來自整個組合系統,也就是供應商回覆、採購方測試與試點結果共同形成的結論。當評估需要在組織現有系統旁增加空間層時,可以查看 Kaleidr Enterprise;關於如何讓試點保持有界線,請閱讀 Enterprise Spatial AI Pilot Before Scaling。
說明:Kaleidr 在創意與開發工作流程中使用 AI 輔助工具進行影像建立、內容優化與研究。
常見問題
功能清單越長,就越容易在 Spatial AI 供應商評估中勝出嗎?
不是。AI、地圖、API、分析與安全都可以存在,但資格篩選、授權或主系統結果仍可能失敗。應該評估從請求到經驗證結果的完整路徑,並確保授權、資料駐留或關鍵工作流程的硬性失敗不會被平均掉。
平台 API 金鑰與最終使用者權限是一回事嗎?
不是。可發佈瀏覽器金鑰或伺服器金鑰只能證明應用程式可以呼叫平台。哪些人員、tenant、角色與私有記錄可以被該呼叫使用,仍由主系統決定。Kaleidr 把這些金鑰記錄為同一組織 scopes 下的兩個執行環境,同時把 Viewer embed 記錄為不交換金鑰的 share-id 連結。
語言模型可以取代 routing 與資格篩選嗎?
不可以。地點身分、幾何、空間計算與旅行時間需要可測試的地理服務。資格篩選在排序前移除無效地點。語言模型可以在這些步驟之後解讀請求並說明結果。
高風險要求應該要求什麼等級的證據?
要求客戶測試或有界線的試點,而不是一句「支援」。文件與供應商展示是有價值的較低等級。授權、tenant 隔離與資料駐留應放在更高等級,並使用採購方自己的案例與書面驗收檢查。
Kaleidr 會取代地圖周邊的系統嗎?
不會。目前文件把 Chat、Editor、Tile 與 Viewer 描述為空間與地圖介面,並使用可發佈金鑰、伺服器金鑰與 Viewer share ids 進行存取。身分、私有業務資料、庫存、預約、付款與業務結果仍留在主系統。評估要判斷的是,這些介面是否適合組織已經運行的架構。
參考資料
- Kaleidr. Build vs Buy Spatial AI. https://kaleidr.com/blog/build-vs-buy-spatial-ai
- Kaleidr. Grounded Spatial AI for Business Data. https://kaleidr.com/blog/grounded-spatial-ai-business-data
- Kaleidr Developer Docs. Get an API Key. Publishable browser keys and server keys, and the plan table for scopes and products. Accessed October 2, 2026. https://docs.kaleidr.com/get-an-api-key
- Kaleidr Developer Docs. Auth & Scopes. Two key forms, same organization and same scopes, different runtime. Accessed October 2, 2026. https://docs.kaleidr.com/platform-api/auth-and-scopes
- Kaleidr Developer Docs. Chat. The key must carry the ai scope, and Pro is the minimum plan for that scope. Accessed October 2, 2026. https://docs.kaleidr.com/chat
- Kaleidr. Spatial AI Accuracy Evaluation. https://kaleidr.com/blog/spatial-ai-accuracy-evaluation
- OWASP Gen AI Security Project. LLM06:2025 Excessive Agency. Damaging actions from unexpected, ambiguous, or manipulated model output; excessive functionality, permissions, and autonomy. Accessed October 2, 2026. https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
- OWASP Gen AI Security Project. LLM08:2025 Vector and Embedding Weaknesses. Unauthorized access to embeddings, data poisoning, and cross-context leakage in a shared vector store. Accessed October 2, 2026. https://genai.owasp.org/llmrisk/llm082025-vector-and-embedding-weaknesses/
- National Institute of Standards and Technology. AI RMF Core. Govern covers third-party software, hardware, and data. The page notes that the AI RMF 1.0 is being updated. Accessed October 2, 2026. https://airc.nist.gov/airmf-resources/airmf/5-sec-core/
- National Institute of Standards and Technology. NIST Releases Finalized C-SCRM Due Diligence Assessment Quick-Start Guide. July 8, 2026. Acquirers need supplier-risk information before procurement, and assessments start with due diligence. Accessed October 2, 2026. https://www.nist.gov/news-events/news/2026/07/nist-releases-finalized-c-scrm-due-diligence-assessment-quick-start-guide
- Kaleidr. Spatial AI Observability. https://kaleidr.com/blog/spatial-ai-observability
- Kaleidr. Spatial AI ROI Business Case. https://kaleidr.com/blog/spatial-ai-roi-business-case
- Kaleidr Developer Docs. Products. Chat is Spatial AI in the host map, Editor is draw and edit, Tile is designed basemaps, and Viewer publishes a map. Accessed October 2, 2026. https://docs.kaleidr.com/
- Kaleidr Developer Docs. Viewer. An embed uses a share id, exchanges no key, and rejects a key passed into the embed. Accessed October 2, 2026. https://docs.kaleidr.com/viewer
- Kaleidr. Location Intelligence APIs and Map SDK. Accessed October 2, 2026. https://kaleidr.com/enterprise
- Kaleidr. Enterprise Spatial AI Pilot Before Scaling. https://kaleidr.com/blog/enterprise-spatial-ai-pilot-before-scaling
@misc{kaleidr_build_vs_buy_rfp_2026,
  title  = {Build vs Buy Spatial AI},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/build-vs-buy-spatial-ai}
}

@misc{kaleidr_grounded_rfp_2026,
  title  = {Grounded Spatial AI for Business Data},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/grounded-spatial-ai-business-data}
}

@misc{kaleidr_docs_api_key_2026,
  title  = {Get an API Key},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/get-an-api-key}
}

@misc{kaleidr_docs_auth_scopes_2026,
  title  = {Auth & Scopes},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/platform-api/auth-and-scopes}
}

@misc{kaleidr_docs_chat_2026,
  title  = {Chat},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/chat}
}

@misc{kaleidr_accuracy_rfp_2026,
  title  = {Spatial AI Accuracy Evaluation},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-accuracy-evaluation}
}

@misc{owasp_llm06_2025,
  title  = {LLM06:2025 Excessive Agency},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  url    = {https://genai.owasp.org/llmrisk/llm062025-excessive-agency/}
}

@misc{owasp_llm08_2025,
  title  = {LLM08:2025 Vector and Embedding Weaknesses},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  url    = {https://genai.owasp.org/llmrisk/llm082025-vector-and-embedding-weaknesses/}
}

@misc{nist_ai_rmf_core_2023,
  title  = {AI RMF Core},
  author = {{National Institute of Standards and Technology}},
  year   = {2023},
  url    = {https://airc.nist.gov/airmf-resources/airmf/5-sec-core/}
}

@misc{nist_cscrm_quickstart_2026,
  title  = {NIST Releases Finalized C-SCRM Due Diligence Assessment Quick-Start Guide},
  author = {{National Institute of Standards and Technology}},
  year   = {2026},
  url    = {https://www.nist.gov/news-events/news/2026/07/nist-releases-finalized-c-scrm-due-diligence-assessment-quick-start-guide}
}

@misc{kaleidr_observability_rfp_2026,
  title  = {Spatial AI Observability},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-observability}
}

@misc{kaleidr_roi_rfp_2026,
  title  = {Spatial AI ROI Business Case},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-roi-business-case}
}

@misc{kaleidr_docs_home_2026,
  title  = {Kaleidr Developer Docs},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/}
}

@misc{kaleidr_docs_viewer_2026,
  title  = {Viewer},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/viewer}
}

@misc{kaleidr_enterprise_rfp_2026,
  title  = {Location Intelligence APIs and Map SDK},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/enterprise}
}

@misc{kaleidr_pilot_rfp_2026,
  title  = {Enterprise Spatial AI Pilot Before Scaling},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/enterprise-spatial-ai-pilot-before-scaling}
}