
L'évaluation des fournisseurs de Spatial AI demande si un produit géolocalisé peut accomplir une tâche précise avec les données, les autorisations, la géographie et les preuves de l'acheteur, plutôt que de demander si sa liste de fonctionnalités est longue. Les cases cartes, IA et sécurité peuvent toutes être cochées alors que le workflow recommande encore un site fermé ou expose les enregistrements d'un autre tenant. Une demande utile nomme la tâche, le propriétaire de chaque système et les preuves requises avant que quiconque attribue une note au fournisseur.
Les sections ci-dessous transforment cette demande en portes de contrôle que les équipes achats et ingénierie peuvent partager. Un inventaire des fonctionnalités a toujours sa place dans le dossier. Il répond simplement à une autre question que le chemin qu'une requête réelle doit réussir à traverser.
Principes essentiels de l'évaluation des fournisseurs de Spatial AI
- Partir de la tâche : L'intention utilisateur, les données autorisées, un calcul spatial, l'éligibilité, le classement, une action validée et un résultat dans le système hôte sont des étapes distinctes.
- Tracer les propriétaires : L'identité, les enregistrements privés, les transactions et les résultats métier restent auprès de l'organisation qui les gouverne déjà.
- Séparer les identifiants d'accès des autorisations : Une clé de plateforme prouve que l'application peut appeler le service. L'autorisation de l'utilisateur final reste du ressort de l'hôte.
- Classer les preuves, pas les adjectifs : Une affirmation, un document, une démo, un test client et un pilote limité correspondent à des niveaux de preuve différents.
- Conserver les portes bloquantes : L'autorisation, la résidence des données et un workflow critique non pris en charge ne doivent pas être noyés dans une moyenne élevée obtenue ailleurs.
Que doit tester une évaluation des fournisseurs de Spatial AI ?
Douze domaines couvrent la décision que l'acheteur doit réellement prendre. Workflow, architecture, données, sécurité, géographie et couche IA indiquent si le produit peut accomplir la tâche liée à la localisation. Outils, observabilité, intégration, fiabilité, coût et pilote limité indiquent si l'organisation peut exploiter cette tâche, expliquer un échec, la financer et l'arrêter. Une très bonne note sur une fonction à faible risque ne peut pas réparer un échec bloquant sur l'autorisation, la résidence des données ou le workflow lui-même. Le tableau de couverture est une carte de ces domaines, avec les sources de données, les données géospatiales, les API et une frontière d'accès autour du parcours.
Traitez chaque domaine comme une porte avec un responsable et une méthode de preuve. Le workflow demande quelle requête le produit doit mener à terme, y compris les cas défavorables. L'architecture demande quels systèmes restent la propriété du client. Les données demandent quels enregistrements font autorité et quels champs peuvent entrer dans un prompt ou un magasin vectoriel. La sécurité demande comment tenants, rôles et champs privés restent séparés. La géographie demande quel service calcule distance, inclusion et temps de trajet. La couche IA demande ce que le modèle de langage peut interpréter et quelles décisions restent dans du code déterministe.
Outils, observabilité et intégration viennent après cette base parce qu'ils en dépendent. Un outil capable de réserver, d'envoyer un message ou d'écrire un enregistrement a besoin d'un contrôle d'autorisation avant son exécution. Une trace a besoin de suffisamment d'identifiants pour reconstruire une mauvaise recommandation. Une intégration a besoin d'une frontière nommée pour chaque système touché par la proposition. Fiabilité, coût et pilote demandent ensuite si le modèle d'exploitation résiste aux horaires de support, aux facteurs d'usage et à un test d'acceptation écrit. Les équipes qui ont déjà comparé la construction de cette pile à l'achat d'une partie de celle-ci peuvent utiliser cette séparation antérieure comme entrée, puis tester la partie achetée par rapport à la tâche (Kaleidr, 2026).
Pourquoi une liste de fonctionnalités est-elle une mauvaise présélection ?
Un questionnaire centré sur les fonctionnalités est facile à compléter par une série de oui. IA, cartes, API, analytics et sécurité peuvent toutes figurer sur une diapositive alors que le chemin entre une personne et un résultat validé reste indéfini. L'évaluation qui correspond à la production suit l'intention utilisateur, les données autorisées, un calcul spatial, l'éligibilité, le classement, une action validée et le résultat dont l'hôte avait besoin. Une preuve doit exister à chacune de ces étapes. Un fournisseur peut cocher toutes les cases à gauche et tout de même échouer sur le chemin à droite.
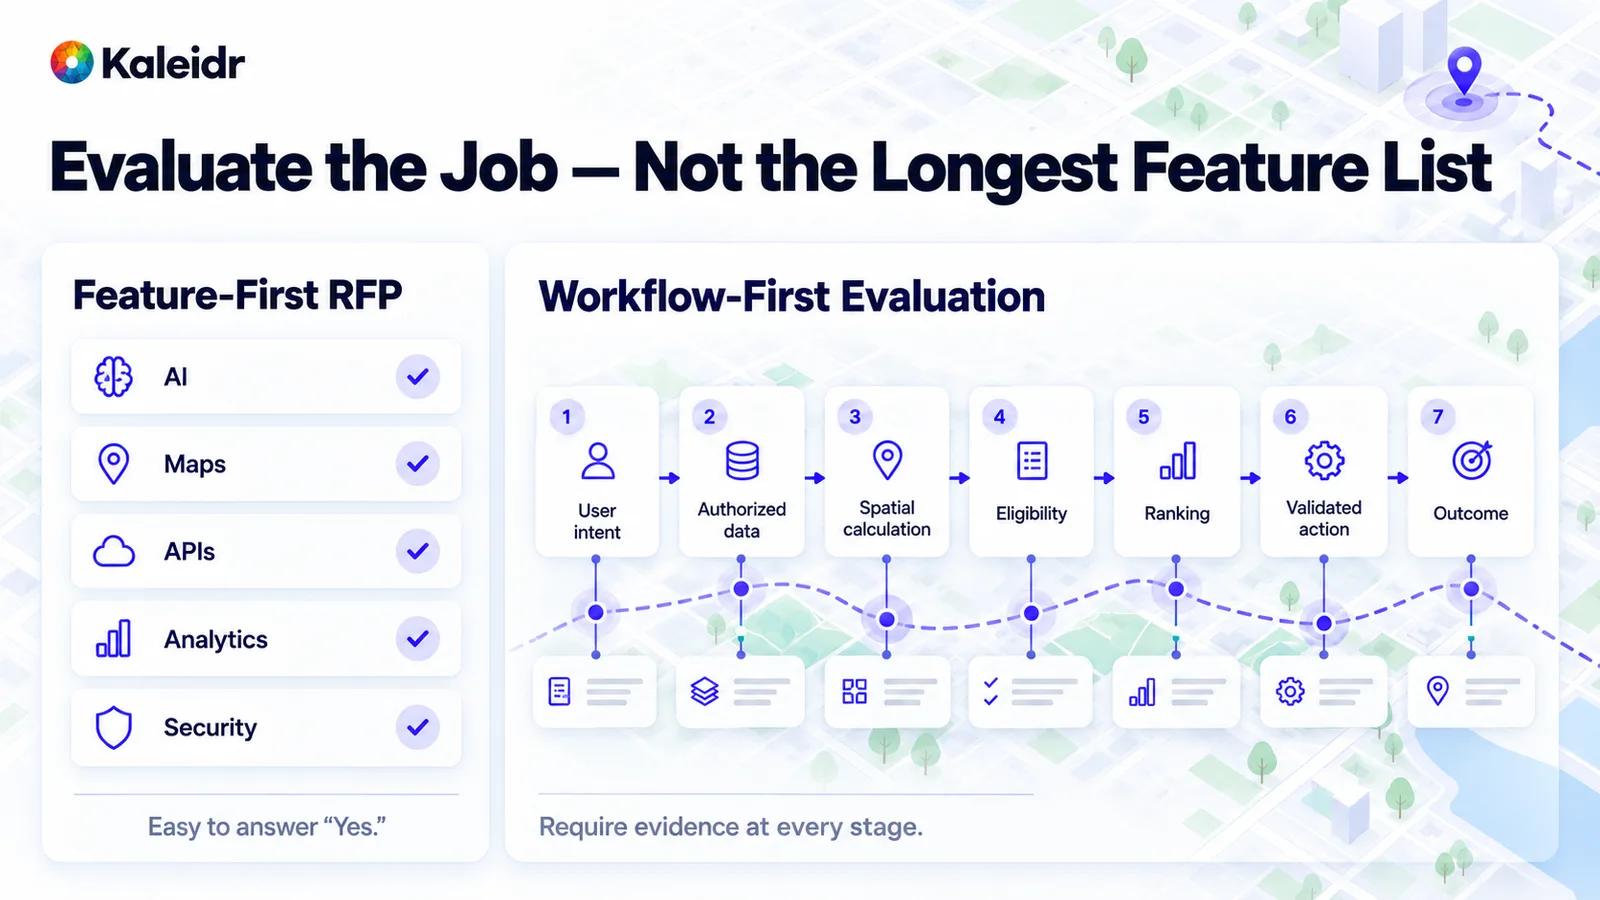
Le panneau de gauche est une checklist de fonctionnalités facile à marquer « oui ». Le panneau de droite est la tâche, de l'intention utilisateur jusqu'au résultat en passant par une action validée. Une preuve appartient à chaque étape de ce chemin. La comparaison est un modèle d'évaluation pour les acheteurs, pas un score Kaleidr.
L'éligibilité doit retirer un site fermé, obsolète ou en rupture avant que le classement ne commence. Une action validée est une étape distincte d'une phrase qui décrit l'action. Le résultat appartient au système hôte qui enregistre si la personne a terminé la tâche, par exemple un lieu sélectionné, un itinéraire ouvert ou un workflow achevé. Demandez au fournisseur de montrer ces étapes avec les propres exemples de l'acheteur, y compris une requête qui devrait ne rien retourner. Une démo qui ne montre que le happy path n'a pas encore répondu à la question de présélection.
Qui possède les données, le workflow et le résultat ?
Tracez trois colonnes avant de comparer les produits. La colonne client contient l'identité, l'autorisation par tenant, l'inventaire, les réservations, les transactions et le résultat métier. La colonne fournisseur contient la couche spatiale, le SDK, le support de classement, les capacités cartographiques, les identifiants d'accès à la plateforme et l'analytics lorsque le produit les fournit réellement. La colonne tiers peut contenir un fournisseur de modèle, des tuiles de carte, le routage, des données de lieux ou d'autres dépendances cloud. Chaque proposition doit montrer ces frontières, y compris les enregistrements qui ne quittent jamais la colonne client. Les données métier privées restent dans les systèmes qui les gouvernent déjà (Kaleidr, 2026).
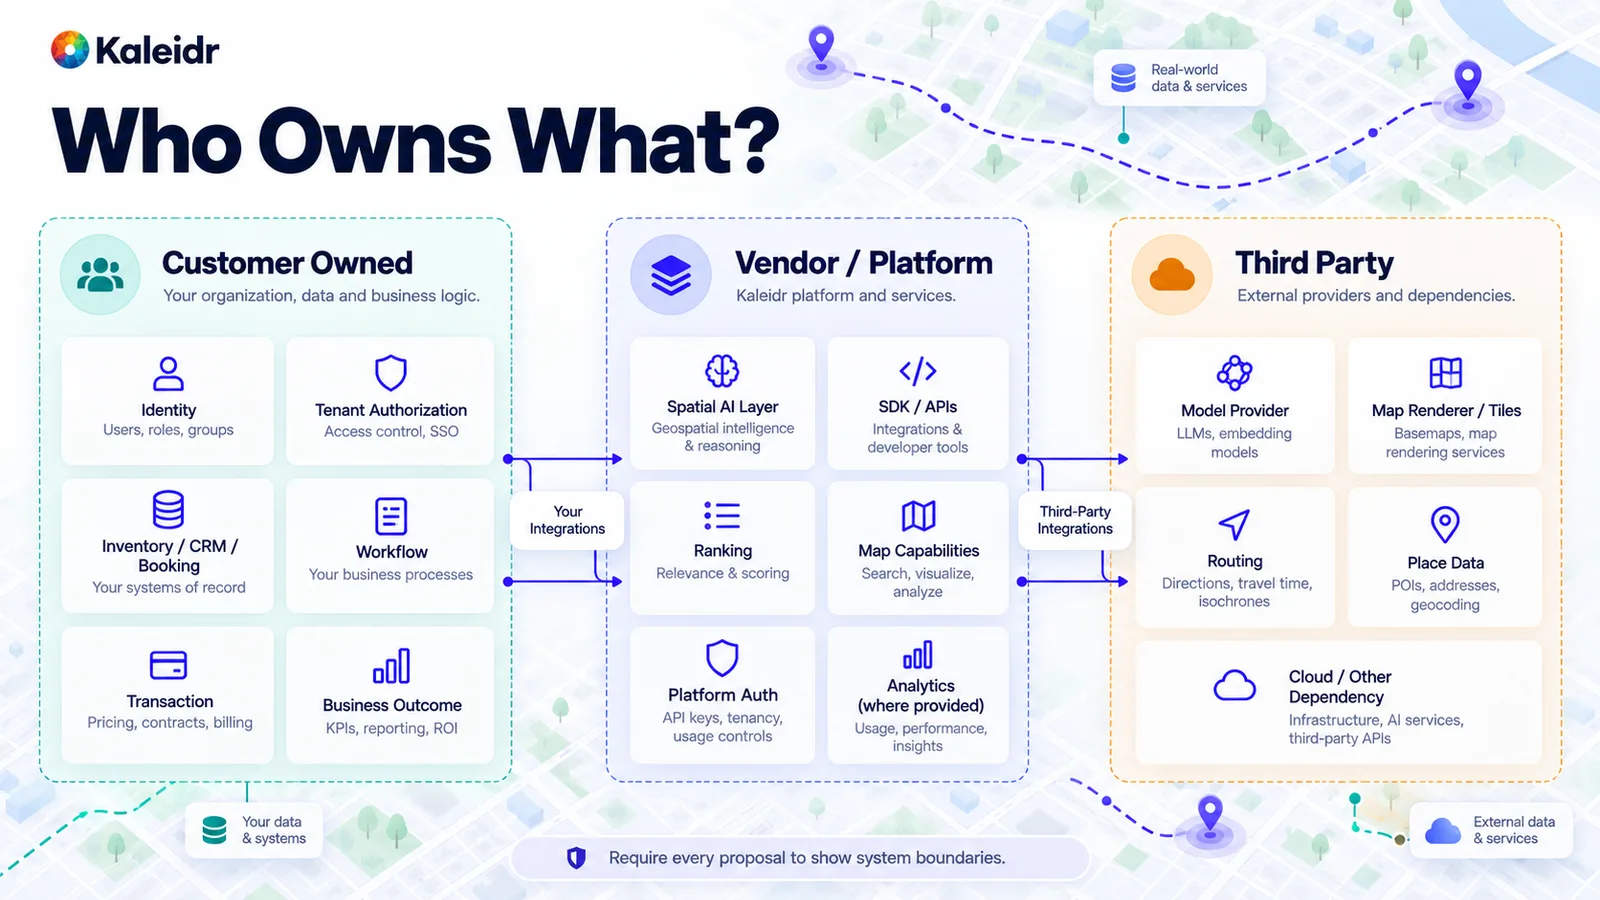
La colonne de gauche représente ce que l'organisation possède déjà. La colonne centrale est la plateforme spatiale évaluée. La colonne de droite se situe en dehors des deux, des fournisseurs de modèles au routage et aux données de lieux. Le schéma demande à une proposition de montrer les frontières, pas de désigner un gagnant.
La colonne centrale est le mauvais endroit pour déplacer le système de référence. Une plateforme peut classer les lieux que le client est autorisé à voir, et une carte peut afficher des horaires ou un stock auxquels l'hôte fait déjà confiance. Tarification, contrats, paiements et définition d'une tâche terminée restent dans les systèmes du client qui les enregistrent. Nommez l'intégration qui traverse chaque flèche et les champs qui restent derrière. Une proposition incapable de dessiner ce schéma laisse l'acheteur découvrir la frontière pendant l'implémentation.
Pourquoi l'accès à la plateforme n'est-il pas une autorisation utilisateur ?
L'authentification prouve que l'application peut appeler la plateforme. L'autorisation décide quel utilisateur final, quel tenant, quel rôle, quels objets, quels champs et quels enregistrements privés cette requête peut utiliser. Une clé publiable pour navigateur et une clé serveur sont des identifiants de plateforme pour deux environnements d'exécution. L'hôte continue d'appliquer les autorisations de l'utilisateur final avant que les données privées n'atteignent la récupération ou le modèle de langage. Le guide des clés de Kaleidr sépare ces deux formes d'identifiants (Kaleidr, 2026).
Le même guide décrit une clé publiable pour navigateur comme verrouillée sur l'origine et incapable d'agir comme bearer serveur, et une clé serveur comme un identifiant destiné aux appels serveur à serveur que le navigateur rejette. Son tableau de plans montre que les clés Pro et Enterprise autorisent les scopes ai, maps et design, ainsi que les produits chat, editor, viewer et tile. Le guide d'authentification indique que les deux formes appartiennent à la même organisation et portent les mêmes scopes, mais dans un environnement d'exécution différent (Kaleidr, 2026). Le guide Chat exige une clé portant le scope ai et nomme Pro comme plan minimum pour ce scope (Kaleidr, 2026). Aucun de ces faits ne remplace le contrôle propre à l'hôte sur la personne, le tenant et les enregistrements.
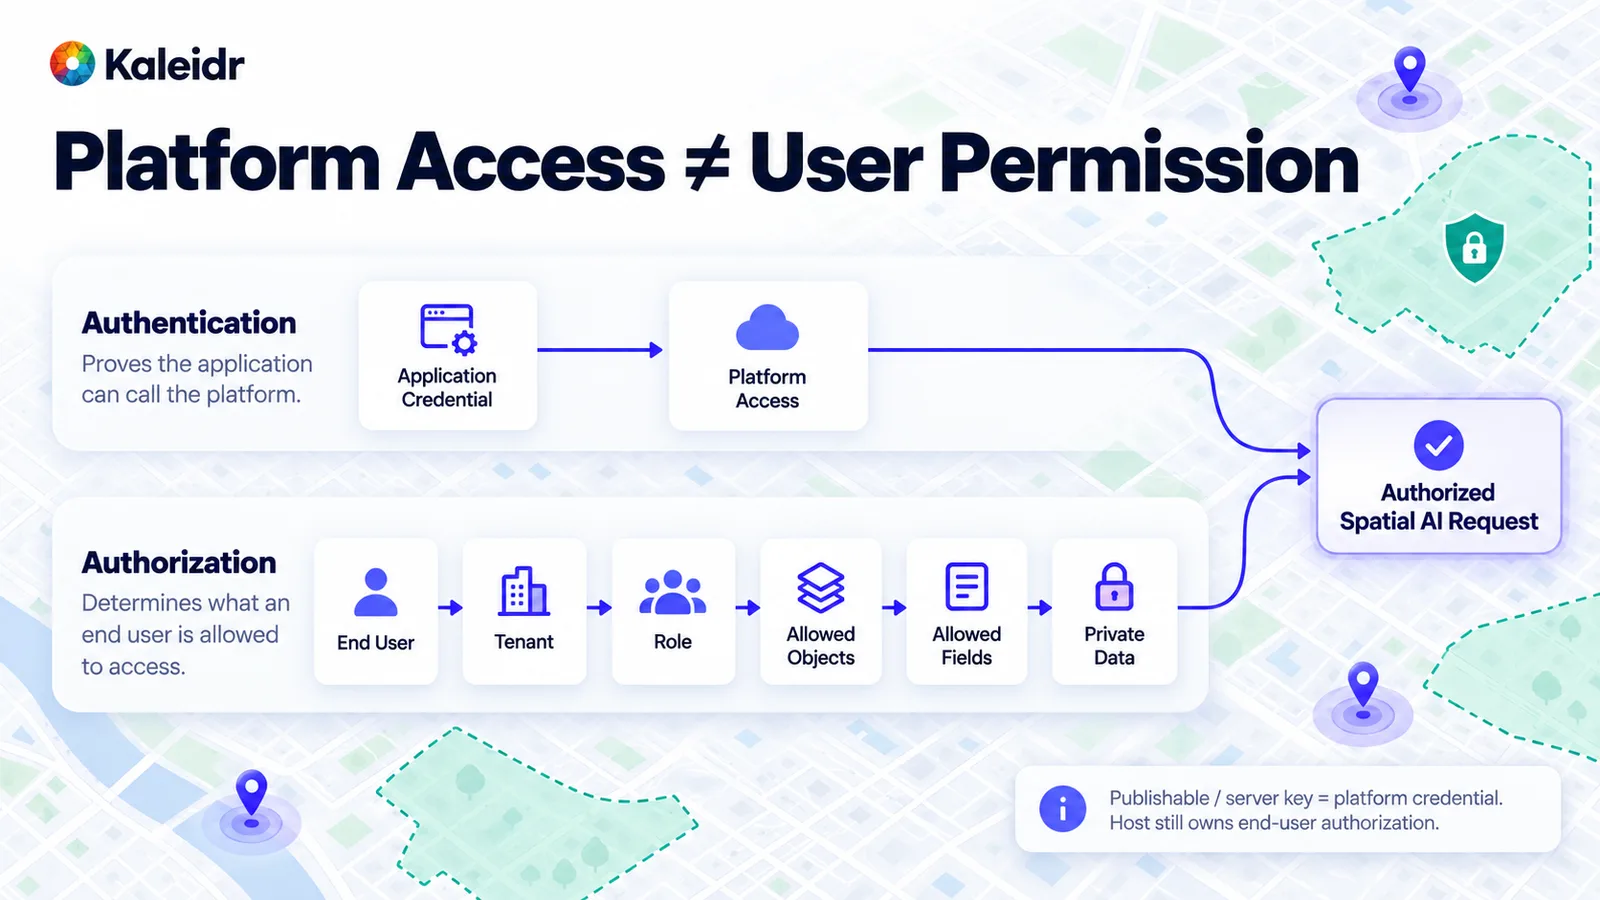
Le chemin supérieur prouve que l'application peut appeler la plateforme. Le chemin inférieur nomme la personne, le tenant, le rôle, les objets, les champs et les données privées. Les deux chemins se rejoignent avant que la requête soit considérée comme autorisée. Une clé publiable ou une clé serveur n'appartient qu'au chemin supérieur.
Demandez ce qu'un identifiant de plateforme autorise et ce qu'il laisse volontairement de côté. Une clé capable de lire une carte ou d'appeler un modèle ne décide pas quels magasins un employé est autorisé à voir. L'isolation des tenants, le filtrage des champs et le contrôle des enregistrements privés appartiennent à la politique de l'hôte qui s'exécute avant la construction du contexte. Une instruction de prompt comme « ne jamais réserver sans autorisation » peut guider le comportement. Cette phrase n'est pas une couche d'autorisation.
D'où doit provenir une réponse géographique ?
L'identité des lieux, la géométrie, les services spatiaux et le routage constituent la fondation géographique. L'éligibilité demande ensuite si un lieu est valide pour cet utilisateur et à cet instant. Le classement choisit parmi les options restantes. Une couche IA peut interpréter la requête et expliquer le résultat après ces étapes. Le modèle de langage n'est pas le moteur de routage, et le schéma de pile existe pour que ces tâches restent séparées.
Le temps de trajet, la distance, l'inclusion et les calculs du lieu le plus proche nécessitent un test que l'acheteur peut rejouer. Un temps de trajet dessiné sur une diapositive est une illustration, pas un résultat mesuré dans les villes de l'acheteur. Demandez quel service a calculé l'itinéraire, quel identifiant de lieu était canonique et quels candidats ont été retirés par l'éligibilité. Rejouez le test après une mise à jour du modèle ou des données et segmentez-le par marché lorsque l'entreprise opère dans plusieurs marchés. Le guide sur la précision sépare ces contrôles d'une unique affirmation globale de qualité (Kaleidr, 2026).
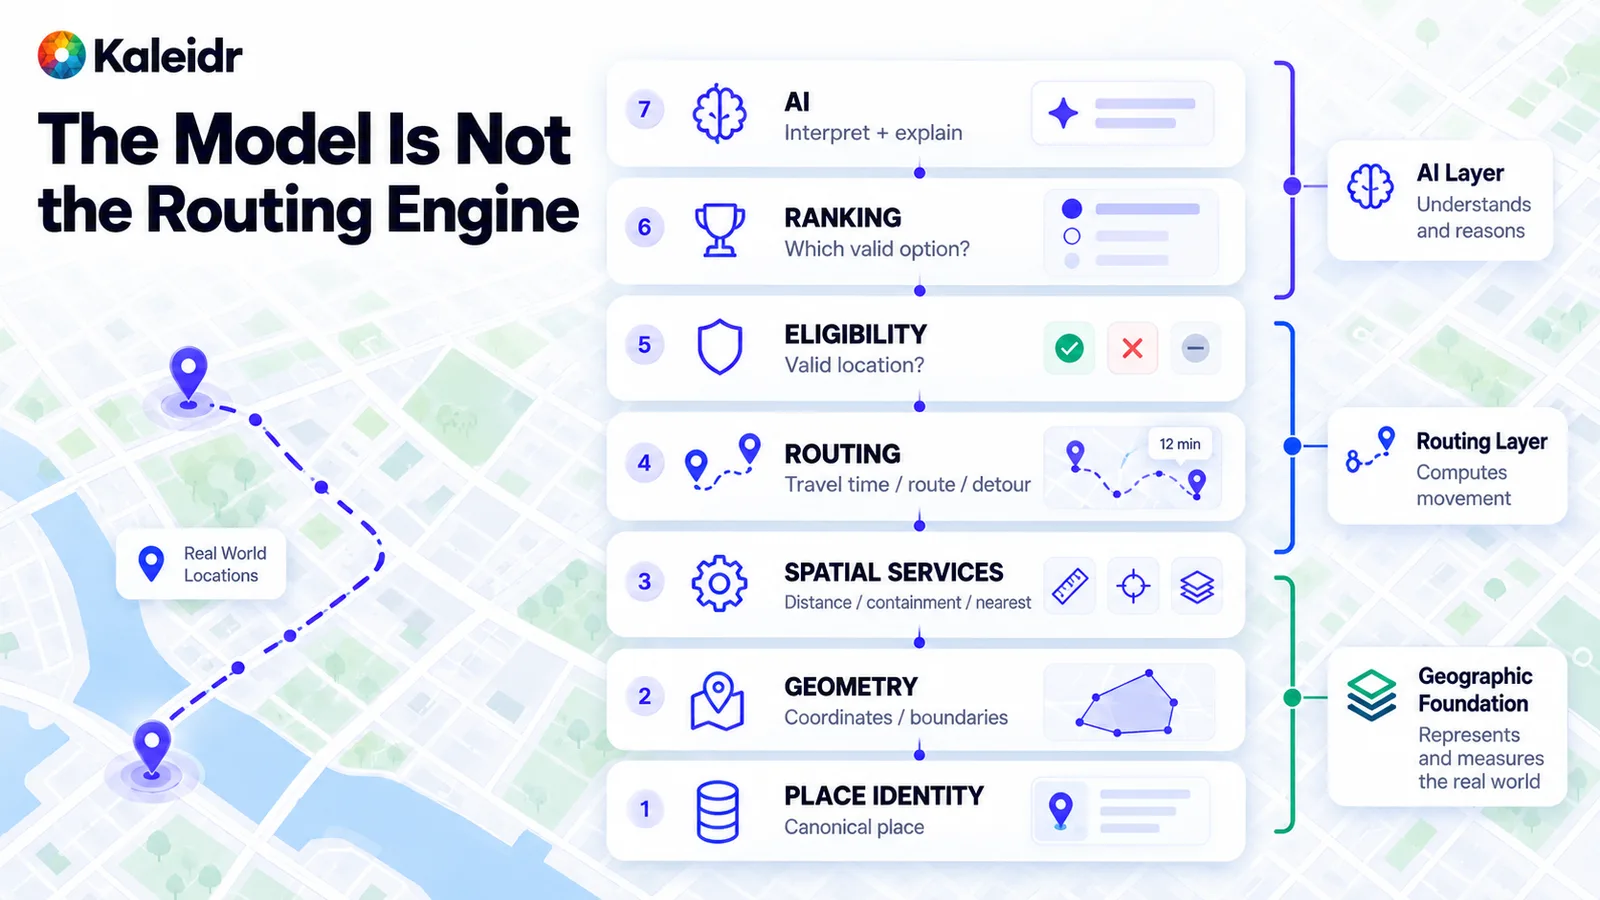
Les couches inférieures représentent et mesurent les lieux. Le routage calcule le déplacement et l'éligibilité décide quels lieux restent valides. Le classement ordonne ensuite uniquement ces lieux, et la couche IA interprète et explique. La pile est une séparation des tâches, pas un trophée de produit.
L'acheteur doit aussi demander où chaque couche s'exécute. Les coordonnées et frontières peuvent provenir des propres lieux du client. La distance et l'inclusion peuvent provenir d'un service géospatial avec une méthode publiée. Le temps de trajet peut provenir d'un fournisseur de routage avec ses propres limites de fraîcheur. Si la proposition traite tout cela comme une seule réponse de modèle, l'évaluation n'a pas encore identifié le calcul qu'elle doit tester.
Comment distinguer une affirmation d'une preuve ?
Le texte récupéré est une source fréquente d'erreur pour un produit spatial, car les descriptions de lieux, les fichiers chargés, les flux partenaires et les sources web ne sont pas des instructions. L'entrée OWASP 2025 sur Excessive Agency décrit des actions dommageables qui suivent une sortie de modèle inattendue, ambiguë ou manipulée, et cite comme causes typiques une fonctionnalité, des permissions et une autonomie excessives (OWASP, 2025). L'entrée sur les vecteurs et embeddings décrit séparément l'accès non autorisé aux embeddings, l'empoisonnement de données par des personnes internes ou des fournisseurs non vérifiés, et les fuites entre contextes lorsque des tenants partagent un magasin vectoriel (OWASP, 2025). OWASP nomme ces risques LLM06:2025 Excessive Agency et LLM08:2025 Vector and Embedding Weaknesses. Demandez l'architecture, les tests et le risque résiduel. Un « oui » à « protégé contre la prompt injection » ne répond pas à cette demande.
Classez chaque réponse importante sur une échelle de preuves. Le niveau 0 est le mot « pris en charge ». Le niveau 1 est une documentation qui décrit le comportement. Le niveau 2 est une démonstration du fournisseur dans un environnement contrôlé. Le niveau 3 est un test client avec l'intégration ou les données de l'acheteur. Le niveau 4 est un pilote limité avec des critères d'acceptation mesurables. Les exigences à risque plus élevé exigent un niveau supérieur, et une phrase marketing n'équivaut pas à un test reproduit.
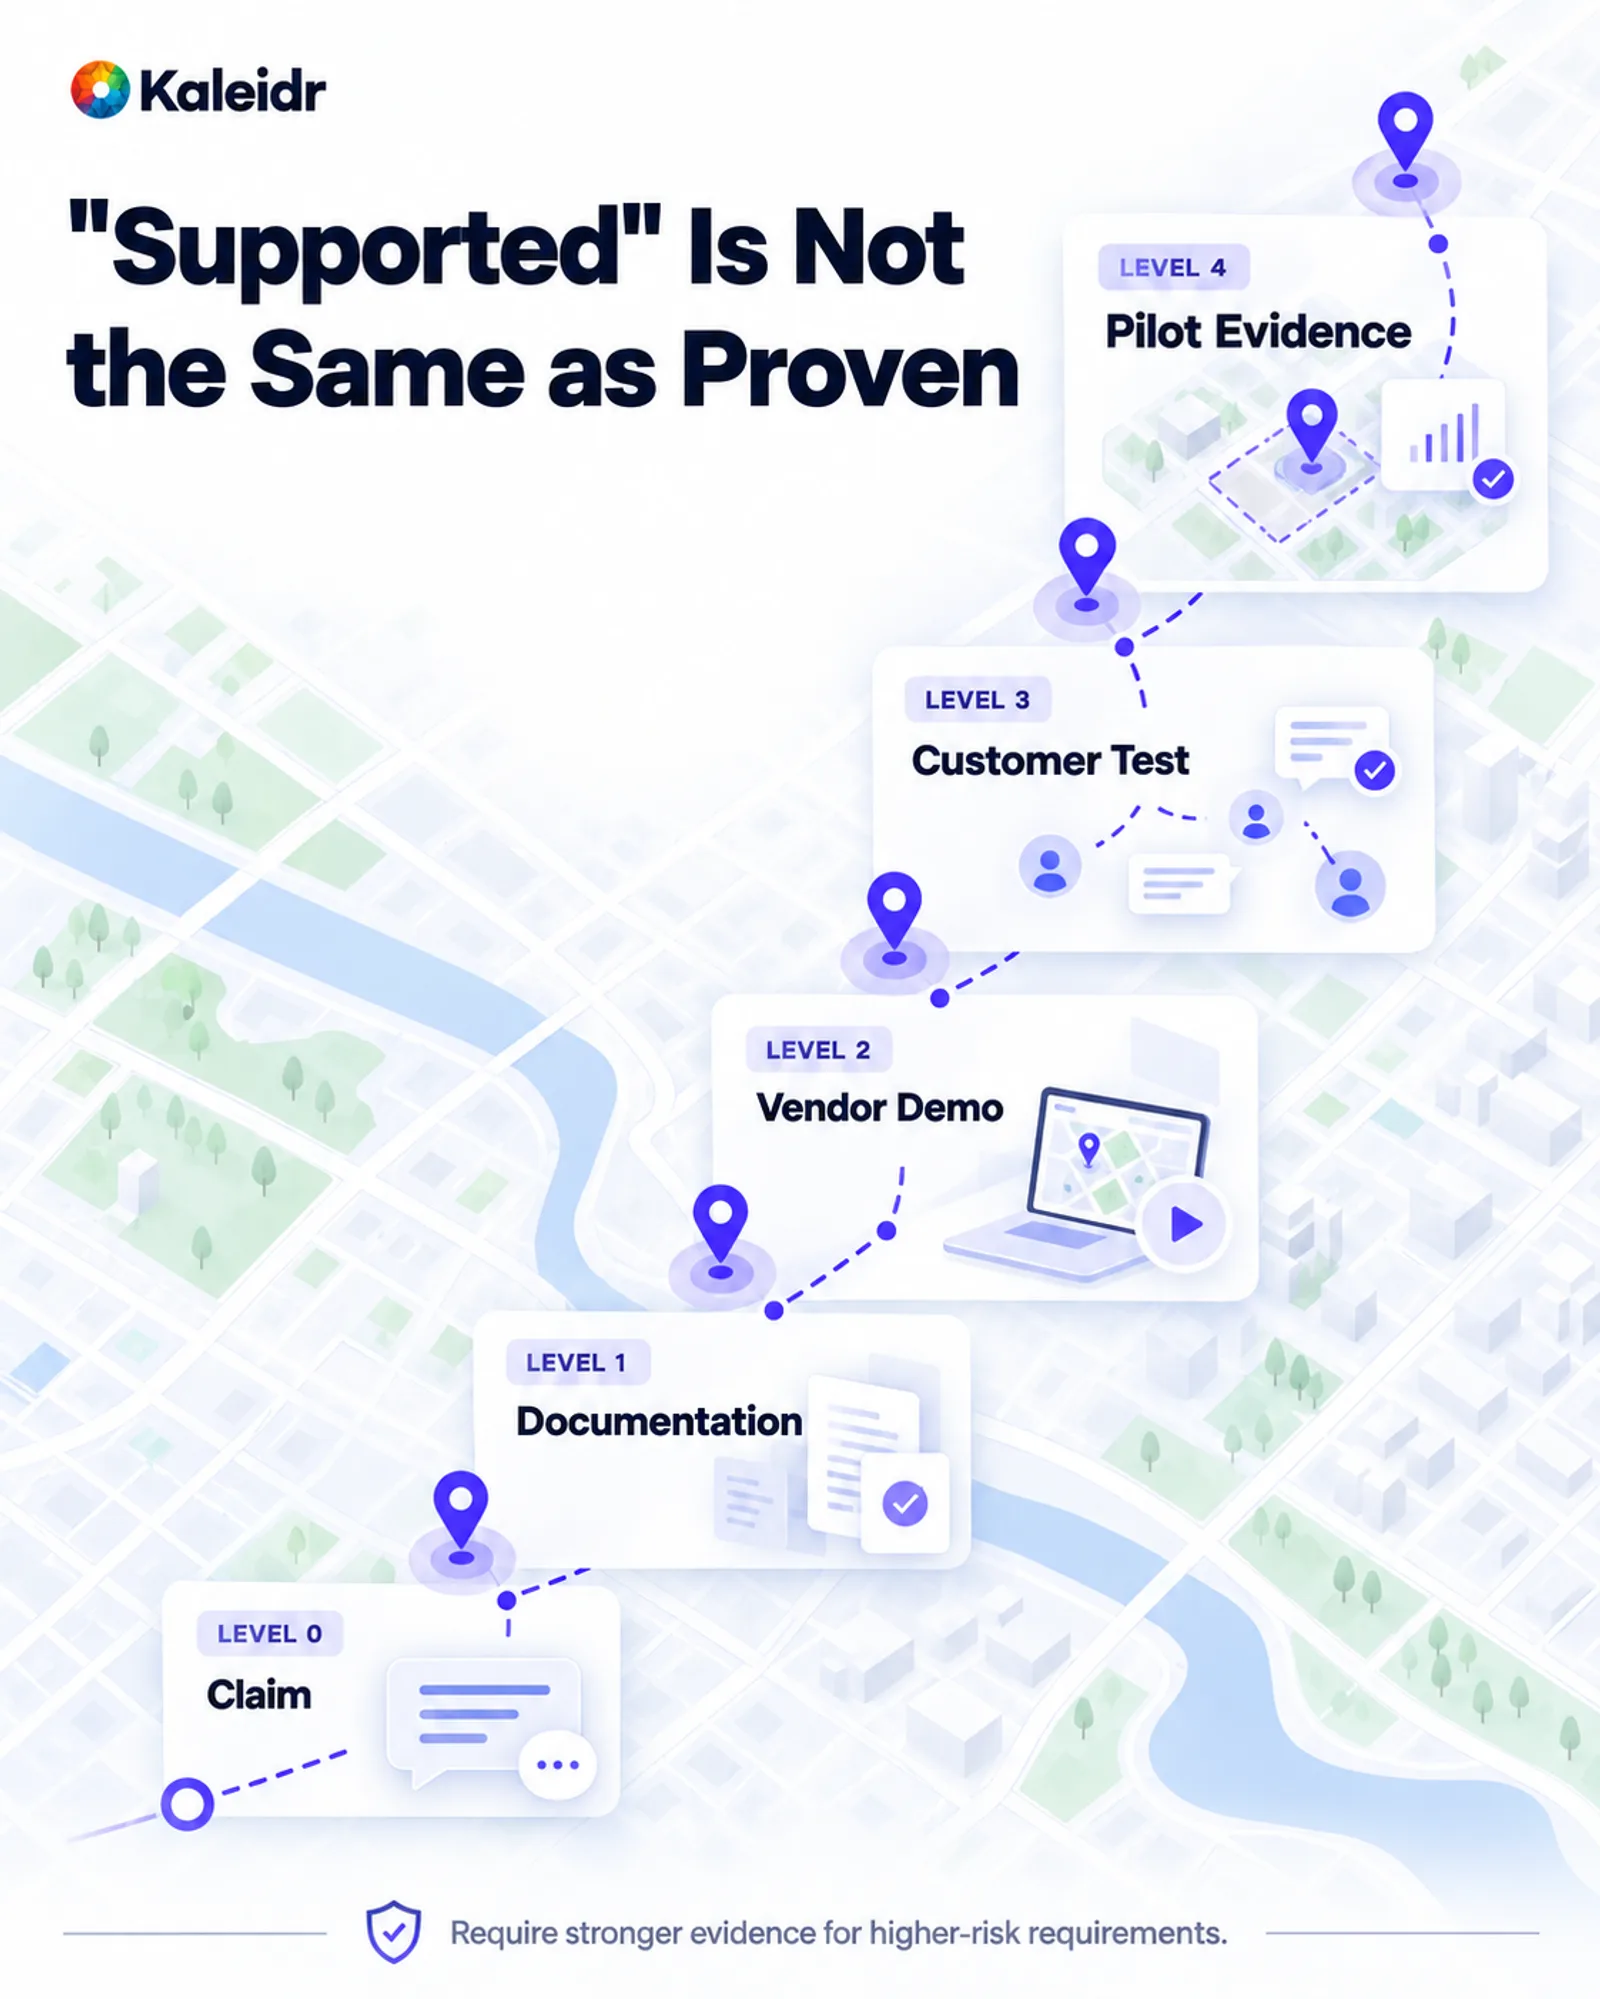
L'échelle monte d'une affirmation à la documentation, puis à une démo fournisseur, un test client et des preuves de pilote. Les exigences à risque plus élevé doivent demander un échelon supérieur. Un mot coché dans un questionnaire reste sur l'échelon le plus bas. L'échelle est une règle de notation pour les acheteurs, pas un résultat Kaleidr.
Le AI RMF Core de NIST place les logiciels, matériels et données tiers parmi les sujets que la fonction Govern doit couvrir, et la même page indique que AI RMF 1.0 est en cours de mise à jour (NIST, 2023). Le 8 juillet 2026, NIST a annoncé un guide Quick-Start finalisé pour l'évaluation de due diligence en gestion des risques de la chaîne d'approvisionnement de cybersécurité. L'annonce indique que les évaluations commencent par la due diligence et que les acquéreurs doivent comprendre le risque fournisseur avant qu'une décision d'achat ne soit exécutée (NIST, 2026). Ce guide n'est pas une norme Spatial AI. L'étape de due diligence s'applique néanmoins aux fournisseurs de modèles, cartes, routage et données de lieux qui se trouvent dans une pile de production. Demandez lesquels de ces fournisseurs peuvent recevoir des données client, comment un changement est communiqué et ce qui se passe si un fournisseur critique tombe en panne.
Que doit demander la RFP au fournisseur de prouver ?
Écrivez l'exigence à côté du test et de la preuve, afin que la notation possède une méthode avant de posséder un nombre. Deux lignes montrent la forme. Les enregistrements privés doivent respecter l'autorisation utilisateur : donnez à deux utilisateurs des lieux autorisés différents et exigez que les lieux non autorisés n'apparaissent jamais dans la récupération, le contexte du modèle, la carte ou les logs. Les recommandations invalides nécessitent des cas fermés, obsolètes et en rupture, avec une éligibilité correcte et un comportement défini lorsque rien ne satisfait les critères. Une exigence incapable de nommer sa méthode de preuve n'est pas prête à être notée.
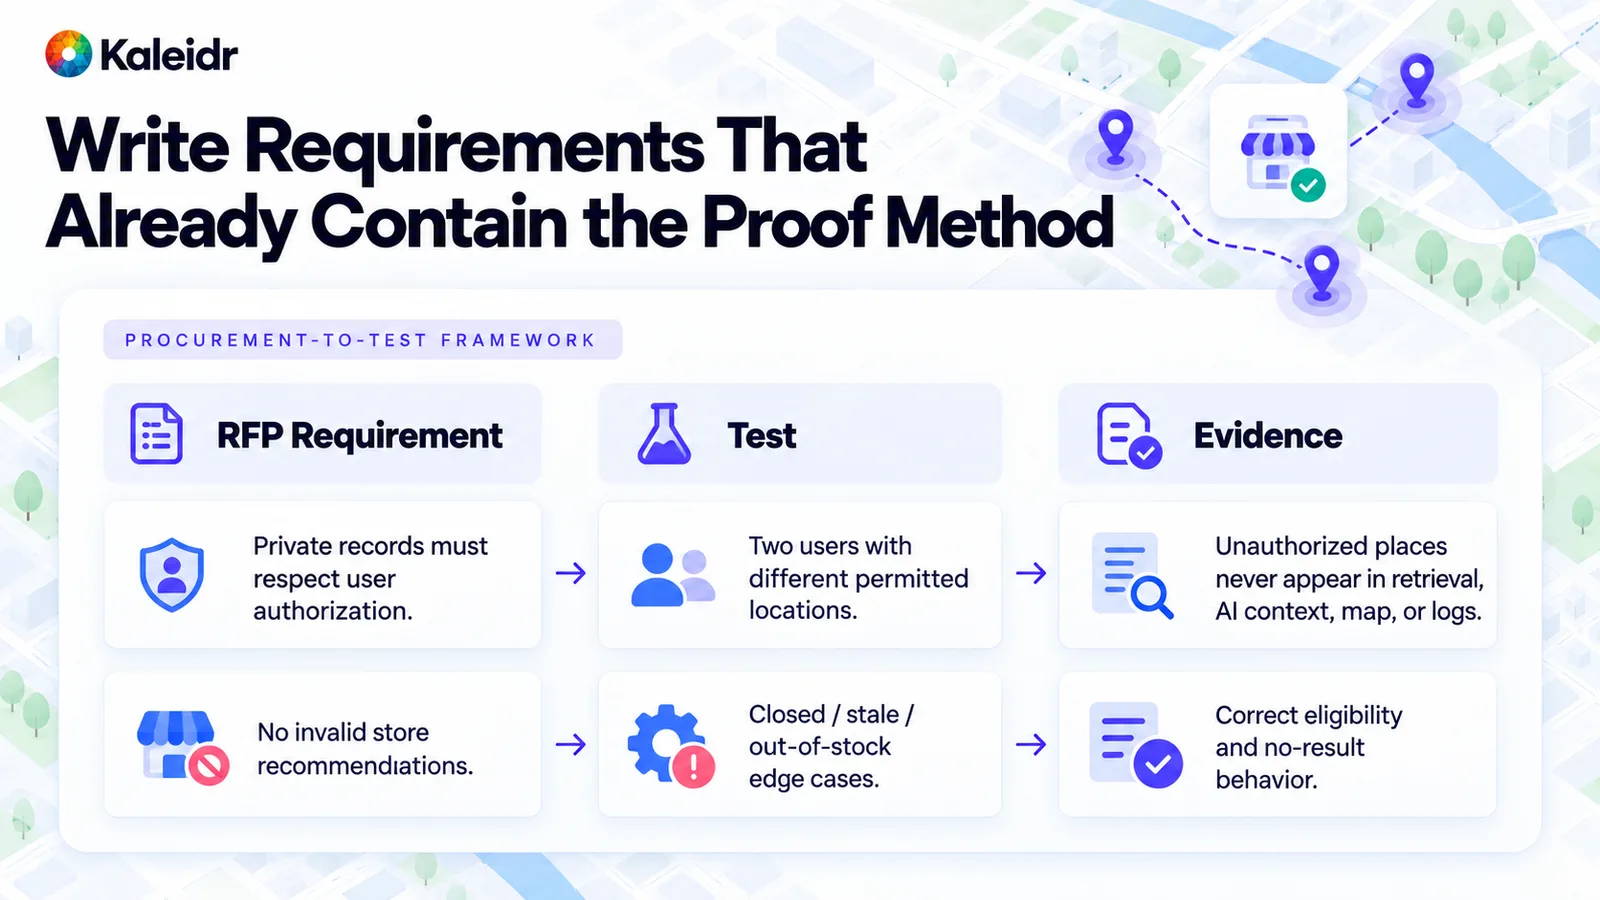
Chaque ligne associe une exigence au test et à la preuve. Une ligne couvre les enregistrements privés et deux utilisateurs ayant des lieux autorisés différents. L'autre couvre les lieux fermés, obsolètes et en rupture, ainsi qu'un résultat défini lorsque rien ne convient. Le tableau est un modèle de rédaction, pas un audit Kaleidr terminé.
La même feuille doit exiger les limitations connues, les tiers importants et une voie de sortie. Les zones géographiques non prises en charge, l'absence de chemins d'export, les limites de débit et les hypothèses de fraîcheur sont des réponses utiles, car une limite cachée coûte plus cher pendant le déploiement qu'une limite déclarée. L'observabilité doit permettre de reconstruire une mauvaise recommandation depuis l'autorisation jusqu'au résultat hôte en passant par la récupération, la géographie et le classement (Kaleidr, 2026). La valeur métier appartient à une mesure distincte de ce résultat, par exemple une sélection achevée ou un workflow terminé, et non à un décompte de fonctionnalités (Kaleidr, 2026). Les questions de coût ont aussi leur place ici : nommez les facteurs d'usage et les frais de service Enterprise avant le pilote, et refusez une note qui moyenne un échec de résidence des données jusqu'à le transformer en victoire sur un schéma.
Comment Kaleidr s'inscrit-il dans cette évaluation ?
La documentation développeur de Kaleidr décrit quatre surfaces produit sur une plateforme. Chat est Spatial AI dans la carte de l'hôte. Editor sert à dessiner et modifier. Tile fournit des fonds de carte conçus. Viewer publie une carte (Kaleidr, 2026). Le guide Viewer indique qu'un embed utilise un share id, n'échange aucune clé et peut être utilisé par toute personne disposant de ce share id, y compris avec le forfait Free. Fournir une clé à un embed Viewer est rejeté (Kaleidr, 2026). Ces surfaces sont des éléments concrets qu'une équipe entreprise peut vérifier par rapport aux portes de credentials et de produit ci-dessus. La liste ne dit pas que chaque système adjacent est livré dans le même produit.
L'hôte reste propriétaire des utilisateurs, de l'autorisation par tenant, des données métier privées, des workflows, des transactions et des résultats métier. Les moteurs de rendu cartographique, le routage et les données de lieux peuvent être des dépendances tierces ou des dépendances de l'hôte selon le déploiement. Kaleidr Enterprise est la surface API de location intelligence et Map SDK pour cette intégration. Le mapping est un schéma de frontières. L'hôte conserve le CRM, l'inventaire, le système de réservation et la pile de paiement, et Kaleidr doit s'intégrer à côté d'eux.
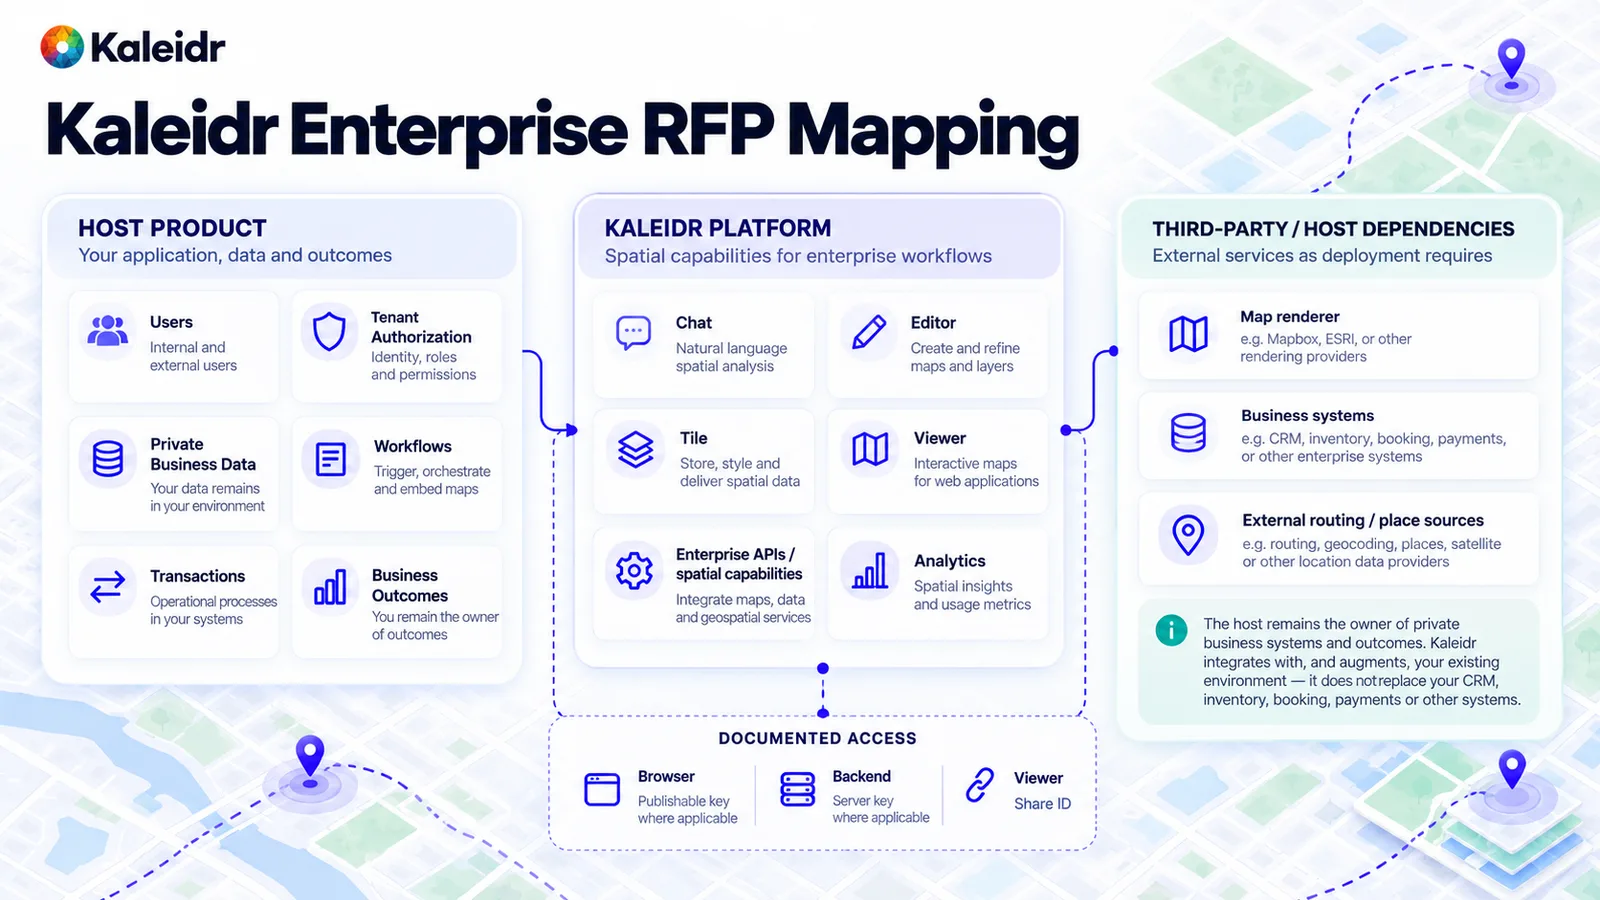
La colonne de gauche reste avec le produit hôte. La colonne centrale répertorie les surfaces Kaleidr documentées, de Chat et Editor à Tile, Viewer et analytics. La colonne de droite contient les moteurs de rendu, les systèmes métier et le routage ou les données de lieux externes. L'accès documenté sépare une clé publiable pour navigateur, une clé serveur et un share id Viewer.
Lisez la colonne centrale à la lumière de la documentation, pas d'une liste de souhaits. Chat rattache Spatial AI à une carte que l'hôte exploite déjà, et cette surface est celle qui requiert le scope ai. Editor intègre le dessin et la modification au produit hôte. Tile sert un fond de carte conçu. Viewer intègre une carte publiée par share id et n'accepte pas de clé de plateforme. Analytics, lorsque le déploiement l'inclut, est une surface d'usage et d'engagement. Chacun de ces éléments peut être dans ou hors périmètre pour une RFP donnée. Le rôle du schéma est de rendre ce périmètre visible avant le début du pilote.
Que doit-il se passer avant de déployer à plus grande échelle ?
Définissez d'abord la tâche et les portes bloquantes, puis consacrez le pilote aux exigences qu'il serait coûteux de découvrir plus tard. Utilisez les données et les lieux de l'acheteur, ainsi qu'un test d'acceptation écrit pour l'autorisation, l'éligibilité et le comportement sans résultat. N'élargissez les zones géographiques, les actions et les groupes d'utilisateurs qu'une fois ces preuves disponibles. Une décision de passage à l'échelle découle du système combiné, c'est-à-dire de la réponse du fournisseur, des tests de l'acheteur et du résultat du pilote ensemble. Explorez Kaleidr Enterprise lorsque l'évaluation a besoin d'une couche spatiale à côté des systèmes que l'organisation exploite déjà, et lisez Enterprise Spatial AI Pilot Before Scaling pour garder ce pilote limité.
Remarque : Kaleidr utilise des outils assistés par IA pour la création d'images, l'affinage du contenu et la recherche dans ses workflows créatifs et de développement.
FAQ
Une liste de fonctionnalités plus longue gagne-t-elle une évaluation des fournisseurs de Spatial AI ?
Non. IA, cartes, API, analytics et sécurité peuvent toutes être présentes alors que l'éligibilité, l'autorisation ou le résultat hôte échouent encore. Notez le chemin allant de la requête au résultat validé et empêchez qu'un échec bloquant sur l'autorisation, la résidence ou le workflow critique soit noyé dans une moyenne.
Une clé API de plateforme équivaut-elle à l'autorisation de l'utilisateur final ?
Non. Une clé publiable pour navigateur ou une clé serveur prouve que l'application peut appeler la plateforme. L'hôte décide toujours quelle personne, quel tenant, quel rôle et quels enregistrements privés cet appel peut utiliser. Kaleidr documente ces clés comme deux environnements d'exécution portant les mêmes scopes d'organisation et les embeds Viewer comme des liens par share id qui n'échangent pas de clé.
Un modèle de langage peut-il remplacer le routage et l'éligibilité ?
Non. L'identité des lieux, la géométrie, les calculs spatiaux et le temps de trajet nécessitent un service géographique testable. L'éligibilité retire les lieux invalides avant le classement. Un modèle de langage peut interpréter la requête et expliquer le résultat après ces étapes.
Quelle preuve une exigence à haut risque doit-elle demander ?
Exigez un test client ou un pilote limité, pas une phrase disant « pris en charge ». La documentation et une démo fournisseur sont des échelons inférieurs utiles. L'autorisation, l'isolation des tenants et la résidence doivent se situer sur un échelon supérieur, avec les propres cas de l'acheteur et une vérification d'acceptation écrite.
Kaleidr remplace-t-il les systèmes autour de la carte ?
Non. La documentation actuelle décrit Chat, Editor, Tile et Viewer comme des surfaces spatiales et cartographiques, avec des clés publiables, des clés serveur et des share ids Viewer pour l'accès. L'identité, les données métier privées, l'inventaire, les réservations, les paiements et le résultat métier restent chez l'hôte. L'évaluation demande si ces surfaces s'intègrent à l'architecture déjà exploitée par l'organisation.
Références
- Kaleidr. Build vs Buy Spatial AI. https://kaleidr.com/blog/build-vs-buy-spatial-ai
- Kaleidr. Grounded Spatial AI for Business Data. https://kaleidr.com/blog/grounded-spatial-ai-business-data
- Kaleidr Developer Docs. Get an API Key. Publishable browser keys and server keys, and the plan table for scopes and products. Accessed October 2, 2026. https://docs.kaleidr.com/get-an-api-key
- Kaleidr Developer Docs. Auth & Scopes. Two key forms, same organization and same scopes, different runtime. Accessed October 2, 2026. https://docs.kaleidr.com/platform-api/auth-and-scopes
- Kaleidr Developer Docs. Chat. The key must carry the ai scope, and Pro is the minimum plan for that scope. Accessed October 2, 2026. https://docs.kaleidr.com/chat
- Kaleidr. Spatial AI Accuracy Evaluation. https://kaleidr.com/blog/spatial-ai-accuracy-evaluation
- OWASP Gen AI Security Project. LLM06:2025 Excessive Agency. Damaging actions from unexpected, ambiguous, or manipulated model output; excessive functionality, permissions, and autonomy. Accessed October 2, 2026. https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
- OWASP Gen AI Security Project. LLM08:2025 Vector and Embedding Weaknesses. Unauthorized access to embeddings, data poisoning, and cross-context leakage in a shared vector store. Accessed October 2, 2026. https://genai.owasp.org/llmrisk/llm082025-vector-and-embedding-weaknesses/
- National Institute of Standards and Technology. AI RMF Core. Govern covers third-party software, hardware, and data. The page notes that the AI RMF 1.0 is being updated. Accessed October 2, 2026. https://airc.nist.gov/airmf-resources/airmf/5-sec-core/
- National Institute of Standards and Technology. NIST Releases Finalized C-SCRM Due Diligence Assessment Quick-Start Guide. July 8, 2026. Acquirers need supplier-risk information before procurement, and assessments start with due diligence. Accessed October 2, 2026. https://www.nist.gov/news-events/news/2026/07/nist-releases-finalized-c-scrm-due-diligence-assessment-quick-start-guide
- Kaleidr. Spatial AI Observability. https://kaleidr.com/blog/spatial-ai-observability
- Kaleidr. Spatial AI ROI Business Case. https://kaleidr.com/blog/spatial-ai-roi-business-case
- Kaleidr Developer Docs. Products. Chat is Spatial AI in the host map, Editor is draw and edit, Tile is designed basemaps, and Viewer publishes a map. Accessed October 2, 2026. https://docs.kaleidr.com/
- Kaleidr Developer Docs. Viewer. An embed uses a share id, exchanges no key, and rejects a key passed into the embed. Accessed October 2, 2026. https://docs.kaleidr.com/viewer
- Kaleidr. Location Intelligence APIs and Map SDK. Accessed October 2, 2026. https://kaleidr.com/enterprise
- Kaleidr. Enterprise Spatial AI Pilot Before Scaling. https://kaleidr.com/blog/enterprise-spatial-ai-pilot-before-scaling
@misc{kaleidr_build_vs_buy_rfp_2026,
  title  = {Build vs Buy Spatial AI},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/build-vs-buy-spatial-ai}
}

@misc{kaleidr_grounded_rfp_2026,
  title  = {Grounded Spatial AI for Business Data},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/grounded-spatial-ai-business-data}
}

@misc{kaleidr_docs_api_key_2026,
  title  = {Get an API Key},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/get-an-api-key}
}

@misc{kaleidr_docs_auth_scopes_2026,
  title  = {Auth & Scopes},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/platform-api/auth-and-scopes}
}

@misc{kaleidr_docs_chat_2026,
  title  = {Chat},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/chat}
}

@misc{kaleidr_accuracy_rfp_2026,
  title  = {Spatial AI Accuracy Evaluation},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-accuracy-evaluation}
}

@misc{owasp_llm06_2025,
  title  = {LLM06:2025 Excessive Agency},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  url    = {https://genai.owasp.org/llmrisk/llm062025-excessive-agency/}
}

@misc{owasp_llm08_2025,
  title  = {LLM08:2025 Vector and Embedding Weaknesses},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  url    = {https://genai.owasp.org/llmrisk/llm082025-vector-and-embedding-weaknesses/}
}

@misc{nist_ai_rmf_core_2023,
  title  = {AI RMF Core},
  author = {{National Institute of Standards and Technology}},
  year   = {2023},
  url    = {https://airc.nist.gov/airmf-resources/airmf/5-sec-core/}
}

@misc{nist_cscrm_quickstart_2026,
  title  = {NIST Releases Finalized C-SCRM Due Diligence Assessment Quick-Start Guide},
  author = {{National Institute of Standards and Technology}},
  year   = {2026},
  url    = {https://www.nist.gov/news-events/news/2026/07/nist-releases-finalized-c-scrm-due-diligence-assessment-quick-start-guide}
}

@misc{kaleidr_observability_rfp_2026,
  title  = {Spatial AI Observability},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-observability}
}

@misc{kaleidr_roi_rfp_2026,
  title  = {Spatial AI ROI Business Case},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-roi-business-case}
}

@misc{kaleidr_docs_home_2026,
  title  = {Kaleidr Developer Docs},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/}
}

@misc{kaleidr_docs_viewer_2026,
  title  = {Viewer},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/viewer}
}

@misc{kaleidr_enterprise_rfp_2026,
  title  = {Location Intelligence APIs and Map SDK},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/enterprise}
}

@misc{kaleidr_pilot_rfp_2026,
  title  = {Enterprise Spatial AI Pilot Before Scaling},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/enterprise-spatial-ai-pilot-before-scaling}
}