
Die Bewertung von Spatial-AI-Anbietern fragt, ob ein standortbezogenes Produkt mit den Daten, Berechtigungen, geografischen Anforderungen und Nachweisen des Käufers eine konkrete Aufgabe abschließen kann – nicht, ob seine Funktionsliste lang ist. Die Kästchen für Karten, KI und Sicherheit können alle angekreuzt sein, während der Workflow trotzdem einen geschlossenen Standort empfiehlt oder Datensätze eines anderen Mandanten offenlegt. Eine brauchbare Anfrage benennt die Aufgabe, den Eigentümer jedes Systems und die Nachweise, die erforderlich sind, bevor jemand einen Anbieter bewertet.
Die folgenden Abschnitte übersetzen diese Anfrage in Prüftore, die Beschaffung und Engineering gemeinsam verwenden können. Eine Funktionsinventur gehört weiterhin in die Unterlagen. Sie beantwortet jedoch eine andere Frage als der Pfad, den eine echte Anfrage erfolgreich durchlaufen muss.
Grundlagen der Bewertung von Spatial-AI-Anbietern
- Bei der Aufgabe beginnen: Nutzerabsicht, autorisierte Daten, eine räumliche Berechnung, Eignung, Ranking, eine validierte Aktion und ein Ergebnis im Host-System sind getrennte Stufen.
- Verantwortlichkeiten einzeichnen: Identität, private Datensätze, Transaktionen und Geschäftsergebnisse bleiben bei der Organisation, die sie bereits steuert.
- Zugangsdaten und Berechtigung trennen: Ein Plattformschlüssel weist nach, dass die Anwendung den Dienst aufrufen darf. Die Autorisierung des Endnutzers bleibt Aufgabe des Hosts.
- Nachweise statt Adjektive bewerten: Eine Behauptung, ein Dokument, eine Demo, ein Kundentest und ein begrenzter Pilot sind unterschiedliche Evidenzstufen.
- Harte Tore beibehalten: Autorisierung, Datenresidenz und ein nicht unterstützter kritischer Workflow dürfen nicht durch eine hohe Punktzahl an anderer Stelle weggemittelt werden.
Was sollte eine Bewertung von Spatial-AI-Anbietern testen?
Zwölf Bereiche decken die Entscheidung ab, die ein Käufer tatsächlich treffen muss. Workflow, Architektur, Daten, Sicherheit, Geografie und die KI-Schicht beschreiben, ob das Produkt die Standortaufgabe erfüllen kann. Tools, Observability, Integration, Zuverlässigkeit, Kosten und ein begrenzter Pilot zeigen, ob die Organisation diese Aufgabe betreiben, einen Fehler erklären, dafür bezahlen und sie bei Bedarf stoppen kann. Eine starke Bewertung einer Funktion mit geringem Risiko kann einen harten Fehler bei Autorisierung, Datenresidenz oder dem Workflow selbst nicht ausgleichen. Die Titelgrafik ist eine Landkarte dieser Bereiche, mit Datenquellen, Geodaten, APIs und einer Zugriffsgrenze um den Pfad.
Behandeln Sie jeden Bereich als Prüftor mit einem Verantwortlichen und einer Nachweismethode. Beim Workflow geht es darum, welche Anfrage das Produkt abschließen muss – einschließlich der problematischen Fälle. Die Architektur klärt, welche Systeme im Eigentum des Kunden bleiben. Daten klärt, welche Datensätze autoritativ sind und welche Felder in einen Prompt oder einen Vektorspeicher gelangen dürfen. Sicherheit fragt, wie Mandanten, Rollen und private Felder getrennt bleiben. Geografie fragt, welcher Dienst Entfernung, Enthaltensein und Reisezeit berechnet. Die KI-Schicht klärt, was das Sprachmodell interpretieren darf und welche Entscheidungen in deterministischem Code verbleiben.
Tools, Observability und Integration folgen auf dieses Fundament, weil sie davon abhängen. Ein Tool, das buchen, Nachrichten senden oder einen Datensatz schreiben kann, benötigt vor der Ausführung eine Berechtigungsprüfung. Ein Trace braucht genügend Kennungen, um eine falsche Empfehlung rekonstruieren zu können. Eine Integration braucht für jedes System, das der Vorschlag berührt, eine benannte Grenze. Zuverlässigkeit, Kosten und der Pilot prüfen anschließend, ob das Betriebsmodell Supportzeiten, Nutzungstreiber und einen schriftlichen Abnahmetest übersteht. Teams, die den Eigenbau dieses Stacks bereits mit dem Zukauf von Teilen verglichen haben, können diese frühere Aufteilung hier als Input verwenden und anschließend den gekauften Teil gegen die Aufgabe testen (Kaleidr, 2026).
Warum ist eine Funktionsliste die falsche Shortlist?
Ein funktionsorientierter Fragebogen lässt sich leicht mit einer Reihe von Ja-Antworten ausfüllen. KI, Karten, APIs, Analytics und Sicherheit können alle auf einer Folie vorhanden sein, während der Pfad von einer Person zu einem validierten Ergebnis weiterhin undefiniert ist. Die Bewertung, die der Produktion entspricht, verfolgt Nutzerabsicht, autorisierte Daten, eine räumliche Berechnung, Eignung, Ranking, eine validierte Aktion und das Ergebnis, das der Host benötigt. Für jede dieser Stufen braucht es Evidenz. Ein Anbieter kann links jedes Kästchen abhaken und trotzdem auf dem Pfad rechts scheitern.
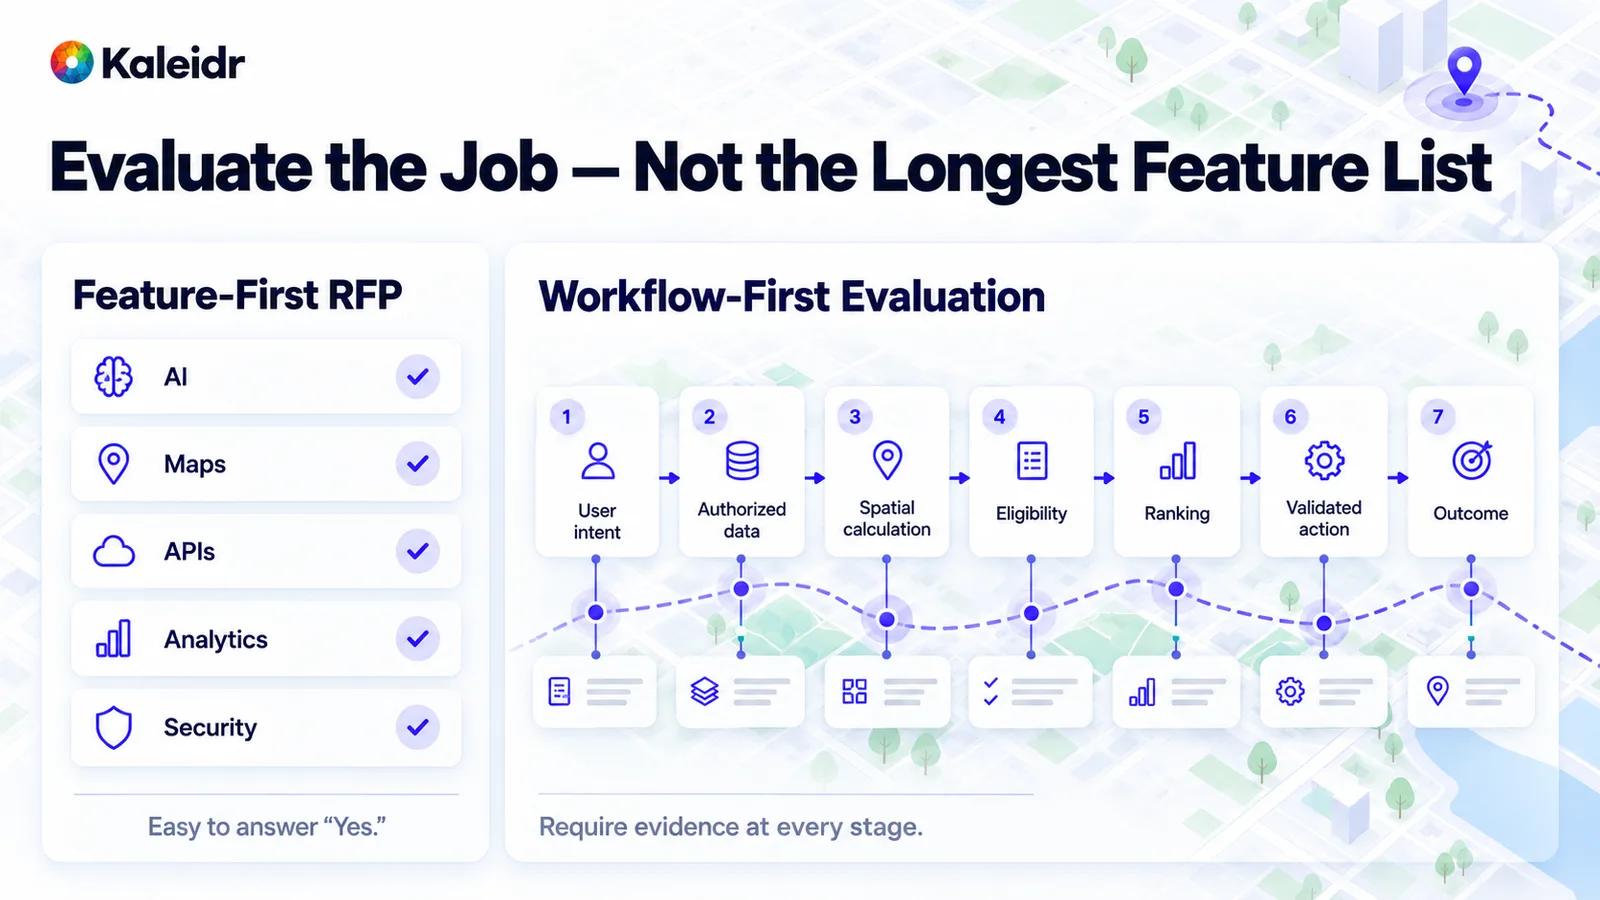
Das linke Panel ist eine Funktionscheckliste, auf der sich leicht „Ja“ markieren lässt. Das rechte Panel ist die Aufgabe – von der Nutzerabsicht über eine validierte Aktion bis zum Ergebnis. Auf jeder Stufe dieses Pfads gehört Evidenz dazu. Der Vergleich ist ein Bewertungsmuster für Käufer und kein Kaleidr-Score.
Die Eignungsprüfung muss einen geschlossenen, veralteten oder nicht verfügbaren Standort entfernen, bevor das Ranking beginnt. Eine validierte Aktion ist ein eigener Schritt und nicht dasselbe wie ein Satz, der eine Aktion beschreibt. Das Ergebnis gehört in das Host-System, das festhält, ob die Person die Aufgabe abgeschlossen hat – etwa durch die Auswahl eines Standorts, das Öffnen einer Route oder den Abschluss eines Workflows. Lassen Sie den Anbieter diese Stufen mit den eigenen Beispielen des Käufers zeigen, einschließlich einer Anfrage, die kein Ergebnis zurückgeben sollte. Eine Demo, die nur den Happy Path zeigt, beantwortet die Shortlist-Frage noch nicht.
Wem gehören Daten, Workflow und Ergebnis?
Zeichnen Sie vor dem Produktvergleich drei Spalten. Die Kundenspalte enthält Identität, Mandantenautorisierung, Bestand, Buchungen, Transaktionen und das Geschäftsergebnis. Die Anbieterspalte enthält die räumliche Schicht, das SDK, Ranking-Unterstützung, Kartenfunktionen, Plattformzugangsdaten und Analytics, sofern das Produkt sie tatsächlich bereitstellt. Die Drittanbieterspalte kann einen Modellanbieter, Kartenkacheln, Routing, Ortsdaten oder andere Cloud-Abhängigkeiten enthalten. Jeder Vorschlag sollte diese Grenzen zeigen, einschließlich der Datensätze, die die Kundenspalte niemals verlassen. Private Geschäftsdaten bleiben in den Systemen, die sie bereits steuern (Kaleidr, 2026).
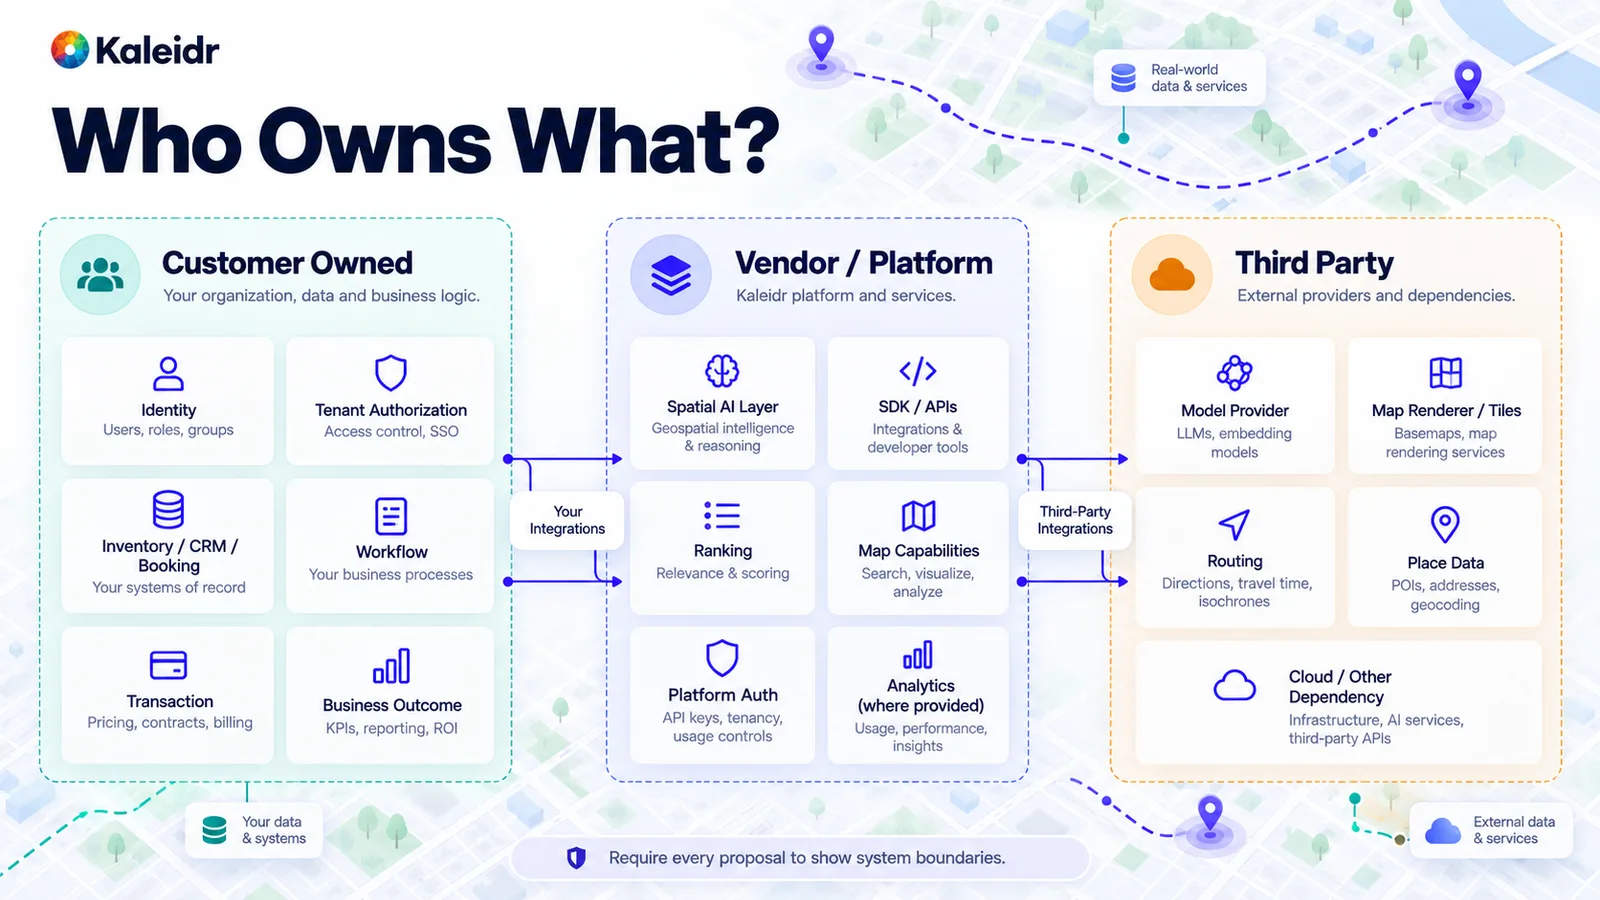
Die linke Spalte zeigt, was die Organisation bereits besitzt. Die mittlere Spalte ist die räumliche Plattform, die bewertet wird. Die rechte Spalte liegt außerhalb beider Seiten – von Modellanbietern bis zu Routing- und Ortsdaten. Das Diagramm fordert einen Vorschlag dazu auf, Grenzen sichtbar zu machen, nicht einen Gewinner zu küren.
Die mittlere Spalte ist der falsche Ort, um das System of Record neu anzusiedeln. Eine Plattform kann Orte ranken, die der Kunde sehen darf, und eine Karte kann Öffnungszeiten oder Bestand anzeigen, denen der Host bereits vertraut. Preisgestaltung, Verträge, Zahlungen und die Definition einer abgeschlossenen Aufgabe bleiben in den Kundensystemen, die sie erfassen. Benennen Sie die Integration, die jeden Pfeil überquert, und die Felder, die dahinter verbleiben. Ein Vorschlag, der dieses Bild nicht zeichnen kann, überlässt es dem Käufer, die Grenze erst während der Implementierung zu entdecken.
Warum ist Plattformzugriff nicht dasselbe wie Nutzerberechtigung?
Authentifizierung weist nach, dass die Anwendung die Plattform aufrufen darf. Autorisierung entscheidet, welche Endnutzer, Mandanten, Rollen, Objekte, Felder und privaten Datensätze diese Anfrage verwenden darf. Ein veröffentlichbarer Browser-Schlüssel und ein Server-Schlüssel sind Plattformzugangsdaten für zwei Laufzeitumgebungen. Der Host setzt weiterhin die Endnutzerberechtigung durch, bevor private Daten die Retrieval-Schicht oder das Sprachmodell erreichen. Kaleidrs Schlüssel-Leitfaden trennt diese beiden Formen von Zugangsdaten (Kaleidr, 2026).
Derselbe Leitfaden beschreibt einen veröffentlichbaren Browser-Schlüssel als origin-gebunden und ungeeignet als Server-Bearer sowie einen Server-Schlüssel als Zugangsdaten für Server-zu-Server-Aufrufe, die der Browser ablehnt. Seine Plantabelle zeigt, dass Pro- und Enterprise-Schlüssel die Scopes ai, maps und design sowie die Produkte chat, editor, viewer und tile zulassen. Der Auth-Leitfaden besagt, dass beide Formen derselben Organisation angehören und dieselben Scopes tragen, jedoch in einer anderen Laufzeitumgebung eingesetzt werden (Kaleidr, 2026). Der Chat-Leitfaden verlangt einen Schlüssel mit dem ai-Scope und nennt Pro als Mindestplan für diesen Scope (Kaleidr, 2026). Keine dieser Tatsachen ersetzt die eigene Prüfung des Hosts hinsichtlich Person, Mandant und Datensätzen.
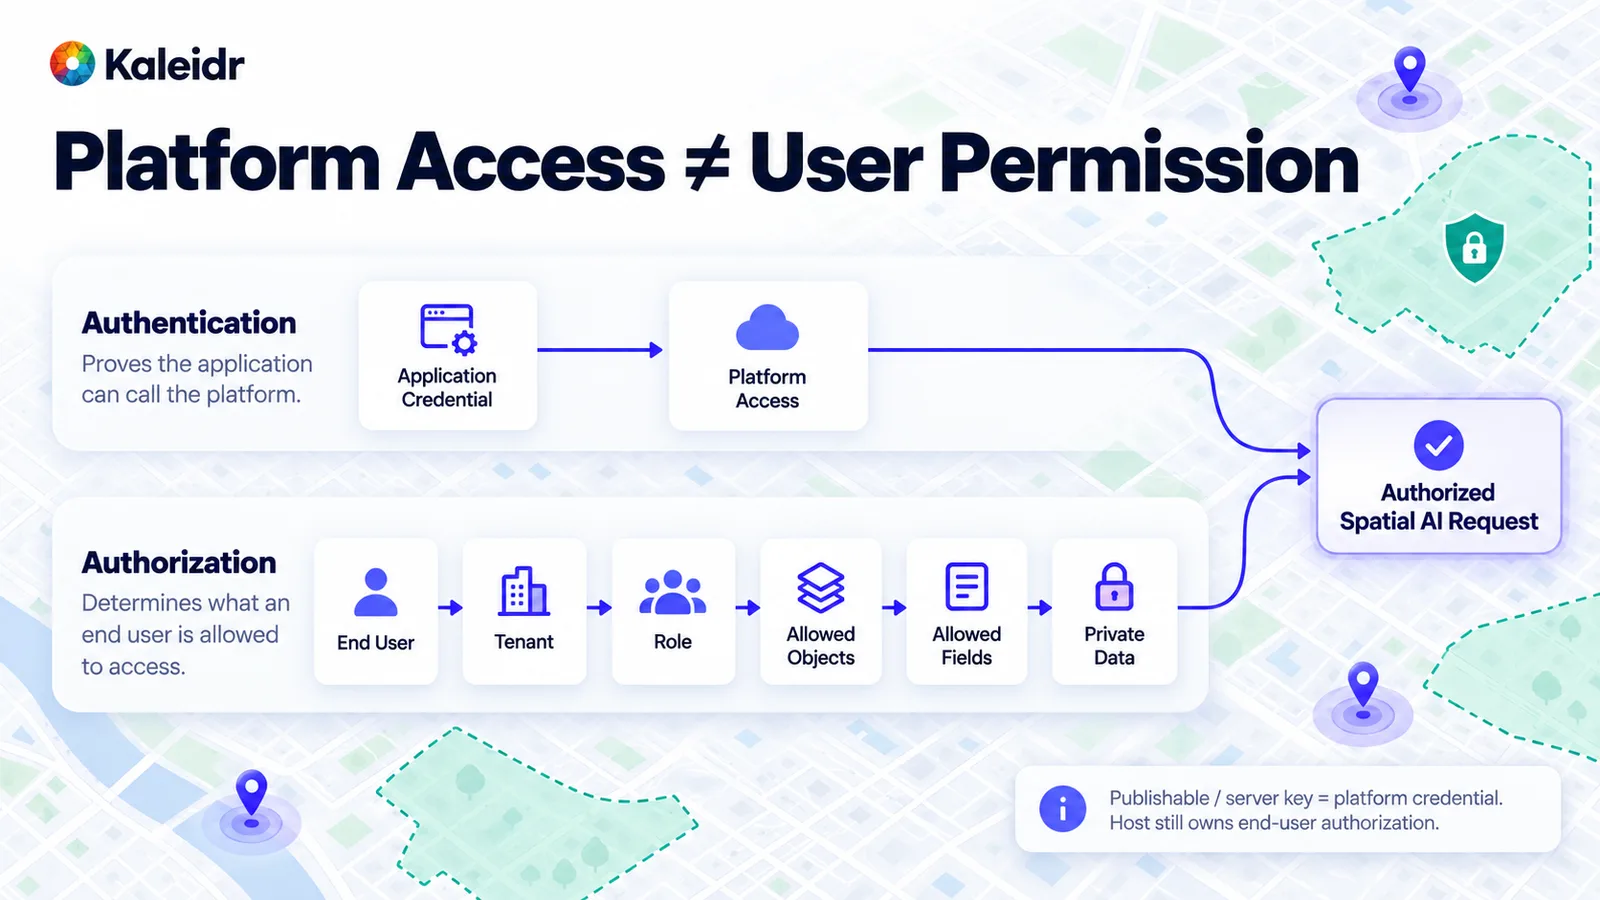
Der obere Pfad weist nach, dass die Anwendung die Plattform aufrufen darf. Der untere Pfad benennt Person, Mandant, Rolle, Objekte, Felder und private Daten. Beide Pfade treffen zusammen, bevor die Anfrage als autorisiert gilt. Ein veröffentlichbarer Schlüssel oder Server-Schlüssel gehört nur zum oberen Pfad.
Fragen Sie, was Plattformzugangsdaten autorisieren, und fragen Sie ebenso, was sie bewusst unberührt lassen. Ein Schlüssel, der eine Karte lesen oder ein Modell aufrufen kann, entscheidet nicht darüber, welche Filialen ein Mitarbeiter sehen darf. Mandantenisolation, Feldfilterung und Prüfungen privater Datensätze gehören in die Host-Richtlinie, die ausgeführt wird, bevor Kontext aufgebaut wird. Eine Prompt-Anweisung wie „niemals ohne Berechtigung buchen“ kann Verhalten leiten. Dieser Satz ist keine Autorisierungsschicht.
Woher sollte eine geografische Antwort kommen?
Ortsidentität, Geometrie, räumliche Dienste und Routing bilden das geografische Fundament. Die Eignungsprüfung fragt anschließend, ob ein Standort für diesen Nutzer und diesen Zeitpunkt gültig ist. Das Ranking wählt aus den verbleibenden Optionen. Eine KI-Schicht kann die Anfrage interpretieren und das Ergebnis nach diesen Schritten erklären. Das Sprachmodell ist nicht die Routing-Engine, und ein Stack-Diagramm existiert genau deshalb, damit diese Aufgaben getrennt bleiben.
Reisezeit, Entfernung, räumliches Enthaltensein und Berechnungen des nächstgelegenen Orts brauchen einen Test, den der Käufer erneut ausführen kann. Eine auf einer Folie dargestellte Reisezeit ist eine Illustration und kein gemessenes Ergebnis aus den Städten des Käufers. Fragen Sie, welcher Dienst die Route berechnet hat, welche Ortskennung kanonisch war und welche Kandidaten durch die Eignungsprüfung entfernt wurden. Wiederholen Sie den Test nach einer Modell- oder Datenaktualisierung und segmentieren Sie ihn nach Markt, wenn das Unternehmen in mehreren Märkten tätig ist. Der Genauigkeitsleitfaden trennt diese Prüfungen von einer einzigen allgemeinen Qualitätsbehauptung (Kaleidr, 2026).
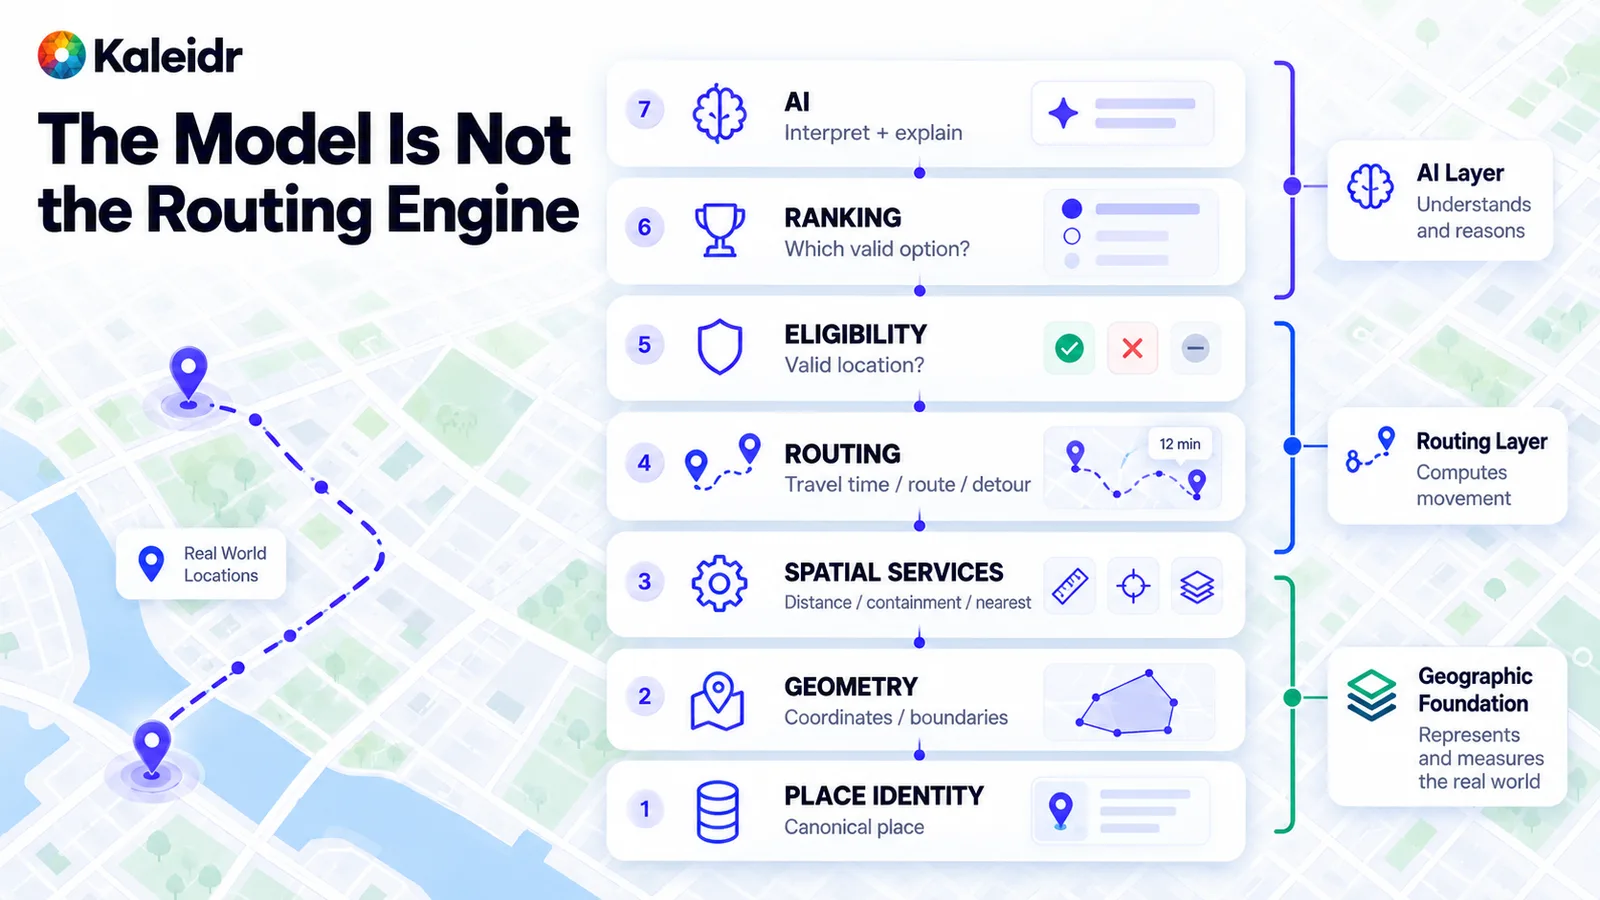
Die unteren Schichten repräsentieren und messen Orte. Routing berechnet Bewegung, und die Eignungsprüfung entscheidet, welche Standorte gültig bleiben. Danach ordnet das Ranking nur diese Standorte, und die KI-Schicht interpretiert und erklärt. Der Stack ist eine Aufgabentrennung und keine Produkttrophäe.
Ein Käufer sollte außerdem fragen, wo jede Schicht ausgeführt wird. Koordinaten und Grenzen können aus den eigenen Standorten des Kunden stammen. Entfernung und Enthaltensein können von einem Geodatendienst mit veröffentlichter Methode kommen. Reisezeit kann von einem Routing-Anbieter mit eigenen Aktualitätsgrenzen stammen. Wenn der Vorschlag all dies als eine einzige Modellantwort behandelt, hat die Bewertung die Berechnung, die sie testen muss, noch nicht identifiziert.
Wie unterscheidet man eine Behauptung von einem Nachweis?
Abgerufener Text ist eine häufige Fehlerquelle in räumlichen Produkten, weil Ortsbeschreibungen, Uploads, Partner-Feeds und Webquellen keine Anweisungen sind. OWASPs Eintrag zu Excessive Agency aus dem Jahr 2025 beschreibt schädliche Aktionen, die aus unerwarteten, mehrdeutigen oder manipulierten Modellausgaben folgen, und nennt übermäßige Funktionalität, Berechtigungen und Autonomie als typische Ursachen (OWASP, 2025). Der Eintrag zu Vektoren und Embeddings beschreibt gesondert unautorisierten Zugriff auf Embeddings, Datenvergiftung durch interne Akteure oder ungeprüfte Anbieter sowie kontextübergreifende Lecks, wenn Mandanten einen Vektorspeicher teilen (OWASP, 2025). OWASP bezeichnet diese Risiken als LLM06:2025 Excessive Agency und LLM08:2025 Vector and Embedding Weaknesses. Verlangen Sie Architektur, Tests und das verbleibende Restrisiko. Ein „Ja“ auf die Frage „vor Prompt Injection geschützt“ beantwortet diese Anforderung nicht.
Ordnen Sie jede wichtige Antwort auf einer Evidenzleiter ein. Stufe 0 ist das Wort „unterstützt“. Stufe 1 ist Dokumentation, die das Verhalten beschreibt. Stufe 2 ist eine Anbieter-Demonstration in einer kontrollierten Umgebung. Stufe 3 ist ein Kundentest mit der Integration oder den Daten des Käufers. Stufe 4 ist ein begrenzter Pilot mit messbaren Abnahmekriterien. Anforderungen mit höherem Risiko verlangen eine höhere Stufe, und ein Marketingsatz ist nicht dasselbe wie ein reproduzierter Test.
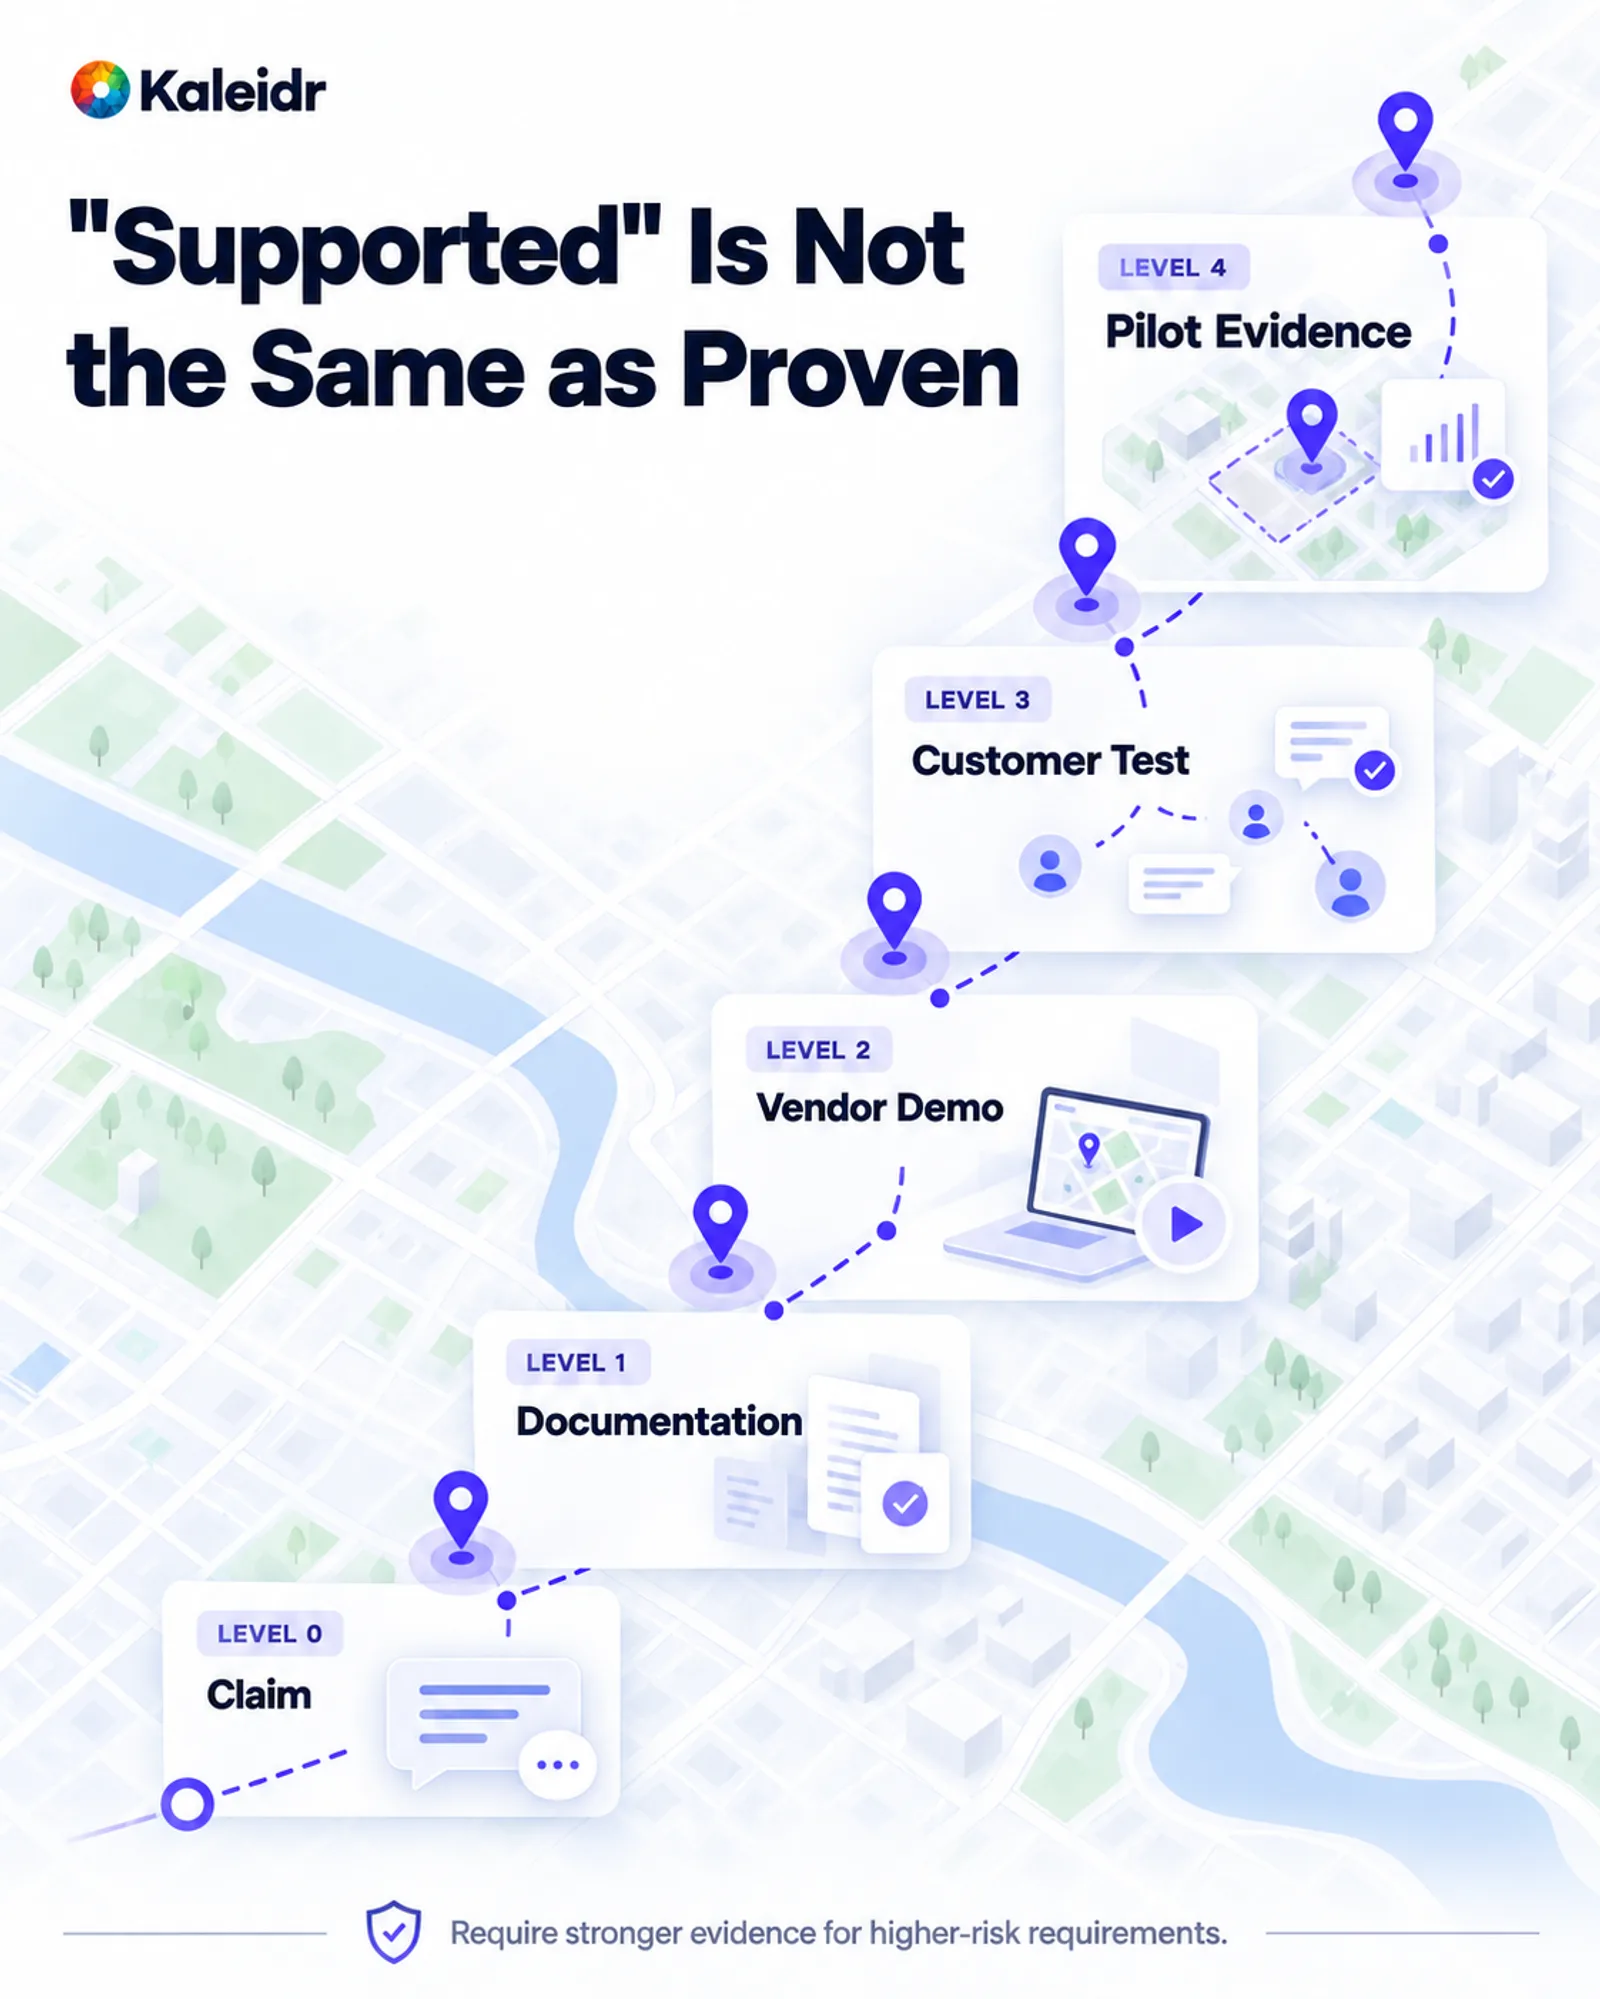
Die Leiter steigt von einer Behauptung über Dokumentation, Anbieter-Demo und Kundentest bis zur Pilot-Evidenz. Anforderungen mit höherem Risiko sollten eine höhere Stufe verlangen. Ein angekreuztes Wort in einem Fragebogen steht auf der untersten Stufe. Die Leiter ist eine Bewertungsregel für Käufer und kein Kaleidr-Ergebnis.
Der AI RMF Core von NIST zählt Software, Hardware und Daten von Drittanbietern zu den Themen, die die Govern-Funktion abdecken muss; dieselbe Seite weist darauf hin, dass AI RMF 1.0 aktualisiert wird (NIST, 2023). Am 8. Juli 2026 kündigte NIST einen finalisierten Quick-Start Guide für Due-Diligence-Bewertungen im Cybersecurity Supply Chain Risk Management an. Die Mitteilung sagt, dass Bewertungen mit Due Diligence beginnen und Käufer Lieferantenrisiken verstehen müssen, bevor eine Beschaffungsentscheidung umgesetzt wird (NIST, 2026). Der Leitfaden ist kein Spatial-AI-Standard. Der Due-Diligence-Schritt gilt dennoch für Modell-, Karten-, Routing- und Ortsdatenanbieter, die Teil eines Produktionsstacks sind. Fragen Sie, welche dieser Anbieter Kundendaten erhalten können, wie Änderungen kommuniziert werden und was passiert, wenn ein kritischer Anbieter ausfällt.
Was sollte die RFP vom Anbieter nachweisen lassen?
Schreiben Sie die Anforderung neben den Test und den Nachweis, damit die Bewertung bereits eine Methode hat, bevor sie eine Zahl erhält. Zwei Zeilen zeigen das Muster. Private Datensätze müssen die Nutzerautorisierung respektieren: Geben Sie zwei Nutzern unterschiedliche erlaubte Standorte und verlangen Sie, dass unautorisierte Orte niemals in Retrieval, Modellkontext, Karte oder Logs erscheinen. Ungültige Empfehlungen brauchen Fälle mit geschlossenen, veralteten und nicht verfügbaren Orten, korrekte Eignungsprüfung und ein definiertes Verhalten, wenn nichts qualifiziert ist. Eine Anforderung, die ihre Nachweismethode nicht benennen kann, ist noch nicht bewertungsreif.
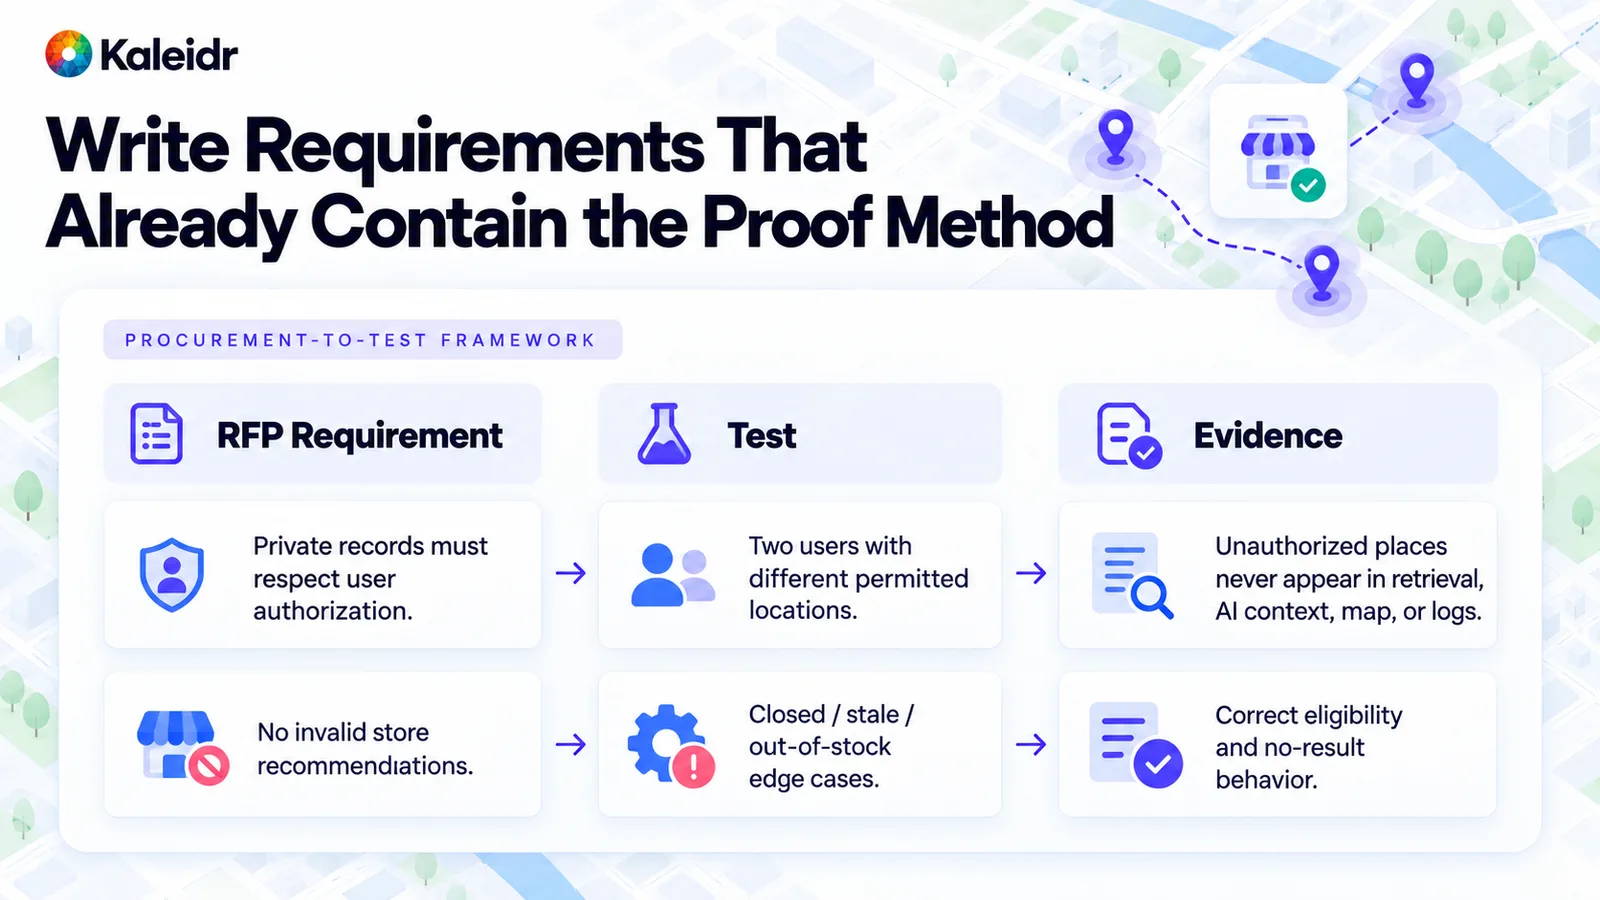
Jede Zeile kombiniert eine Anforderung mit dem Test und dem Nachweis. Eine Zeile behandelt private Datensätze und zwei Nutzer mit unterschiedlichen erlaubten Standorten. Die andere behandelt geschlossene, veraltete und nicht verfügbare Orte sowie ein definiertes Ergebnis, wenn nichts qualifiziert ist. Die Tabelle ist ein Schreibmuster und kein abgeschlossener Kaleidr-Audit.
Dasselbe Blatt sollte bekannte Einschränkungen, wesentliche Drittanbieter und einen Ausstiegspfad verlangen. Nicht unterstützte Regionen, fehlende Exportpfade, Rate Limits und Annahmen zur Datenaktualität sind nützliche Antworten, denn eine verborgene Grenze kostet im Rollout mehr als eine offen benannte. Observability sollte eine falsche Empfehlung von der Autorisierung über Retrieval, Geografie und Ranking bis zum Host-Ergebnis rekonstruieren können (Kaleidr, 2026). Geschäftswert gehört in eine separate Messung dieses Ergebnisses, etwa eine abgeschlossene Auswahl oder einen beendeten Workflow, und nicht in eine Funktionszählung (Kaleidr, 2026). Auch Kostenfragen gehören hierher: Benennen Sie Nutzungstreiber und Enterprise-Servicegebühren vor dem Pilot, und lehnen Sie eine Bewertung ab, die einen Fehler bei der Datenresidenz mit einem Sieg auf einem Diagramm verrechnet.
Wie ordnet sich Kaleidr in diese Bewertung ein?
Kaleidrs Entwicklerdokumentation beschreibt vier Produktoberflächen auf einer Plattform. Chat ist Spatial AI in der Karte des Hosts. Editor dient zum Zeichnen und Bearbeiten. Tile liefert gestaltete Basiskarten. Viewer veröffentlicht eine Karte (Kaleidr, 2026). Der Viewer-Leitfaden sagt, dass ein Embed eine share id verwendet, keinen Schlüssel austauscht und von jedem genutzt werden kann, der diese share id besitzt, auch im Free-Tarif. Wird einem Viewer-Embed ein Schlüssel übergeben, wird dies abgelehnt (Kaleidr, 2026). Diese Oberflächen sind konkrete Punkte, die ein Enterprise-Team gegen die oben genannten Zugangs- und Produkttore prüfen kann. Die Liste sagt nicht, dass jedes angrenzende System im selben Produkt enthalten ist.
Der Host bleibt Eigentümer von Nutzern, Mandantenautorisierung, privaten Geschäftsdaten, Workflows, Transaktionen und Geschäftsergebnissen. Kartenrenderer, Routing und Ortsdaten können je nach Deployment Drittanbieter- oder Host-Abhängigkeiten sein. Kaleidr Enterprise ist die Location-Intelligence-API- und Map-SDK-Oberfläche für diese Integration. Die Zuordnung ist ein Grenzdiagramm. Der Host behält CRM, Bestandssystem, Buchungssystem und Zahlungsstack, und Kaleidr muss daneben passen.
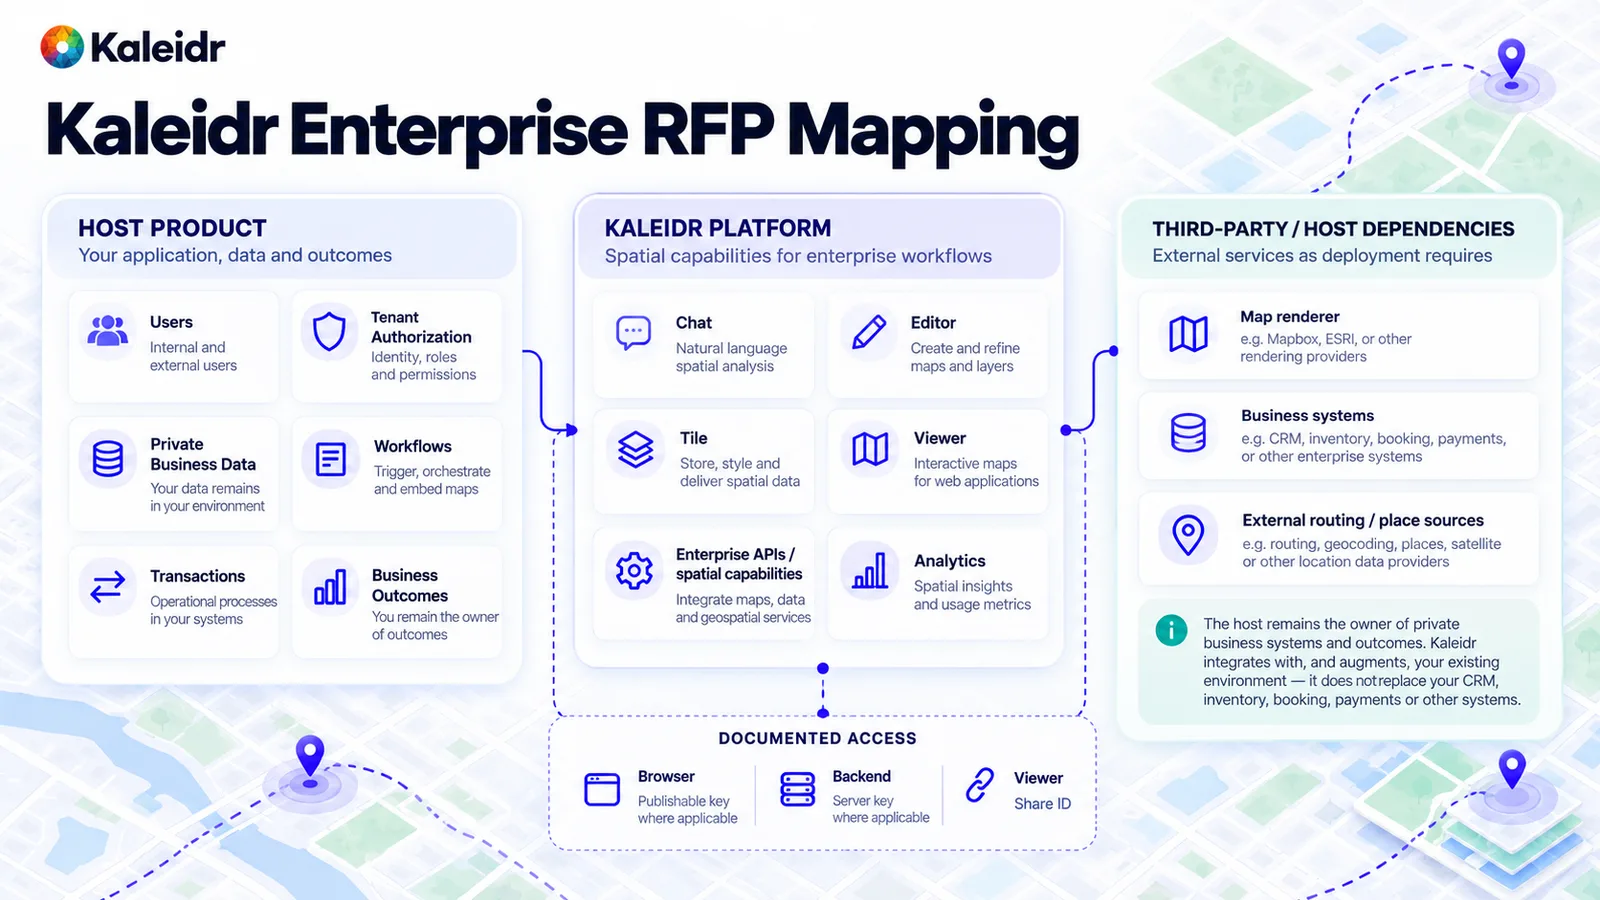
Die linke Spalte bleibt beim Host-Produkt. Die mittlere Spalte listet dokumentierte Kaleidr-Oberflächen von Chat und Editor bis Tile, Viewer und Analytics. Die rechte Spalte enthält Renderer, Geschäftssysteme und externes Routing oder Ortsdaten. Der dokumentierte Zugriff trennt einen veröffentlichbaren Browser-Schlüssel, einen Server-Schlüssel und eine Viewer share id.
Lesen Sie die mittlere Spalte gegen die Dokumentation, nicht gegen eine Wunschliste. Chat verbindet Spatial AI mit einer Karte, die der Host bereits betreibt, und diese Oberfläche benötigt den ai-Scope. Editor bindet Zeichnen und Bearbeiten in das Host-Produkt ein. Tile liefert eine gestaltete Basiskarte. Viewer bettet eine veröffentlichte Karte per share id ein und akzeptiert keinen Plattformschlüssel. Analytics ist dort, wo das Deployment sie umfasst, eine Oberfläche für Nutzung und Engagement. Jede dieser Komponenten kann in einer bestimmten RFP innerhalb oder außerhalb des Scopes liegen. Aufgabe des Diagramms ist es, diesen Scope sichtbar zu machen, bevor ein Pilot beginnt.
Was sollte geschehen, bevor das Deployment skaliert?
Definieren Sie zuerst die Aufgabe und die harten Tore und verwenden Sie den Pilot anschließend für Anforderungen, deren spätere Entdeckung teuer wäre. Nutzen Sie die Daten und Orte des Käufers sowie einen schriftlichen Abnahmetest für Autorisierung, Eignung und No-Result-Verhalten. Erweitern Sie Regionen, Aktionen und Nutzergruppen erst, nachdem diese Evidenz vorliegt. Eine Skalierungsentscheidung folgt aus dem kombinierten System – also aus Anbieterantwort, Käufertests und Pilotergebnis gemeinsam. Erkunden Sie Kaleidr Enterprise, wenn die Bewertung eine räumliche Schicht neben den Systemen benötigt, die die Organisation bereits betreibt, und lesen Sie Enterprise Spatial AI Pilot Before Scaling, um den Pilot begrenzt zu halten.
Hinweis: Kaleidr verwendet KI-gestützte Tools für Bilderstellung, Inhaltsverfeinerung und Recherche in seinen kreativen und Entwicklungs-Workflows.
FAQs
Gewinnt eine längere Funktionsliste eine Bewertung von Spatial-AI-Anbietern?
Nein. KI, Karten, APIs, Analytics und Sicherheit können alle vorhanden sein, während Eignung, Autorisierung oder das Host-Ergebnis dennoch scheitern. Bewerten Sie den Pfad von der Anfrage bis zu einem validierten Ergebnis, und verhindern Sie, dass ein harter Fehler bei Autorisierung, Datenresidenz oder dem kritischen Workflow weggemittelt wird.
Ist ein Plattform-API-Schlüssel dasselbe wie die Berechtigung des Endnutzers?
Nein. Ein veröffentlichbarer Browser-Schlüssel oder ein Server-Schlüssel weist nach, dass die Anwendung die Plattform aufrufen darf. Der Host entscheidet weiterhin, welche Person, welcher Mandant, welche Rolle und welche privaten Datensätze dieser Aufruf verwenden darf. Kaleidr dokumentiert diese Schlüssel als zwei Laufzeitumgebungen mit denselben Organisations-Scopes und Viewer-Embeds als share-id-Links, die keinen Schlüssel austauschen.
Kann ein Sprachmodell Routing und Eignungsprüfung ersetzen?
Nein. Ortsidentität, Geometrie, räumliche Berechnungen und Reisezeit benötigen einen testbaren geografischen Dienst. Die Eignungsprüfung entfernt ungültige Orte vor dem Ranking. Ein Sprachmodell kann die Anfrage interpretieren und das Ergebnis nach diesen Schritten erklären.
Welche Evidenz sollte eine Anforderung mit hohem Risiko verlangen?
Verlangen Sie einen Kundentest oder einen begrenzten Pilot, nicht einen Satz, der „unterstützt“ sagt. Dokumentation und Anbieter-Demo sind nützliche niedrigere Stufen. Autorisierung, Mandantenisolation und Datenresidenz sollten auf einer höheren Stufe liegen – mit den eigenen Fällen des Käufers und einer schriftlichen Abnahmeprüfung.
Ersetzt Kaleidr die Systeme rund um die Karte?
Nein. Die aktuelle Dokumentation beschreibt Chat, Editor, Tile und Viewer als räumliche und Kartenoberflächen, mit veröffentlichbaren Schlüsseln, Server-Schlüsseln und Viewer share ids für den Zugriff. Identität, private Geschäftsdaten, Bestand, Buchungen, Zahlungen und das Geschäftsergebnis bleiben beim Host. Die Bewertung fragt, ob diese Oberflächen in die Architektur passen, die die Organisation bereits betreibt.
Referenzen
- Kaleidr. Build vs Buy Spatial AI. https://kaleidr.com/blog/build-vs-buy-spatial-ai
- Kaleidr. Grounded Spatial AI for Business Data. https://kaleidr.com/blog/grounded-spatial-ai-business-data
- Kaleidr Developer Docs. Get an API Key. Publishable browser keys and server keys, and the plan table for scopes and products. Accessed October 2, 2026. https://docs.kaleidr.com/get-an-api-key
- Kaleidr Developer Docs. Auth & Scopes. Two key forms, same organization and same scopes, different runtime. Accessed October 2, 2026. https://docs.kaleidr.com/platform-api/auth-and-scopes
- Kaleidr Developer Docs. Chat. The key must carry the ai scope, and Pro is the minimum plan for that scope. Accessed October 2, 2026. https://docs.kaleidr.com/chat
- Kaleidr. Spatial AI Accuracy Evaluation. https://kaleidr.com/blog/spatial-ai-accuracy-evaluation
- OWASP Gen AI Security Project. LLM06:2025 Excessive Agency. Damaging actions from unexpected, ambiguous, or manipulated model output; excessive functionality, permissions, and autonomy. Accessed October 2, 2026. https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
- OWASP Gen AI Security Project. LLM08:2025 Vector and Embedding Weaknesses. Unauthorized access to embeddings, data poisoning, and cross-context leakage in a shared vector store. Accessed October 2, 2026. https://genai.owasp.org/llmrisk/llm082025-vector-and-embedding-weaknesses/
- National Institute of Standards and Technology. AI RMF Core. Govern covers third-party software, hardware, and data. The page notes that the AI RMF 1.0 is being updated. Accessed October 2, 2026. https://airc.nist.gov/airmf-resources/airmf/5-sec-core/
- National Institute of Standards and Technology. NIST Releases Finalized C-SCRM Due Diligence Assessment Quick-Start Guide. July 8, 2026. Acquirers need supplier-risk information before procurement, and assessments start with due diligence. Accessed October 2, 2026. https://www.nist.gov/news-events/news/2026/07/nist-releases-finalized-c-scrm-due-diligence-assessment-quick-start-guide
- Kaleidr. Spatial AI Observability. https://kaleidr.com/blog/spatial-ai-observability
- Kaleidr. Spatial AI ROI Business Case. https://kaleidr.com/blog/spatial-ai-roi-business-case
- Kaleidr Developer Docs. Products. Chat is Spatial AI in the host map, Editor is draw and edit, Tile is designed basemaps, and Viewer publishes a map. Accessed October 2, 2026. https://docs.kaleidr.com/
- Kaleidr Developer Docs. Viewer. An embed uses a share id, exchanges no key, and rejects a key passed into the embed. Accessed October 2, 2026. https://docs.kaleidr.com/viewer
- Kaleidr. Location Intelligence APIs and Map SDK. Accessed October 2, 2026. https://kaleidr.com/enterprise
- Kaleidr. Enterprise Spatial AI Pilot Before Scaling. https://kaleidr.com/blog/enterprise-spatial-ai-pilot-before-scaling
@misc{kaleidr_build_vs_buy_rfp_2026,
  title  = {Build vs Buy Spatial AI},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/build-vs-buy-spatial-ai}
}

@misc{kaleidr_grounded_rfp_2026,
  title  = {Grounded Spatial AI for Business Data},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/grounded-spatial-ai-business-data}
}

@misc{kaleidr_docs_api_key_2026,
  title  = {Get an API Key},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/get-an-api-key}
}

@misc{kaleidr_docs_auth_scopes_2026,
  title  = {Auth & Scopes},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/platform-api/auth-and-scopes}
}

@misc{kaleidr_docs_chat_2026,
  title  = {Chat},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/chat}
}

@misc{kaleidr_accuracy_rfp_2026,
  title  = {Spatial AI Accuracy Evaluation},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-accuracy-evaluation}
}

@misc{owasp_llm06_2025,
  title  = {LLM06:2025 Excessive Agency},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  url    = {https://genai.owasp.org/llmrisk/llm062025-excessive-agency/}
}

@misc{owasp_llm08_2025,
  title  = {LLM08:2025 Vector and Embedding Weaknesses},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  url    = {https://genai.owasp.org/llmrisk/llm082025-vector-and-embedding-weaknesses/}
}

@misc{nist_ai_rmf_core_2023,
  title  = {AI RMF Core},
  author = {{National Institute of Standards and Technology}},
  year   = {2023},
  url    = {https://airc.nist.gov/airmf-resources/airmf/5-sec-core/}
}

@misc{nist_cscrm_quickstart_2026,
  title  = {NIST Releases Finalized C-SCRM Due Diligence Assessment Quick-Start Guide},
  author = {{National Institute of Standards and Technology}},
  year   = {2026},
  url    = {https://www.nist.gov/news-events/news/2026/07/nist-releases-finalized-c-scrm-due-diligence-assessment-quick-start-guide}
}

@misc{kaleidr_observability_rfp_2026,
  title  = {Spatial AI Observability},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-observability}
}

@misc{kaleidr_roi_rfp_2026,
  title  = {Spatial AI ROI Business Case},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-roi-business-case}
}

@misc{kaleidr_docs_home_2026,
  title  = {Kaleidr Developer Docs},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/}
}

@misc{kaleidr_docs_viewer_2026,
  title  = {Viewer},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/viewer}
}

@misc{kaleidr_enterprise_rfp_2026,
  title  = {Location Intelligence APIs and Map SDK},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/enterprise}
}

@misc{kaleidr_pilot_rfp_2026,
  title  = {Enterprise Spatial AI Pilot Before Scaling},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/enterprise-spatial-ai-pilot-before-scaling}
}