
엔터프라이즈 Spatial AI 아키텍처는 언어 모델, 지도, 비즈니스 데이터, 공간 계산, 권한, 도구, 액션을 분리해 각 작업을 실제로 규칙을 집행할 수 있는 계층에 둡니다. 유창한 답변도 사용자를 잘못된 지점으로 보낼 수 있습니다. 호스트는 신원과 트랜잭션을 유지합니다. 공간 서비스는 지리를 계산합니다. 언어 모델은 요청을 해석하고, 이미 해당 시스템들이 근거를 제공한 결과를 설명합니다.
아래 섹션에서는 소유권, 권한 부여, 자격 증명, 도구, 요청 경로, 세 가지 배포 패턴을 다룹니다. 관련 글로는 Spatial AI Accuracy Evaluation과 An Enterprise Spatial AI Pilot이 있습니다. 어떤 system of record도 뒷받침하지 않는 그럴듯한 추천보다 올바른 거절이 더 나은 결과일 수 있습니다.
엔터프라이즈 Spatial AI 아키텍처 핵심
- 작업을 분리합니다: 언어 모델은 해석하고 설명합니다. 재고, 권한, 경로, 트랜잭션을 소유하지 않습니다.
- 검색 전에 권한을 확인합니다: 비공개 컨텍스트가 모델에 도달하기 전에 사용자, 테넌트, 객체, 필드를 해석합니다.
- 사실은 타입이 있는 상태로 유지합니다: 안정적인 ID와 운영 필드는 구조화된 형태를 유지합니다. 서술문으로 대체하지 않습니다.
- 모든 도구를 제한합니다: 읽기, 지도, 초안, 쓰기 액션에는 서로 다른 승인 규칙을 적용합니다.
- 워크플로를 측정합니다: token과 지연 시간만이 아니라 위치 결정과 호스트 결과를 관찰합니다.
엔터프라이즈 Spatial AI 아키텍처란 무엇인가?
고객은 오늘 작업을 처리할 수 있고 계약 구역 안에 있으며 현재 경로에서 추가 이동 시간이 가장 적은 서비스 센터가 어디인지 물을 수 있습니다. 이 한 문장에는 의도 계층, 고객 및 계약 기록, 시설 데이터, 서비스 영역 규칙, 라우팅 계산, 지도 워크플로가 필요합니다. 프로덕션 시스템에는 신원, 테넌트 격리, 도구 제한, 액션 검증, 로그, 그리고 영향이 큰 단계를 사람이 승인할 수 있는 지점도 필요합니다. 이 모든 작업을 하나의 prompt 안에 넣으면 제품을 보호하기도, 변경하기도 어려워집니다. 모델은 다음에 무엇이 일어나야 하는지 말할 수 있습니다. 규칙의 집행은 모델 밖에 둡니다.
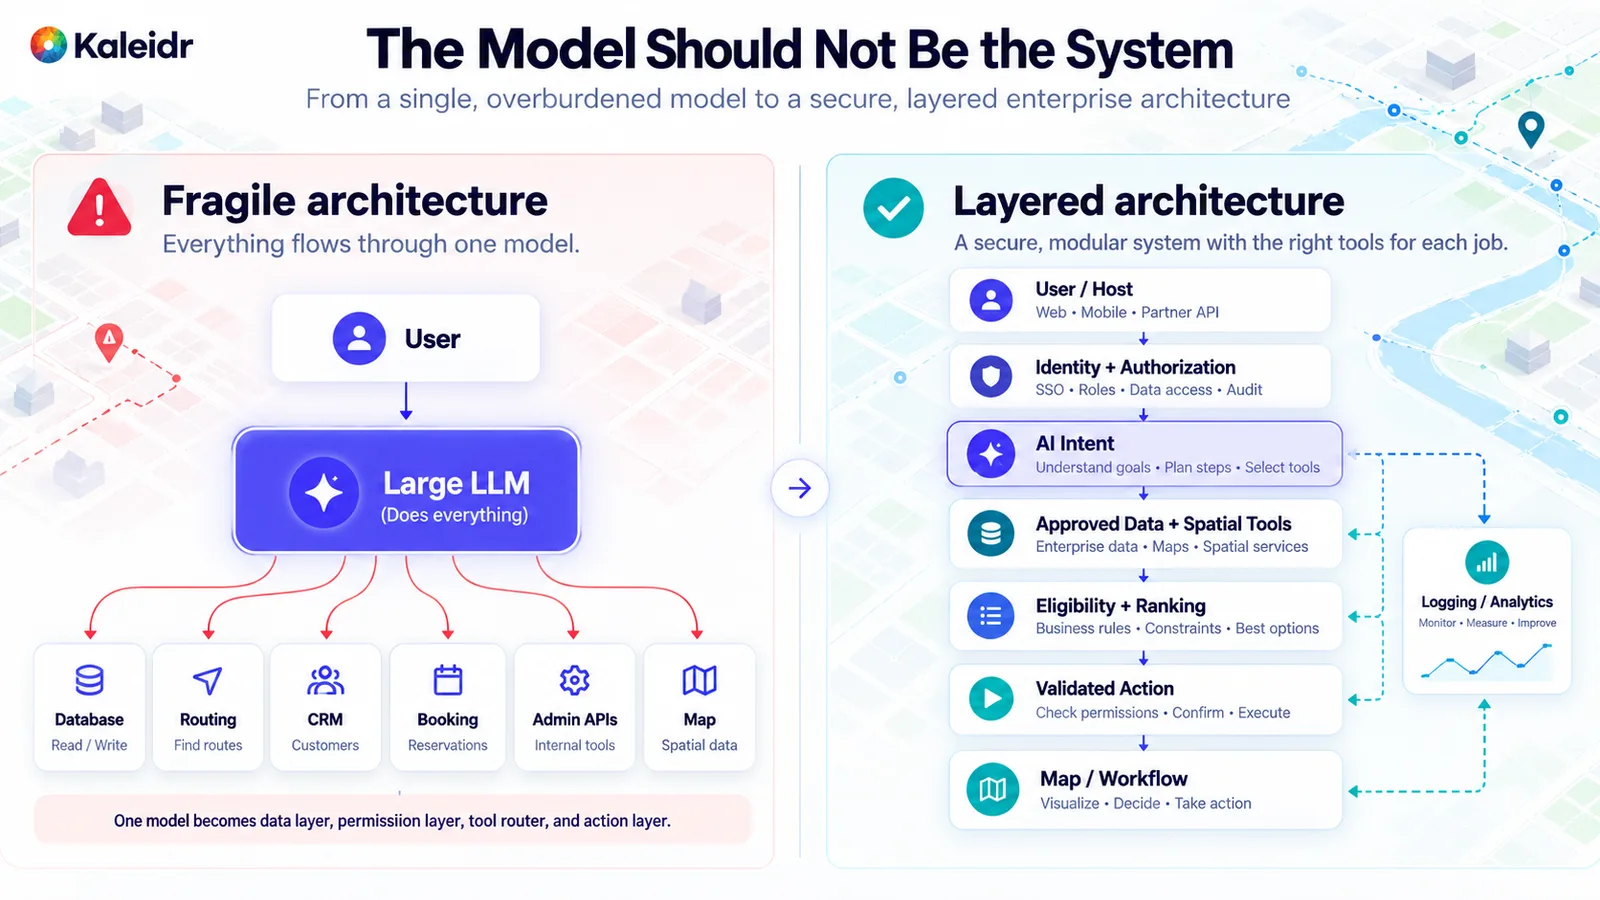
왼쪽은 하나의 모델을 데이터베이스, 라우팅, 트랜잭션에 직접 연결합니다. 오른쪽은 신원, 데이터, 공간 도구, 랭킹, 검증된 액션을 별도 계층에 둡니다. 이 대비는 아키텍처 패턴이며 Kaleidr benchmark가 아닙니다.
실용적인 경로는 사용자가 모든 곳에 접근할 수 있는 모델과 직접 대화하는 형태보다, 호스트가 검사할 수 있는 일련의 단계에 가깝습니다. 애플리케이션은 사용자와 현재 지도 상태를 보유합니다. 신원과 권한은 검색 전에 해결합니다. 그 다음 의도 해석은 승인된 데이터와 공간 계산만 요청합니다. 적격성 검사는 랭킹 전에 잘못된 옵션을 제거합니다. 검증된 액션이 지도나 워크플로를 업데이트하고, 분석은 작업이 성공했는지 기록합니다. 이 순서를 사용하면 하나의 불투명한 의존성을 중심으로 제품 전체를 다시 만들지 않고도 모델, 지도 공급자, 랭킹 규칙을 변경할 수 있습니다.
각 사실은 어떤 시스템이 소유해야 하는가?
아키텍처 워크숍에서는 어떤 모델을 선택하기 전에 각 핵심 사실의 소유자를 먼저 정해야 합니다. 호스트의 신원 공급자는 사용자를 소유합니다. 호스트 애플리케이션은 테넌트 멤버십, 제품 사용 권한, 워크플로, 비즈니스 결과를 소유합니다. 비즈니스 시스템은 시설 ID, 재고, 가용성, 가격, 예약 상태, 정책을 소유합니다. 승인된 위치 소스는 좌표를 소유합니다. 공간 계산 계층은 거리, 이동 시간, point-in-polygon을 소유합니다. 클라이언트 애플리케이션은 viewport와 선택한 장소를 소유합니다. AI 계층은 의도 해석과 근거가 확인된 증거 위에 작성된 설명을 소유합니다. 호스트 워크플로는 최종 트랜잭션을 소유합니다.
| 사실 또는 결정 | 권위 있는 소유자 |
|---|---|
| 사용자 신원과 테넌트 | 호스트 신원 시스템 |
| 재고, 가격, 예약, 정책 | 비즈니스 system of record |
| 거리, 이동 시간, 포함 여부 | 공간 계산 |
| 지도 viewport와 선택한 장소 | 클라이언트 애플리케이션 |
| 의도와 설명 | 근거가 확인된 증거 위의 AI 계층 |
| 최종 트랜잭션 | 호스트 워크플로 |
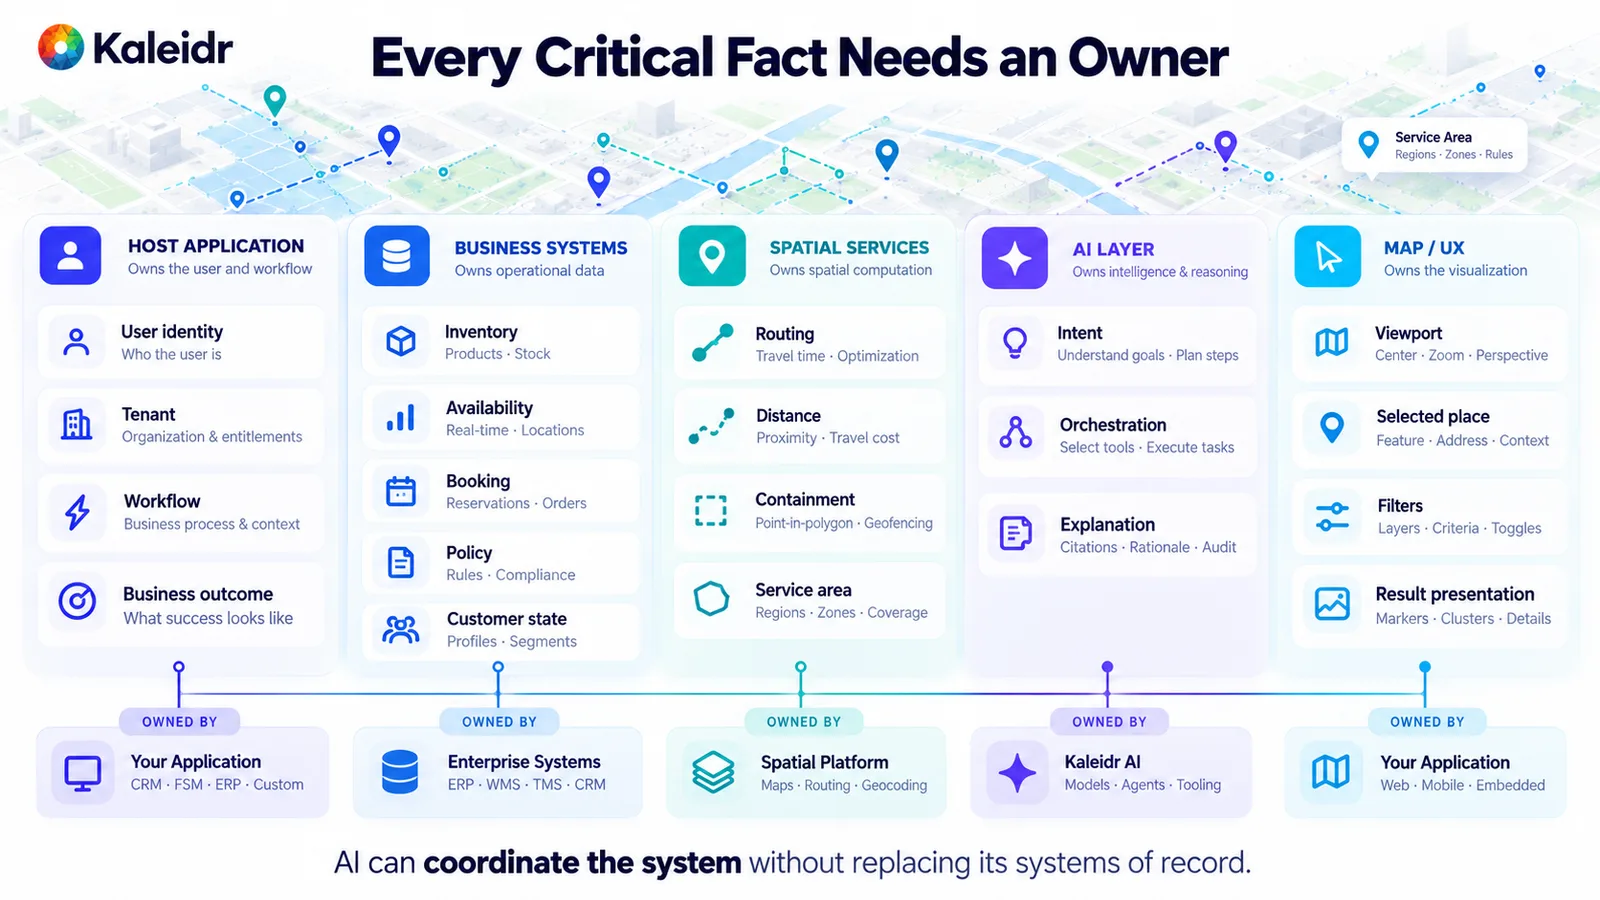
각 열에는 하나의 기본 소유자가 있습니다. AI 계층은 의도와 설명을 조정합니다. 호스트와 비즈니스 시스템은 계속 system of record이며, 이 보드는 제품 목록이 아니라 프레임워크입니다.
팀이 핵심 사실의 소유자를 지정하지 못하면, 어시스턴트는 대개 그 빈틈을 가릴 뿐입니다. Kaleidr의 grounded Spatial AI 가이드도 같은 분리를 사용합니다. 모델은 복합 의도를 해석하지만, 재고, 정책, 권한, 라우팅은 해당 사실을 보유하도록 설계된 시스템에 남습니다(Kaleidr, 2026). retrieval은 컨텍스트를 찾습니다. authority는 어떤 소스가 사실 질문에 답할 수 있는지 결정합니다. 검색된 문서가 자동으로 system of record가 되는 것은 아닙니다.
왜 검색 전에 권한을 확인해야 하는가?
흔한 실수는 비공개 데이터를 검색해 모델에 보내고 나서, 사용자가 어떤 행을 볼 수 있는지 모델에게 판단시키는 것입니다. 순서를 반대로 해야 합니다. 사용자를 인증하고, 테넌트를 해석하고, 역할과 권한을 해석하고, 객체를 승인하고, 필드를 최소화하고, 승인된 레코드를 검색한 다음에야 필요한 컨텍스트를 넘깁니다. 권한 경계는 결정론적이고 감사 가능해야 합니다. 언어 모델이 지역 관리자가 어떤 시설을 볼 수 있는지, 한 고객이 다른 고객의 위치 이력을 읽을 수 있는지, 직원이 제한된 업무 공간 데이터를 가져올 수 있는지를 결정해서는 안 됩니다.
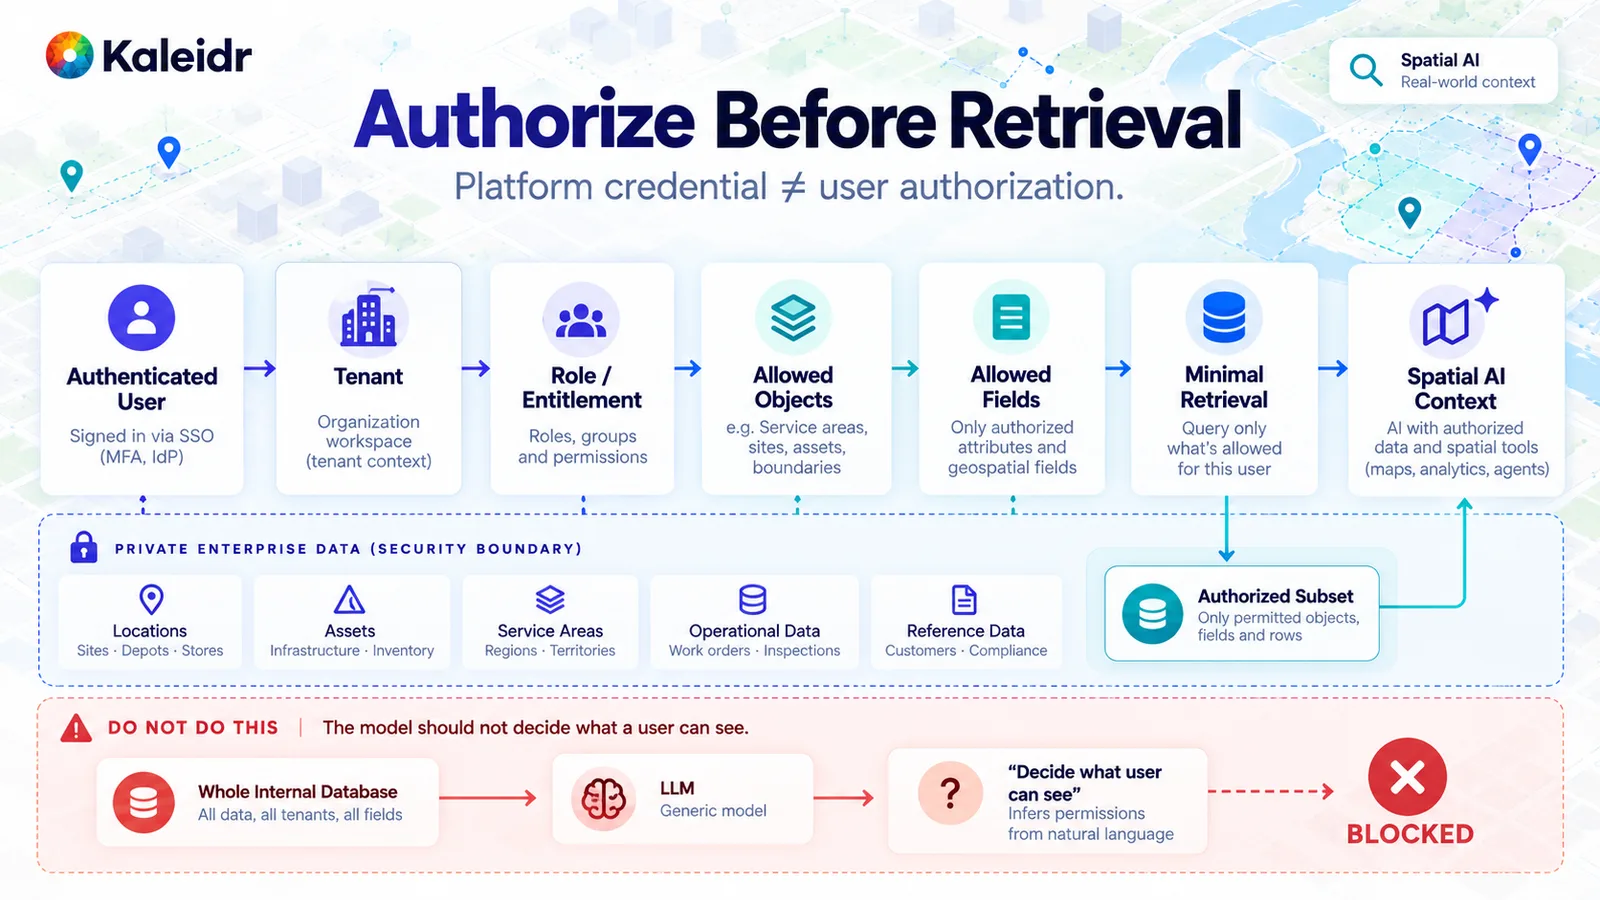
비공개 레코드는 테넌트, 역할, 객체, 필드 확인 후에만 경계를 통과합니다. 전체 데이터베이스를 바탕으로 모델이 권한을 추론하게 하는 아래쪽 경로는 차단됩니다. 플랫폼 자격 증명과 최종 사용자 권한 부여는 별개의 검증으로 유지됩니다.
플랫폼 자격 증명은 애플리케이션이 어떤 기능을 사용할 수 있음을 보여줄 수 있습니다. 그러나 어떤 최종 사용자가 어떤 행을 읽을 수 있는지는 결정하지 않습니다. CORS, 자격 증명 인증, API capability scope, 애플리케이션 수준 사용자 권한 부여는 서로 다른 문제를 해결합니다. 이를 혼합하면 잘못된 장애 유형이 생깁니다(Kaleidr, 2026). 따라서 비공개 데이터 경로는 모든 것을 의미하는 하나의 token이 아니라 여러 검증을 쌓은 구조입니다.
브라우저와 서버 자격 증명은 어떻게 분리해야 하는가?
브라우저는 검사할 수 있으므로, 브라우저에 전달되는 모든 것은 실행하는 사람이 볼 수 있다고 가정해야 합니다. 장기 비밀 정보, 비공개 비즈니스 데이터 접근, 정책 집행, server-to-server 호출은 backend에 두는 것이 맞습니다. 브라우저에는 범위가 제한된 지도 기능용 publishable client-safe credential을 둘 수 있습니다. 인증된 제품 요청은 호스트 backend로 보내고, backend는 사용자 컨텍스트를 적용하고 비공개 데이터에 접근한 뒤 server credential로 공간 또는 AI 연산을 호출합니다. 두 런타임이 하나의 비밀을 공유해서는 안 됩니다.
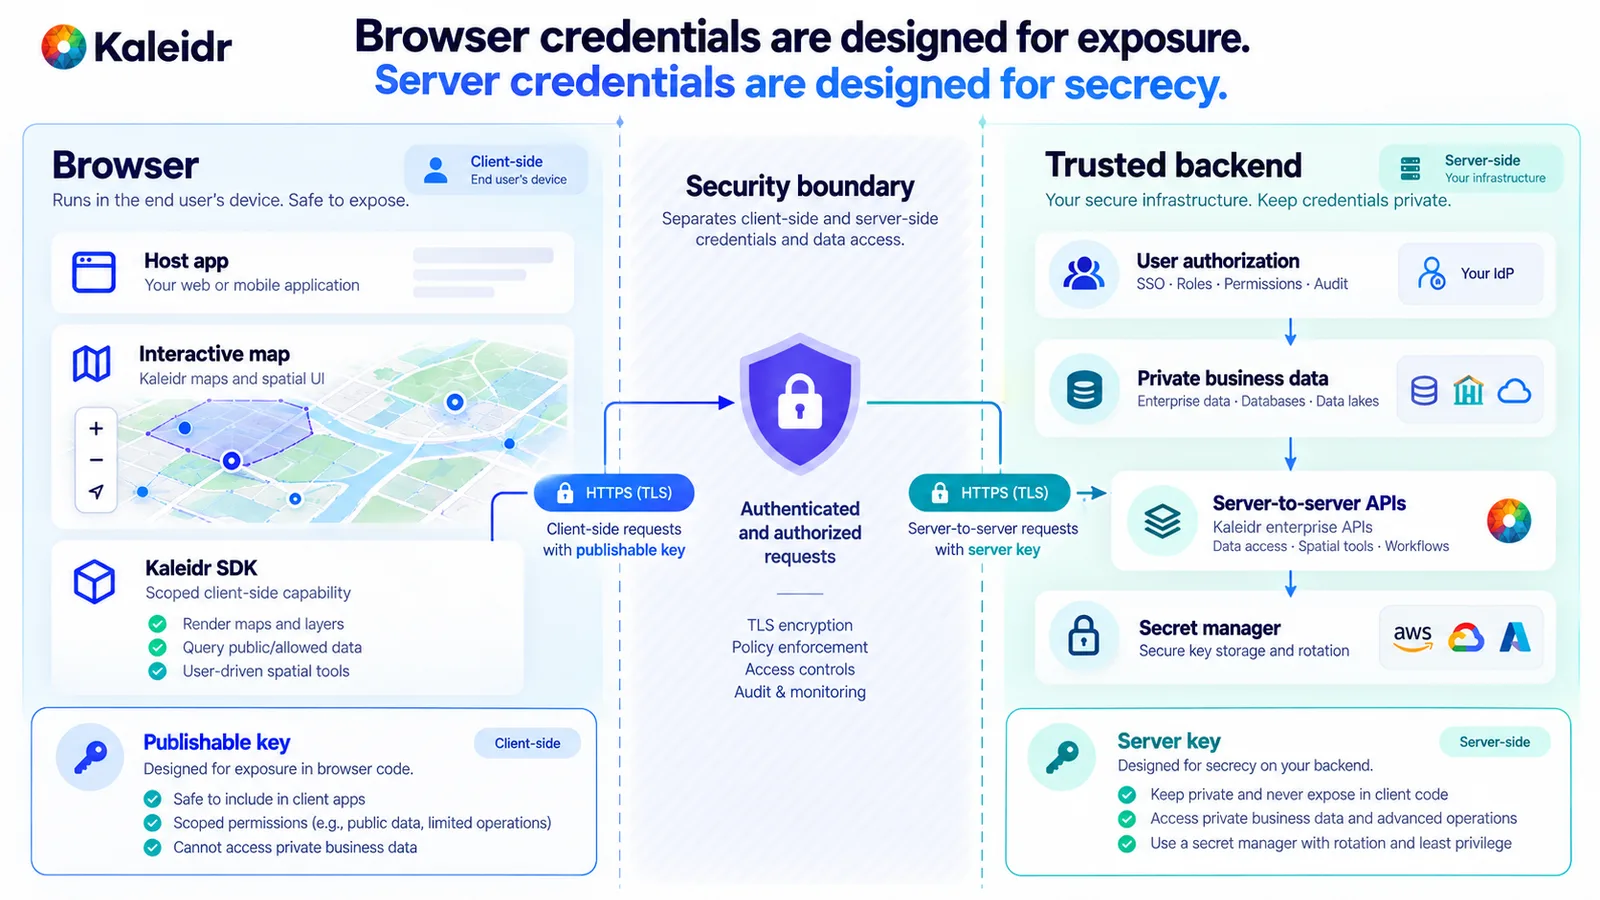
브라우저 측은 노출을 전제로 설계되며 범위가 제한된 클라이언트 기능만 사용합니다. 서버 측은 server credential, 비공개 레코드, 사용자 권한 부여를 보관합니다. 체크 표시는 경계 개념을 보여주는 것이지 보안 인증이 아닙니다.
Kaleidr의 현재 key 문서는 브라우저 사용을 위한 publishable key와 backend 통합을 위한 server key를 정의합니다. publishable key는 origin에 잠겨 있으며, SDK는 해당 문자열을 상시 server bearer로 사용하는 대신 런타임에서 짧은 수명의 세션으로 교환합니다. server key는 신뢰할 수 있는 서버에 보관됩니다(Kaleidr, 2026). 같은 문서 세트는 Chat, Editor, Tile, Viewer를 별도 surface로 설명하며, attach, embed, tile 진입점은 모두 같은 방식으로 mount되지 않습니다(Kaleidr, 2026). 하나의 자격 증명과 하나의 mount 방식이 전체 스택을 커버한다고 가정하지 말고 각 surface의 현재 contract를 따르세요.
비즈니스 사실과 지리는 어디에 두어야 하는가?
Enterprise Spatial AI의 가치는 공개 모델이 모르는 사실을 다룰 수 있을 때 커집니다. 현재 재고, 파트너 적격성, 시설 역량, 계약 범위, 임시 폐쇄, 실시간 가용성 같은 정보입니다. 이런 사실은 system of record에 속합니다. 오늘 오후에 바뀔 수 있는 값을 모델이 기억하게 하지 마세요. 쿼리로 반환할 수 있는 운영 필드에 모델을 fine-tune하지 마세요. 광범위한 내부 데이터베이스를 system prompt에 붙여 넣지 마세요. 요청을 해석하고, 필요한 승인된 레코드를 결정하고, 최소 집합을 검색하고, 안정적인 ID와 타입이 있는 필드를 유지하고, 하드 필터를 적용하고, 지리를 계산한 다음에야 근거가 확인된 결과를 설명합니다.
{
  "branch_id": "b_1042",
  "open_now": true,
  "inventory_status": "in_stock",
  "service_eligible": true,
  "lat": 38.91,
  "lng": -77.22
}
타입이 있는 레코드는 필터링하고, 로그로 남기고, 권한을 확인하고, 이후 액션으로 전달할 수 있습니다. 지점이 “열려 있는 것 같다”, 물건이 “아마 있을 것이다”라고 쓰인 문장은 그 역할을 할 수 없습니다. 자연어는 설명에 여전히 필요하지만, 애플리케이션이 직접 저장할 수 있는 필드를 대체해서는 안 됩니다.
공간 계산도 같은 이유로 별도의 계층이 필요합니다. point-in-polygon, 경로 거리, 운전 시간, 도보 시간, 서비스 영역 포함 여부, 경로 이탈, 지정 시간 내 도달 가능성 분석은 제품이 계산할 수 있다면 지리 서비스에서 받아야 합니다. AI 계층은 계산이 필요하다는 판단을 할 수 있습니다. 실제 계산은 공간 서비스가 수행합니다. 설명은 그 관계가 요청에 왜 중요한지 알려줍니다. 언어 모델을 바꾼다고 해서 애플리케이션이 이동 시간이나 포함 여부를 계산하는 방식을 다시 배울 필요는 없습니다.
하드 제약과 소프트 선호는 분리해야 합니다. 병원 검색은 허용되는 보험, 오후 6시 이후 운영 시간, 활성 위치, 사용자가 접근 가능한 레코드를 필수 조건으로 요구할 수 있습니다. 이 규칙을 통과한 후보만 운전 시간, 경로 이탈, 명시된 선호에 따라 랭킹해야 합니다. 순서는 retrieval, 권한 부여, 적격성, 공간 계산, 랭킹, 설명입니다. 먼저 랭킹한 뒤 모델이 모든 제약을 기억했을 것이라고 기대하면 잘못된 옵션이 자연스러운 shortlist 안에 숨어 남습니다. 소매, 부동산, 예약, 업무 공간, 다중 지점 네트워크 모두 같은 순서를 사용할 수 있습니다. 제약은 산업 용어가 아니라 유효성에 관한 것이기 때문입니다.
도구와 액션은 어떻게 제한해야 하는가?
Agentic Spatial AI에서는 도구 카탈로그 자체가 중요한 경계가 됩니다. 임의의 SQL 문자열, shell command, 자유 형식 내부 URL 같은 개방형 도구는 비즈니스 기능이 아니라 실행 환경입니다. 입력과 출력이 명확한 좁은 도구를 선호하세요. 적격한 위치 검색, 이동 시간 계산, 지점 가용성 읽기, 장소 표시, 경로 요청, 예약 초안 생성 등이 예입니다. 각 도구에 자체 권한 확인, 검증, rate limit, 로그 라인, 장애 모드를 둘 수 있습니다.
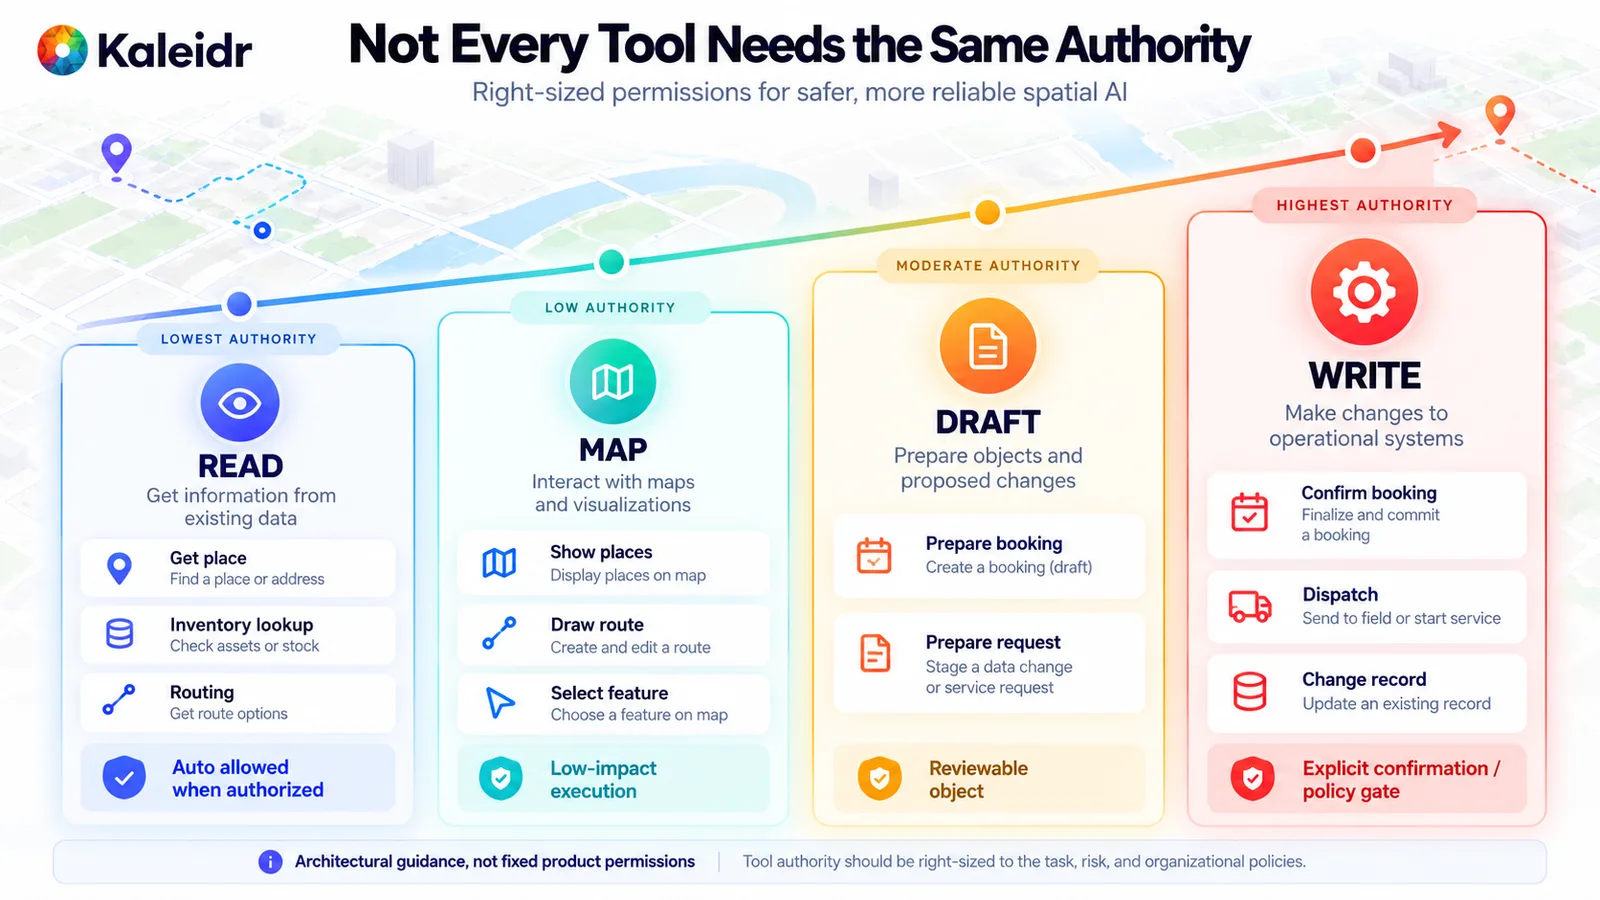
읽기 및 지도 도구는 호출자가 이미 권한을 가진 경우 실행할 수 있습니다. 초안은 검토 가능한 객체를 만듭니다. 예약 확인, 작업 배정, 레코드 변경을 수행하는 쓰기는 명시적 정책 gate를 기다립니다. 이 계층은 아키텍처 가이드이며 고정된 Kaleidr 권한 목록이 아닙니다.
레코드를 읽는 것과 비즈니스 상태를 변경하는 것은 서로 다른 위험 클래스입니다. 프로덕션 카탈로그는 기능을 read, map, draft, write로 묶을 수 있습니다. 권한 확인 후 읽기와 저영향 지도 액션은 자동 실행할 수 있습니다. draft는 검토를 위한 예약 또는 서비스 요청을 준비할 수 있습니다. 예약 확정, 차량 배차, 변경 게시와 같은 write는 확인, 두 번째 정책 검증, 때로는 사람의 승인까지 필요할 수 있습니다. confidence score는 권한 시스템이 아닙니다.
OWASP의 2025 excessive agency 가이드는 과도한 기능, 과도한 권한, 과도한 자율성을 서로 다른 원인으로 봅니다. 에이전트가 호출할 수 있는 extension을 필요한 최소 범위로 제한하고, 개방형 도구보다 세분화된 함수를 선호하고, 영향이 큰 액션에는 승인을 요구하고, 모델이 호출 허용 여부를 판단하게 하기보다 downstream system에서 권한을 집행할 것을 권고합니다(OWASP, 2025). 그래도 애플리케이션은 제안된 모든 호출을 검증해야 합니다. 지도 액션이라면 액션이 허용되는지, place ID가 승인된 결과 집합에 속하는지, 사용자가 접근할 수 있는지, 인수가 올바른 형식인지 확인합니다. write에는 더 엄격한 검증을 적용합니다. prompt, 검색된 문서, 잘못된 도구 결과가 권한 우회로 이어져서는 안 됩니다.
OWASP의 system prompt 가이드는 반대쪽에서도 같은 경계를 제시합니다. system prompt는 비밀이 아니며 보안 통제도 아닙니다. 권한 분리와 권한 검증은 prompt를 통해서든 다른 방식으로든 모델에 위임해서는 안 됩니다(OWASP, 2025). 지도 액션은 장소 표시, 장소에 맞게 화면 조정, 장소 선택, 경로 그리기, 경로 지우기 같은 의미 기반 vocabulary를 사용하고, 결정론적 adapter가 이를 Mapbox, MapLibre, Google Maps 또는 다른 renderer용으로 변환해야 합니다. 모델이 매 turn마다 renderer code를 출력해서는 안 됩니다.
지도 상태는 요청에 어떻게 포함해야 하는가?
지도 상태는 사용자가 “이것들”, “여기 북쪽”, “두 번째 옵션”이라고 말할 때 그 의미를 바꿉니다. 유용한 snapshot에는 viewport bounds, 선택한 place ID, 보이는 result ID, 활성 filter, 현재 route ID, 그리고 작업에 필요한 정밀도의 승인된 위치를 포함할 수 있습니다. 어떤 필드가 항상 사용 가능하고, 선택 사항이며, 비공개이고, 사용자 승인되었고, 오래되었고, 권위 있는 값이며, 추론된 값인지 표시합니다. 지도가 읽을 수 있다는 이유만으로 정밀한 device location을 모든 요청에 보내지 마세요. “이 중 어디가 더 늦게까지 여는가”를 판단하는 가장 강한 참조는 screenshot이 아니라 현재 결과 집합의 안정적인 ID입니다. Kaleidr의 map-aware assistant 가이드도 viewport, selection, filter, result ID를 공유하고 픽셀에서 애플리케이션 상태를 추론시키지 말라는 경계를 제시합니다(Kaleidr, 2026).
오케스트레이션 계층은 요청에 비즈니스 데이터 retrieval, 라우팅, 지도 액션, 확인 질문, 근거 요약 중 무엇이 필요한지 결정할 수 있습니다. 이 계층은 모델 기반, 규칙 기반, 또는 혼합 방식일 수 있습니다. 다만 유일한 보안 경계가 되어서는 안 됩니다. 오케스트레이션은 가용성을 호출해야 하는지 결정할 수 있습니다. 권한 부여는 이 호출자가 해당 레코드의 가용성을 검색해도 되는지 답합니다. 오케스트레이션은 예약을 시작할지 결정할 수 있습니다. 트랜잭션 계층은 사용자가 확인했는지, 작업이 유효한지 답합니다. 이 분리는 모델이 실수해도 유지됩니다.
테넌트 격리도 같은 경로에 둡니다. 쿼리 전에 인증된 신원, 테넌트, 역할, 허용된 객체를 해석하고, 쿼리를 해당 테넌트로 제한합니다. 모델에게 다른 테넌트를 언급하지 말라고 했다는 prompt에 의존하지 마세요. 애플리케이션에 명시적 cross-tenant 목적과 정책이 없는 한, 모델은 다른 테넌트의 데이터를 받아서는 안 됩니다. tenant-scoped query, 객체 검증, 필드 최소화, redacted log가 통제 수단입니다. prompt 한 문장은 그중 하나가 아닙니다.
프로덕션 요청은 스택을 어떻게 이동하는가?
전체 요청은 열두 단계로 그릴 수 있으며, 모든 요청이 모든 단계를 필요로 하지는 않습니다. 인증된 사용자, 테넌트, 지도 상태, 워크플로 상태를 캡처합니다. 작업, 지리적 제약, 비즈니스 제약, 의도된 액션을 해석합니다. 비공개 검색 전에 허용된 소스, 레코드, 필드, 도구, 액션을 해결합니다.
승인된 사실과 canonical place ID를 검색한 다음 거리, 이동 시간, 포함 관계, 서비스 영역 소속 여부를 계산합니다. 승인되지 않았거나, 이용할 수 없거나, 닫혀 있거나, 영역 밖인 후보를 제거하고 나머지를 랭킹합니다. 근거가 확인된 결과를 설명하고, 의미 기반 지도 또는 워크플로 액션을 제안하고, 해당 액션을 모델 밖에서 검증합니다. 액션을 실행한 뒤 결정과 결과를 기록합니다.
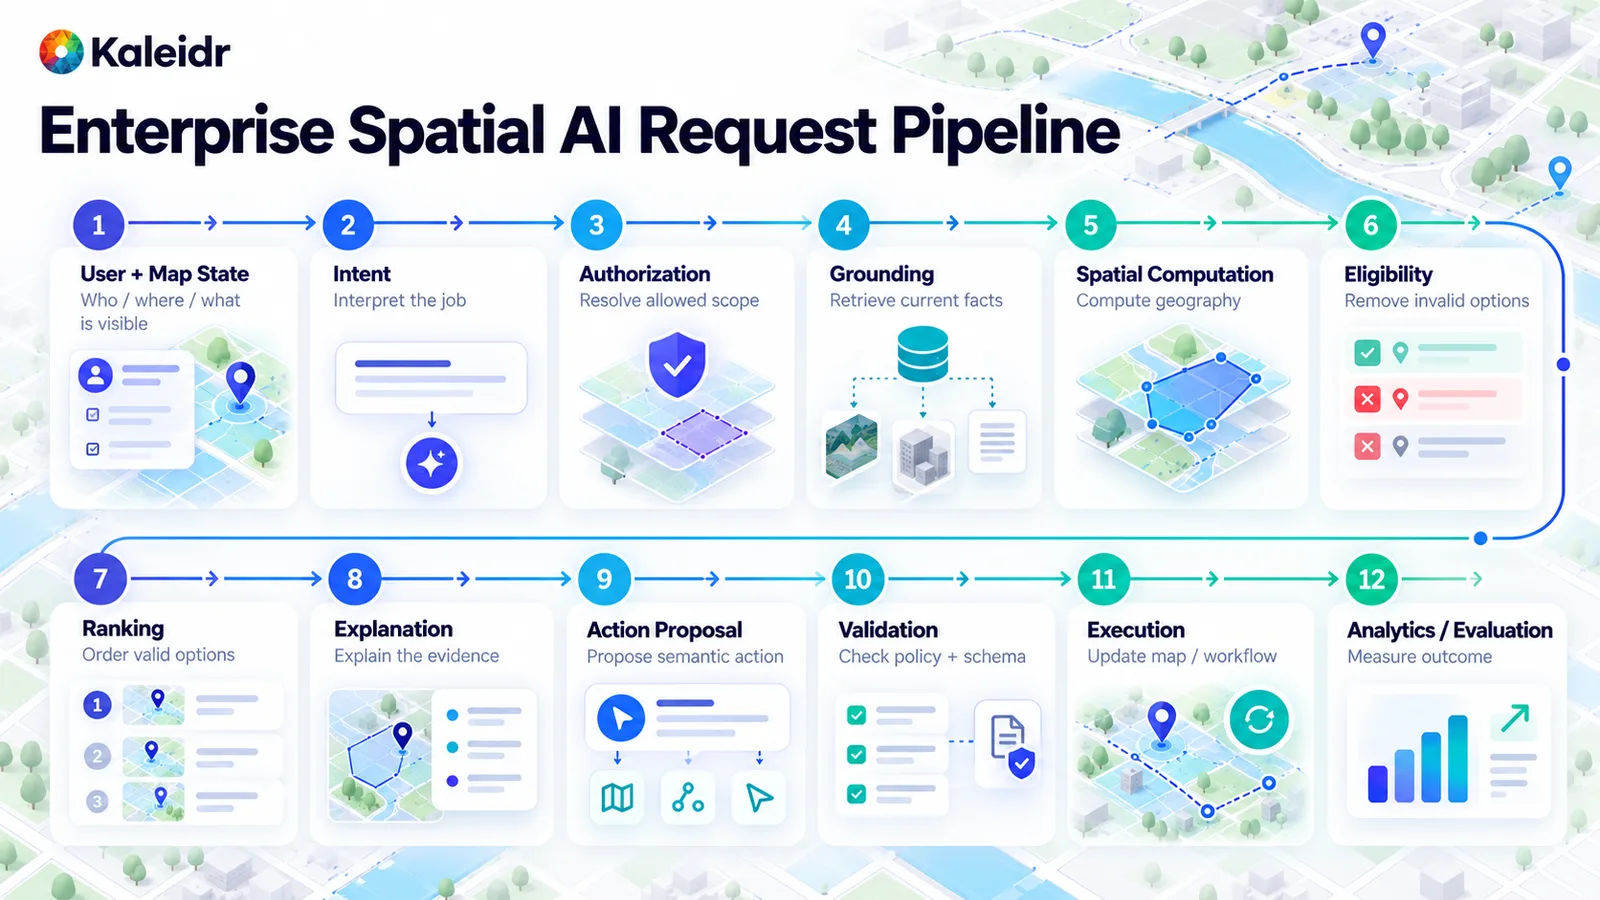
단계는 지도 상태와 의도에서 시작해 권한 부여, grounding, 지리, 적격성, 랭킹을 거쳐 설명, 제안 액션, 검증, 실행, 측정으로 이어집니다. “이 장소 보여줘” 같은 단순 요청은 retrieval과 랭킹을 건너뛸 수 있습니다. 서비스 추천은 거의 전체 경로를 사용할 수 있습니다.
장애 시 동작도 같은 경로의 일부입니다. 비즈니스 데이터를 사용할 수 없다면 가용성을 지어내지 마세요. 현재 가용성을 확인할 수 없다고 말합니다. 라우팅이 중단되면 이동 시간 랭킹을 했다고 주장하지 말고, 직선거리 fallback을 쓴다면 fallback이라고 표시합니다. 하드 규칙을 통과한 후보가 없다면 중요한 제약을 조용히 완화하지 말고 no result를 반환합니다. 권한 부여에 실패하면 모델이 받은 적 없는 비공개 정보를 설명하도록 요구하지 마세요. 모델을 사용할 수 없어도 결정론적 검색과 필터가 지도를 계속 제공할 수 있습니다. 도구 결과가 잘못된 형식이면 검증 단계에서 거부합니다. 제품에 명시적 degraded mode가 없으면 언어 모델이 부족한 인프라의 우발적 fallback이 됩니다.
사람의 승인은 모든 버튼에 하나의 규칙을 적용하는 것이 아니라 영향도를 따릅니다. 공개 장소 세 곳을 표시하는 것은 저영향입니다. 예약 확정, 차량 배차, 시설 레코드 변경, 유료 예약 제출은 그렇지 않습니다. 검색, retrieval, 경로 미리보기를 저영향으로 분류합니다. 저장된 선호 또는 초안을 중간 영향으로 분류합니다. 구매, 배차, 운영 쓰기, 권한 변경을 고영향으로 분류합니다. 그에 따라 자동 실행, 사용자 확인, 별도 승인을 맞출 수 있습니다. NIST의 AI Risk Management Framework는 자발적 프레임워크이며 AI 제품의 설계, 개발, 사용, 평가에 신뢰성을 포함하는 것을 목표로 합니다. 같은 NIST 페이지는 AI RMF 1.0이 개정 중이라고 밝힙니다(NIST, 2023). 이 프레임워크는 제품 자체의 위험 판단을 위한 맥락이며 Kaleidr 통제 목록이 아닙니다.
컨트롤 플레인은 어디에 위치하는가?
요청 경로는 사용자, 권한 부여, retrieval, 공간 도구, 모델, 액션, 응답이라는 실시간 작업을 처리합니다. 컨트롤 플레인은 그 경로가 어떤 방식으로 실행될 수 있는지 결정합니다. 자격 증명, scope, 모델 선택, prompt, 도구 정책, 데이터 소스 설정, rate limit, 환경, 평가 스위트, feature flag, 감사 설정이 여기에 위치합니다. 둘을 분리하면 모든 대화 흐름을 다시 작성하지 않고도 정책을 변경할 수 있습니다. write tool을 비활성화하기 위해 새 인터페이스를 만들 필요는 없어야 합니다. 컨트롤 플레인은 이러한 설정을 위한 아키텍처 패턴이며, 다이어그램은 하나의 제품이 모든 상자를 제공한다고 주장하는 것이 아닙니다.
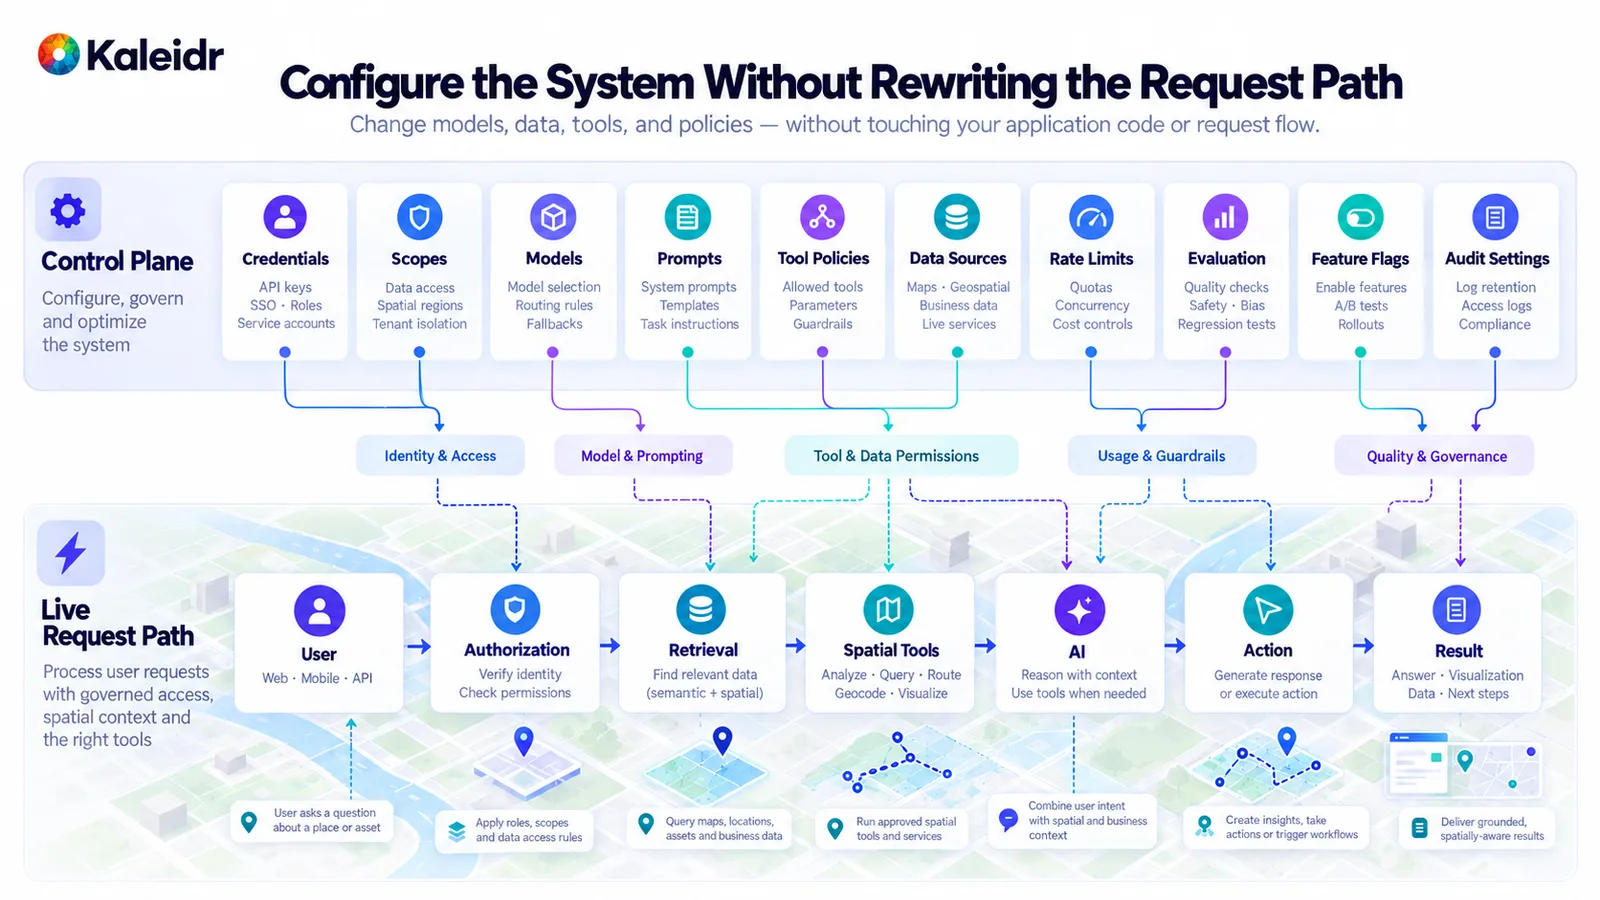
위 행은 설정을 담습니다. 자격 증명, scope, 모델, prompt, 도구 정책, 데이터 소스, limit, 평가, flag, 감사 설정입니다. 아래 행은 실시간 요청입니다. 정책은 자신이 제어하는 단계로 향하므로, 팀은 경로를 다시 작성하지 않고 규칙을 바꿀 수 있습니다.
observability는 token 비용만이 아니라 결정을 따라가야 합니다. 유용한 이벤트에는 의도 해석 완료, 권한 승인 또는 거부, retrieval 완료, 적격성으로 후보 제거, 공간 계산 완료, 랭킹 완료, no-result 응답, 도구 제안, 도구 거부, 지도 액션 실행, 장소 선택, 워크플로 완료가 있습니다. 이 이름들은 설계할 패턴이지 플랫폼이 자동으로 내보내는 고정 목록이 아닙니다. 답하려는 질문은 실용적입니다. 오류는 장소 해석에서 생기는가, 랭킹에서 생기는가? 사용자는 유효한 shortlist를 거부하는가? 특정 시장에서 빈 결과가 더 많이 발생하는가? 도구 호출은 권한 때문에 실패하는가, 잘못된 인수 때문에 실패하는가? 사용자는 장소를 선택한 후 호스트 작업을 완료했는가? NIST AI RMF core는 테스트, 평가, 검증, 확인 과정에 사용된 test set, metric, tool의 세부 정보를 문서화해야 한다고 명시합니다(NIST, 2023). Spatial AI에서는 생성된 문장만이 아니라 지리적·비즈니스 결정을 테스트 문서에 포함해야 합니다.
공간 분석과 호스트 결과는 서로 다른 질문에 답하며, 아키텍처는 안정적인 ID로 둘을 연결해야 합니다. Kaleidr Analytics는 현재 reach, view, engagement, audience location and activity, 지도별 session·view·interaction, 공간 패턴을 위한 dashboard를 설명합니다(Kaleidr, 2026). 예약, 구매, qualified lead, 배차, 완료된 서비스는 해당 데이터를 소유한 호스트 시스템에 남습니다. recommendation ID는 selected place ID를 가리키고, 이어 host workflow ID와 최종 결과로 연결될 수 있습니다. 공개 Analytics 자료는 모든 비즈니스 conversion이 자동으로 캡처된다고 말하지 않습니다.
세 가지 배포 패턴은 무엇인가?
세 가지 패턴이 대부분의 엔터프라이즈 배포를 포괄하지만 어느 하나가 항상 최선은 아닙니다. 공개 지도 어시스턴트는 관광, 발견, 편집 지도, 이벤트 탐색에 적합합니다. 브라우저 지도는 publishable client capability, map-aware AI, 공개 또는 승인된 장소 데이터, 공간 도구를 사용하고 지도 액션을 반환합니다. 워크플로 대부분이 공개 정보이므로 데이터 경계가 더 단순합니다. 인증된 비즈니스 어시스턴트는 고객 포털, 재고를 고려한 매장 선택, 부동산, 파트너 네트워크, 비공개 시설에 적합합니다. 브라우저는 호스트 로그인과 호스트 backend에 연결되고, backend는 비공개 데이터, 공간 도구, 설명이 지도에 돌아가기 전에 tenant와 object 권한을 적용합니다. 비즈니스 액션을 가진 spatial agent는 예약, 배차, 운영 워크플로에 적합합니다. 경로에는 타입이 있는 tool proposal, 결정론적 validation, 영향에 따라 필요한 confirmation, transaction system, 결과 audit가 추가됩니다. 세 번째 패턴은 비즈니스 상태를 변경하므로 가장 엄격한 governance가 필요합니다.
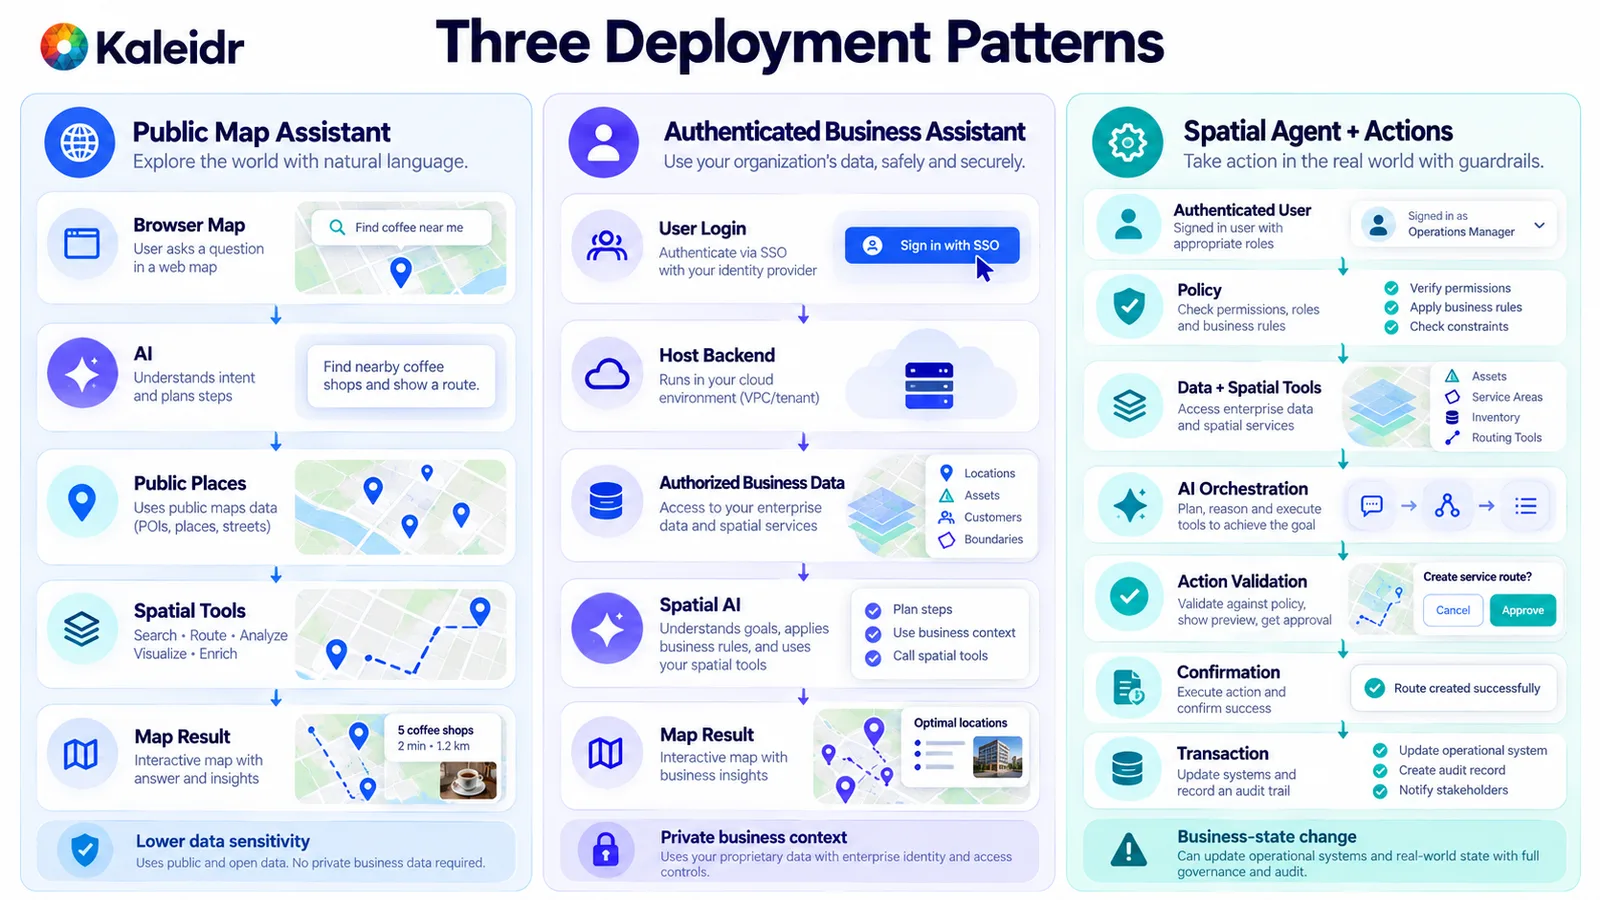
공개 패턴은 승인된 공개 장소만 다룹니다. 인증 패턴은 비공개 레코드를 호스트 뒤에 둡니다. 액션 패턴은 트랜잭션 전에 validation과 confirmation을 추가합니다. 그림의 예시 place card는 설명용이며 Kaleidr 측정 결과가 아닙니다.
이 아키텍처에서 Kaleidr는 어디에 위치하는가?
Kaleidr는 현재 Enterprise를 제품 팀을 위한 location-intelligence infrastructure로 설명하며, inference API, ranking, Analytics, 호스트가 추가할 수 있는 SDK surface를 제공합니다(Kaleidr, 2026). 개발자 문서는 하나의 SDK에 네 가지 surface를 나열합니다. Chat은 호스트가 이미 운영하는 지도에 AI interaction을 붙입니다. Editor는 제품 안에 지도 편집을 mount합니다. Tile은 설계된 basemap을 제공합니다. Viewer는 임베딩용 지도를 게시합니다. 현재 Chat 문서는 이 호스트 소유 지도와의 통합 경로로 Mapbox, MapLibre, Google Maps를 나열합니다(Kaleidr, 2026). 호스트는 최종 사용자, 인증, tenant 권한 부여, 비공개 비즈니스 시스템, 워크플로 규칙, 트랜잭션, 비즈니스 결과를 유지합니다. Kaleidr는 선택된 공간 surface를 추가하며 호스트 스택에서 계속 권위 있는 시스템을 대체하지 않습니다.
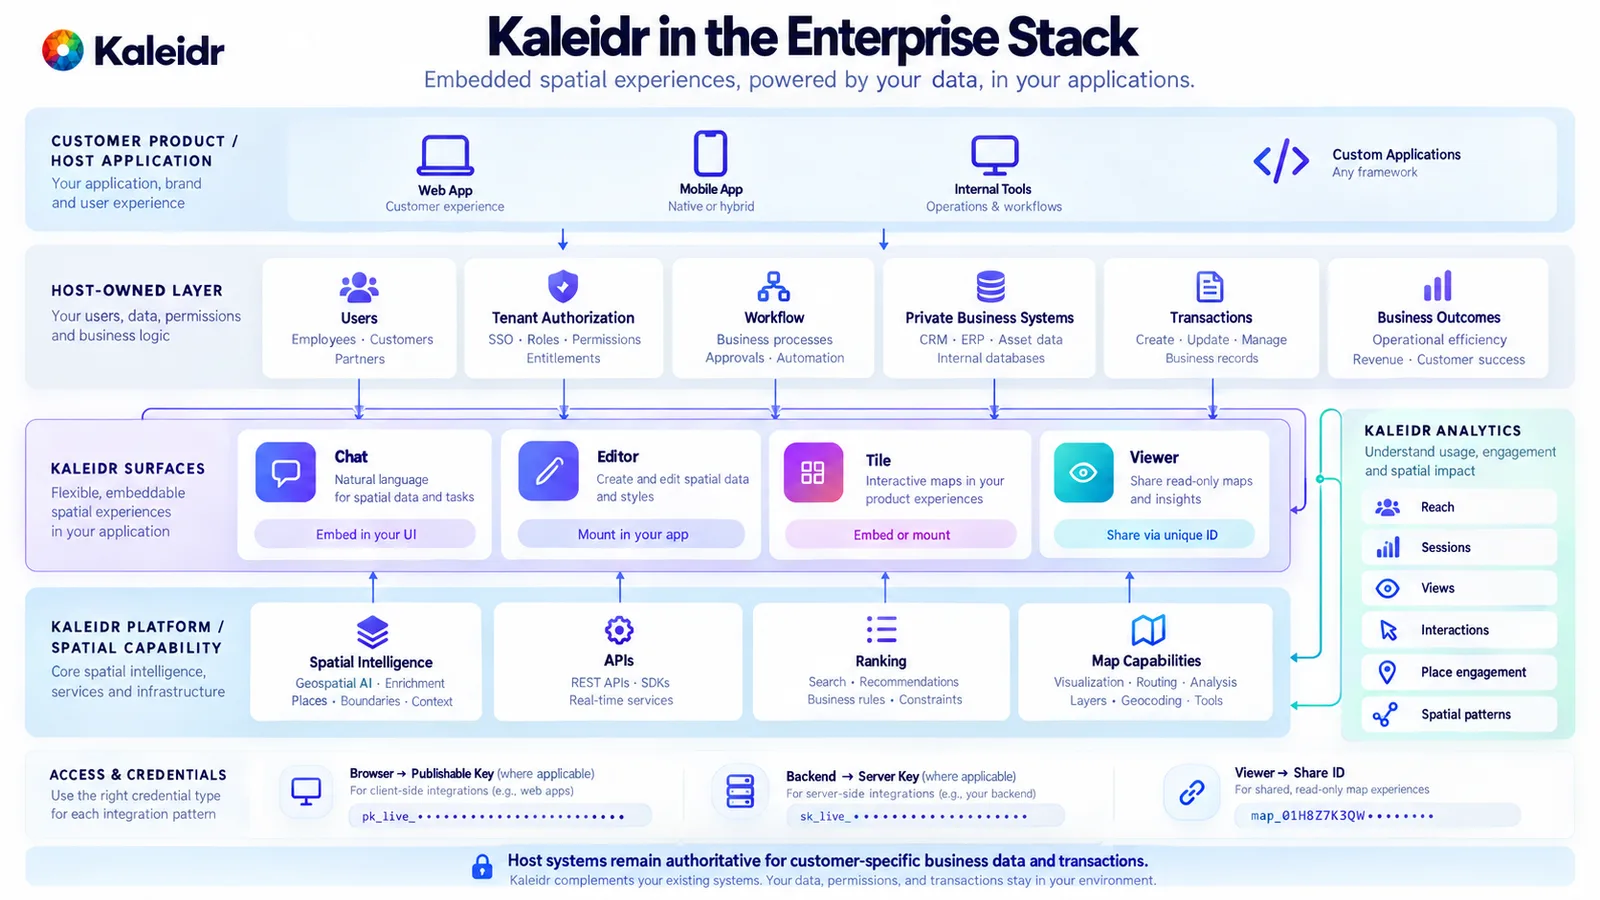
호스트 행은 사용자, tenant 권한 부여, 워크플로, 비공개 시스템, 트랜잭션, 결과를 유지합니다. Chat, Editor, Tile, Viewer는 platform API와 Analytics 옆에 있습니다. 자격 증명 레이블은 공개 브라우저/서버 분리를 따르며, 그림에는 실제 비밀을 표시하지 않습니다.
어떤 실수가 프로덕션까지 숨는가?
모델을 모든 시스템에 직접 연결하면 과도한 권한이 생기고 어느 계층이 실패했는지 찾기 어려워집니다. prompt를 권한 부여 계층으로 취급하는 것도 같은 이유로 실패합니다. prompt는 표현을 유도할 수 있지만 레코드를 결정론적으로 허용하거나 거부할 수 없습니다. 내부 데이터베이스 전체를 context에 보내는 것은 최소화 원칙을 위반합니다. 하드 필터와 랭킹을 섞으면 부적격 장소가 평균값 속에 남을 수 있습니다. 공간 서비스가 계산할 수 있는 거리를 모델에 추정시키는 것은 계산을 유창함으로 대체하는 것입니다. 제한 없는 도구 하나, 또는 read tool의 정책을 상속한 write tool 하나가 추천에 트랜잭션 권한을 부여할 수 있습니다. 지도를 이미지로만 다루면 다음 turn에 필요한 안정적인 ID를 잃습니다. 지연 시간과 token cost만 모니터링하면 장소 해석, 적격성, 라우팅, 랭킹, 도구 실패, 호스트 결과를 놓칩니다. 모델 benchmark 하나만으로 조립된 워크플로가 준비되었다고 판단할 수 없습니다.
NIST의 TEVV-Athlon framework인 NIST AI 200-2의 initial public draft는 2026년 8월 7일 발표되었고 2026년 10월 6일까지 의견을 받습니다. 이 문서는 평가를 개인 또는 조직의 목표를 시스템이 충족한다는 증거로 설명하며, agentic system을 포함해 애플리케이션과 실제 영향에 맞춘 측정을 강조합니다(NIST, 2026). 이 문서는 의견 수렴을 위한 초안이며 Kaleidr control list가 아닙니다. 이 아키텍처에서 평가의 맥락은 위치 의존적 결정, 즉 의도, 권한 부여, grounding, 지리, 적격성, 랭킹, 도구, 액션, 장애 처리, 호스트 결과입니다.
엔터프라이즈 Spatial AI 아키텍처를 릴리스 게이트로 만드는 방법은?
pilot이 프로덕션으로 이동하기 전에 소유자를 확인합니다. 워크플로가 요구하는 곳에서 사용자를 인증하고, 테넌트 소속은 모델 밖에서 해석합니다. 모든 핵심 필드는 권위 있는 소스를 가지고, 비공개 retrieval은 추론 전에 일어나며, 필드는 최소화되고 안정적인 ID는 전달 과정에서도 유지됩니다. 지리 서비스가 제품이 제공한다고 명시한 계산을 수행하며, 평가에 사용하는 tolerance를 문서화합니다. 도구는 좁고, read와 write를 분리하고, 인수를 검증하고, 고영향 액션은 확인 및 감사가 가능해야 합니다. 브라우저와 서버 자격 증명은 분리하고, scope는 제한하고, 환경도 분리합니다. 팀은 의사결정 체인을 볼 수 있고 장소 선택을 호스트 결과와 연결할 수 있어야 합니다. 사용할 수 없는 데이터, 빈 후보 집합, degraded mode를 명시하고, 핵심 작업은 사실을 지어내지 않고 fail closed해야 합니다. **Kaleidr Enterprise 살펴보기**에서 이미 운영 중인 제품 스택 옆에 추가할 수 있는 spatial intelligence API, ranking, Analytics, SDK surface를 확인할 수 있습니다. 구현 전에는 **Kaleidr 개발자 문서 읽기**에서 Chat, Editor, Tile, Viewer, key, scope의 현재 contract를 확인하세요.
자주 묻는 질문
엔터프라이즈 Spatial AI 아키텍처란 무엇인가요?
엔터프라이즈 Spatial AI 아키텍처는 언어 모델, 지도, 지리 서비스, 비즈니스 데이터, 권한, 도구, 액션, 분석을 연결하고 각 책임을 실제로 그 규칙을 집행할 수 있는 계층에 두는 시스템 설계입니다.
언어 모델이 비즈니스 데이터베이스에 직접 접근해야 하나요?
일반적으로 제한 없는 인터페이스로 접근해서는 안 됩니다. 현재 사용자를 승인하고, 작업에 필요한 최소 레코드만 검색하고, 필드를 구조화된 상태로 유지하고, 좁은 도구를 노출하세요. 개방형 데이터베이스 접근은 모델을 권한 엔진으로 만듭니다.
언어 모델은 무엇을 담당해야 하나요?
모델은 자연어 의도, 승인된 기능 사이의 오케스트레이션, 근거가 확인된 결과의 설명에 적합합니다. 권한 부여, 트랜잭션, 비즈니스 사실, 지리 계산은 해당 역할을 위해 설계된 시스템에 둡니다.
플랫폼 인증과 사용자 권한 부여의 차이는 무엇인가요?
플랫폼 인증은 애플리케이션이 플랫폼 기능을 사용할 수 있음을 확인합니다. 사용자 권한 부여는 어떤 사람이나 테넌트가 레코드에 접근하거나 비즈니스 액션을 실행할 수 있는지 결정합니다. 한 검증이 다른 검증을 대체하지 않습니다.
Spatial AI에 retrieval-augmented generation을 사용해야 하나요?
retrieval은 관련 문서나 레코드를 제공할 수 있습니다. 그러나 retrieval만으로 authority가 생기지는 않습니다. 재고, 가용성, 가격, 권한, 서비스 영역 포함 여부는 계속 system of record와 결정론적 규칙에 연결해야 합니다.
Spatial AI 도구는 어떻게 보호해야 하나요?
좁은 함수, 최소 권한, 사용자 컨텍스트의 권한 부여, 인수 검증, rate limit, 모니터링, 고영향 액션에 대한 독립 승인 방식을 사용하세요. 모델이나 system prompt를 권한 부여 메커니즘으로 취급해서는 안 됩니다.
Spatial AI 액션에는 사람의 승인이 필요한가요?
승인은 영향도에 따라 정합니다. 장소 표시 같은 저위험 지도 액션은 자동 실행할 수 있습니다. 구매, 예약, 배차, 관리 쓰기, 권한 변경은 명시적 확인 또는 별도 승인이 필요할 수 있습니다.
지도 어시스턴트는 현재 지도를 어떻게 사용해야 하나요?
viewport bounds, 선택된 place ID, 활성 filter, 보이는 result ID, route ID, 작업에 필요한 정밀도의 위치처럼 구조화된 상태를 전달하세요. 구조화된 상태가 있는데 screenshot에서 애플리케이션 상태를 추론하게 해서는 안 됩니다.
Spatial AI는 기존 지도와 함께 사용할 수 있나요?
네. Spatial AI 계층은 호스트가 이미 운영하는 지도와 애플리케이션에 연결할 수 있습니다. Kaleidr의 현재 Chat 문서는 호스트가 운영하는 Mapbox, MapLibre, Google Maps 인스턴스에 conversational Spatial AI를 연결하는 방법을 설명합니다.
확장 전에 팀은 아키텍처를 어떻게 평가해야 하나요?
조립된 워크플로 전체를 평가하세요. 의도, 권한 부여, grounding, 지리 계산, 적격성, 랭킹, 설명, 도구, 액션, 장애 처리, 비즈니스 결과를 포함합니다. 일반적인 언어 모델 benchmark는 이 테스트를 대체하지 않습니다.
참고문헌
- Kaleidr. Grounded Spatial AI for Business Data. https://kaleidr.com/blog/grounded-spatial-ai-business-data
- Kaleidr. Map API Authentication. https://kaleidr.com/blog/map-api-authentication
- Kaleidr. Get an API Key. Publishable browser keys and server keys. Accessed September 30, 2026. https://docs.kaleidr.com/get-an-api-key
- Kaleidr. Introduction. Chat, Editor, Tile, and Viewer in one SDK. Accessed September 30, 2026. https://docs.kaleidr.com/
- OWASP Gen AI Security Project. LLM06:2025 Excessive Agency. Accessed September 30, 2026. https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
- OWASP Gen AI Security Project. LLM07:2025 System Prompt Leakage. Accessed September 30, 2026. https://genai.owasp.org/llmrisk/llm072025-system-prompt-leakage/
- Kaleidr. How to Build a Map-Aware AI Assistant. https://kaleidr.com/blog/how-to-build-a-map-aware-ai-assistant
- National Institute of Standards and Technology. AI Risk Management Framework. Voluntary framework for trustworthiness in design, development, use, and evaluation. Released January 26, 2023. Page states that AI RMF 1.0 is being revised. Accessed September 30, 2026. https://www.nist.gov/itl/ai-risk-management-framework
- National Institute of Standards and Technology. AI RMF Core. Measure 2.1: test sets, metrics, and details about the tools used during TEVV are documented. Accessed September 30, 2026. https://airc.nist.gov/airmf-resources/airmf/5-sec-core/
- Kaleidr. Map Engagement and Location Analytics. Accessed September 30, 2026. https://kaleidr.com/analytics
- Kaleidr. Location Intelligence APIs and Map SDK. Accessed September 30, 2026. https://kaleidr.com/enterprise
- Kaleidr. Chat. Attach AI to a host-run Mapbox, MapLibre, or Google Maps instance. Accessed September 30, 2026. https://docs.kaleidr.com/chat
- National Institute of Standards and Technology. The TEVV-Athlon Framework for Evaluating AI Systems. NIST AI 200-2, initial public draft. Announced August 7, 2026; comments through October 6, 2026. https://www.nist.gov/artificial-intelligence/ai-research/tevv-athlon-framework-evaluating-ai-systems
- Kaleidr. Spatial AI Accuracy Evaluation. https://kaleidr.com/blog/spatial-ai-accuracy-evaluation
- Kaleidr. An Enterprise Spatial AI Pilot Before Scaling. https://kaleidr.com/blog/enterprise-spatial-ai-pilot-before-scaling
@misc{kaleidr_grounded_architecture_2026,
  title  = {Grounded Spatial AI for Business Data},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/grounded-spatial-ai-business-data}
}

@misc{kaleidr_map_api_auth_2026,
  title  = {Map API Authentication},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/map-api-authentication}
}

@misc{kaleidr_get_api_key_2026,
  title  = {Get an API Key},
  author = {{Kaleidr}},
  year   = {2026},
  note   = {Accessed September 30, 2026},
  url    = {https://docs.kaleidr.com/get-an-api-key}
}

@misc{kaleidr_docs_intro_2026,
  title  = {Introduction},
  author = {{Kaleidr}},
  year   = {2026},
  note   = {Accessed September 30, 2026. Chat, Editor, Tile, and Viewer},
  url    = {https://docs.kaleidr.com/}
}

@misc{owasp_llm06_2025,
  title  = {LLM06:2025 Excessive Agency},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  note   = {Accessed September 30, 2026},
  url    = {https://genai.owasp.org/llmrisk/llm062025-excessive-agency/}
}

@misc{owasp_llm07_2025,
  title  = {LLM07:2025 System Prompt Leakage},
  author = {{OWASP Gen AI Security Project}},
  year   = {2025},
  note   = {Accessed September 30, 2026},
  url    = {https://genai.owasp.org/llmrisk/llm072025-system-prompt-leakage/}
}

@misc{kaleidr_map_aware_2026,
  title  = {How to Build a Map-Aware AI Assistant},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/how-to-build-a-map-aware-ai-assistant}
}

@misc{nist_ai_rmf_2023,
  title  = {AI Risk Management Framework},
  author = {{National Institute of Standards and Technology}},
  year   = {2023},
  note   = {Released January 26, 2023. Accessed September 30, 2026. Page states AI RMF 1.0 is being revised},
  url    = {https://www.nist.gov/itl/ai-risk-management-framework}
}

@misc{nist_ai_rmf_core_2023,
  title  = {AI RMF Core},
  author = {{National Institute of Standards and Technology}},
  year   = {2023},
  note   = {Measure 2.1. Accessed September 30, 2026},
  url    = {https://airc.nist.gov/airmf-resources/airmf/5-sec-core/}
}

@misc{kaleidr_analytics_architecture_2026,
  title  = {Map Engagement and Location Analytics},
  author = {{Kaleidr}},
  year   = {2026},
  note   = {Accessed September 30, 2026},
  url    = {https://kaleidr.com/analytics}
}

@misc{kaleidr_enterprise_architecture_2026,
  title  = {Location Intelligence APIs and Map SDK},
  author = {{Kaleidr}},
  year   = {2026},
  note   = {Accessed September 30, 2026},
  url    = {https://kaleidr.com/enterprise}
}

@misc{kaleidr_chat_docs_2026,
  title  = {Chat},
  author = {{Kaleidr}},
  year   = {2026},
  note   = {Accessed September 30, 2026},
  url    = {https://docs.kaleidr.com/chat}
}

@techreport{nist_ai_200_2_2026,
  title       = {The TEVV-Athlon Framework for Evaluating AI Systems},
  author      = {{National Institute of Standards and Technology}},
  institution = {National Institute of Standards and Technology},
  number      = {NIST AI 200-2},
  year        = {2026},
  note        = {Initial public draft, announced August 7, 2026},
  url         = {https://www.nist.gov/artificial-intelligence/ai-research/tevv-athlon-framework-evaluating-ai-systems}
}