
La gouvernance des données de localisation décide quels faits géographiques un produit de Spatial AI peut collecter, avec quelle précision et dans quel but, qui peut les voir, combien de temps chaque copie subsiste et quel chemin d'analytique ou de modèle peut les recevoir. Une invite du navigateur répond seulement à la question de savoir si une origine peut lire la position de l'appareil. La conception opérationnelle couvre toutes les copies qui suivent.
Les sections ci-dessous classent les faits de localisation, fixent un niveau minimal de précision pour chaque tâche et séparent une invite du navigateur de l'usage ultérieur. Inventaire, traçabilité et contrôle d'accès interviennent avant qu'un modèle ne voie un enregistrement privé. Conservation, suppression et analytique reçoivent ensuite leurs propres règles. Kaleidr se place à côté des systèmes hôtes qui possèdent déjà l'identité, les politiques et les transactions.
Principes essentiels de la gouvernance des données de localisation
- Partir de la tâche : Nommez la raison d'existence d'un champ de localisation avant de choisir une coordonnée, un lieu ou une région.
- Classer avant de copier : Les lieux publics, les enregistrements métier privés, la position de l'appareil, les déplacements et les inférences ne suivent pas une règle unique.
- Conserver la précision minimale qui suffit : L'analytique peut rester grossière lorsque les opérations en direct ont besoin d'un lieu ou d'une adresse.
- Autoriser avant de récupérer : Un identifiant de plateforme n'est pas une permission d'utilisateur final, et masquer des lignes après qu'un modèle les a vues est trop tard.
- Traiter la suppression comme une propagation : Caches, index, exports, télémétrie et fournisseurs ont besoin d'un chemin, tandis que les sauvegardes suivent leur propre conservation.
Qu'est-ce que la gouvernance des données de localisation ?
La gouvernance des données de localisation est l'ensemble des contrôles qui décident pourquoi un fait géographique a été collecté, quelle précision il doit avoir, qui peut l'utiliser, quel système peut en recevoir une copie et quand cette copie prend fin. Le fait peut être un magasin sélectionné, une adresse saisie, une coordonnée d'appareil, un itinéraire, une zone de service ou une inférence telle qu'un marché de résidence probable. La gouvernance s'applique au champ et à la finalité, pas à la carte considérée comme un bloc unique. Une épingle de fond de carte et un point de départ privé d'un client peuvent partager le même écran tout en suivant des règles différentes.
Le schéma de couverture organise ces contrôles autour d'un même workflow cartographique : finalité, classification, précision, permission, autorisation, traçabilité, frontière AI, conservation, analytique, suppression, réponse aux incidents et révision. Considérez l'encadré de ce schéma comme une illustration. L'identifiant de lieu d'exemple, la ligne de précision à 50 mètres et la réduction du temps de trajet sont des libellés d'exemple, pas un résultat mesuré de Kaleidr. Un programme utile peut expliquer pourquoi la localisation était autorisée à se trouver là, pas seulement ce que la carte a répondu.
Comment la confidentialité, la sécurité et la gouvernance de l'AI restent-elles distinctes ?
Confidentialité, sécurité, gestion des données et gouvernance de l'AI se rencontrent sur l'enregistrement de localisation, et aucune ne remplace les autres. La confidentialité s'intéresse au risque pour les personnes et à l'usage approprié. La sécurité demande qui peut atteindre l'enregistrement et s'il reste intact. La gestion des données traite de l'identité, de la qualité, de la traçabilité et du cycle de vie. La gouvernance de l'AI détermine quels modèles, outils et fournisseurs peuvent voir un contexte minimisé, et comment cet usage est évalué. Une base de données verrouillée peut encore avoir une précision inadaptée à la tâche, et un avis de confidentialité peut encore laisser un fournisseur de modèles conserver une copie que personne n'a inventoriée.
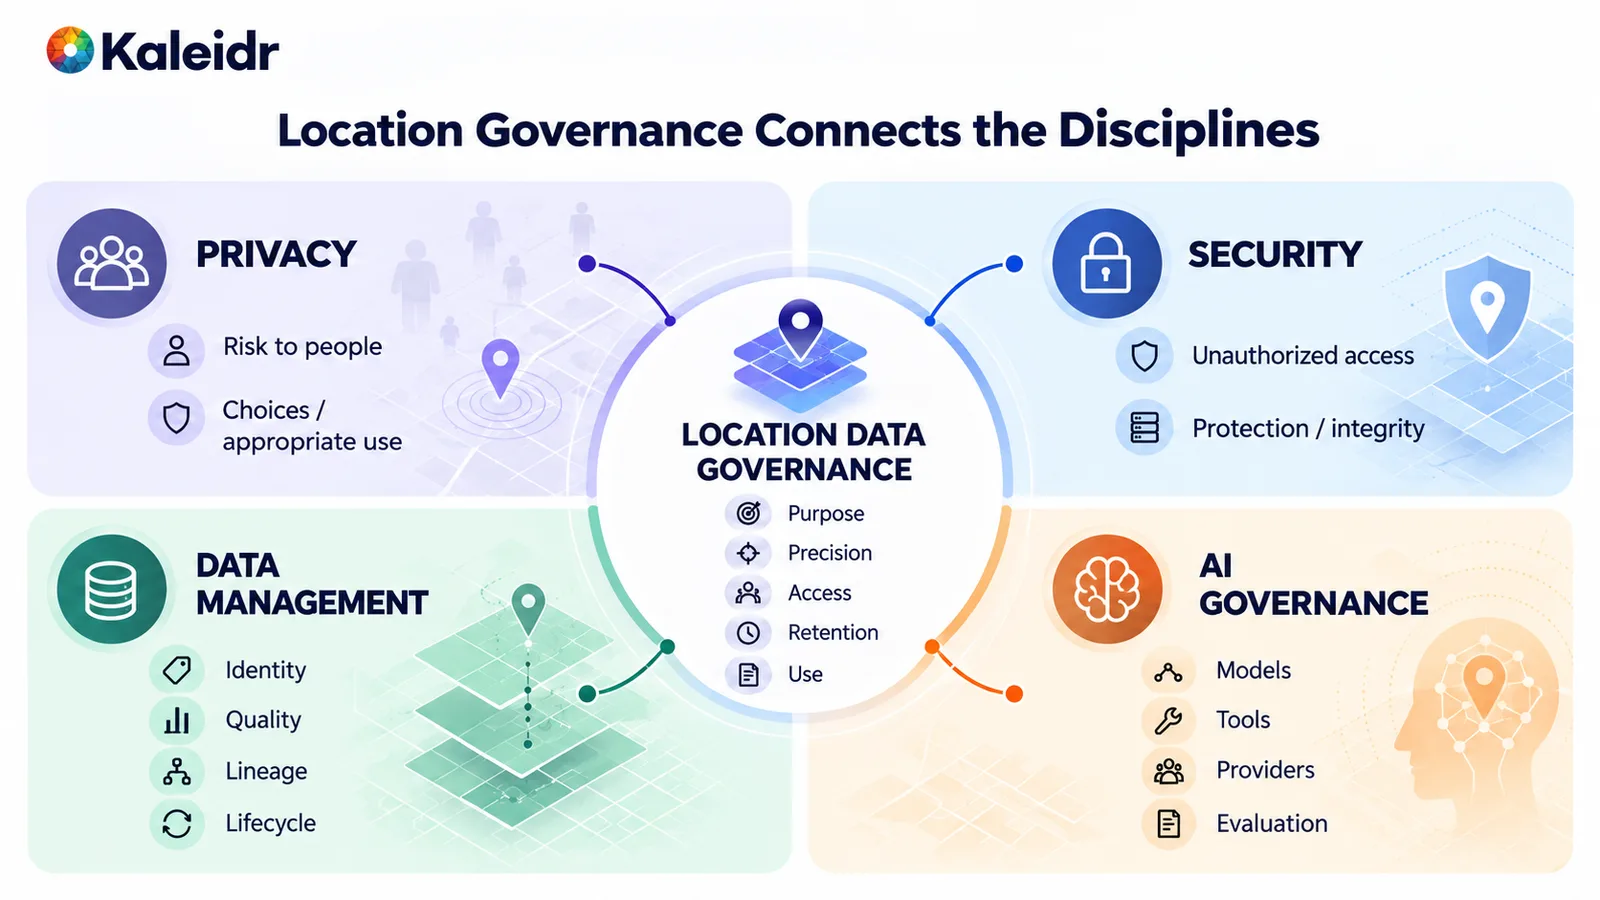
Le schéma place les enregistrements de localisation entre confidentialité, sécurité, gestion des données et gouvernance de l'AI. La confidentialité couvre le risque pour les personnes et l'usage approprié. La sécurité couvre l'accès non autorisé et l'intégrité. La gestion des données couvre identité, qualité, traçabilité et cycle de vie, tandis que la gouvernance de l'AI couvre modèles, outils, fournisseurs et évaluation.
Le NIST décrit l'AI Risk Management Framework comme destiné à un usage volontaire afin d'améliorer la capacité à intégrer des considérations de fiabilité dans la conception, le développement, l'utilisation et l'évaluation de produits, services et systèmes d'AI. La même page indique que le cadre a été publié le 26 janvier 2023 (NIST, 2023). Ce cadre n'est pas une loi sur les données de localisation et ne choisit ni une précision ni une durée de conservation pour un produit cartographique. Utilisez-le comme rappel que l'usage des modèles, les fournisseurs et l'évaluation doivent entrer dans la même revue que la collecte. Les règles géographiques doivent toujours être écrites pour le produit.
Quels faits de localisation ont besoin d'une classe ?
Classez la localisation avant de décider qui peut la voir. Un lieu public comme un magasin, un aéroport ou un parc n'est pas le même enregistrement qu'un site d'entreprise privé, un entrepôt ou une installation restreinte. Un lieu fourni par l'utilisateur, saisi ou sélectionné, n'est pas le même enregistrement qu'une coordonnée d'appareil provenant du navigateur ou d'un téléphone. Un déplacement, comme un itinéraire ou un point de départ répété, peut révéler un schéma même si chaque point paraît ordinaire. Une localisation inférée, comme un marché de résidence probable, est une affirmation dérivée. Un état opérationnel, comme un véhicule, un incident ou un stock par lieu, est un fait métier lié à la géographie.
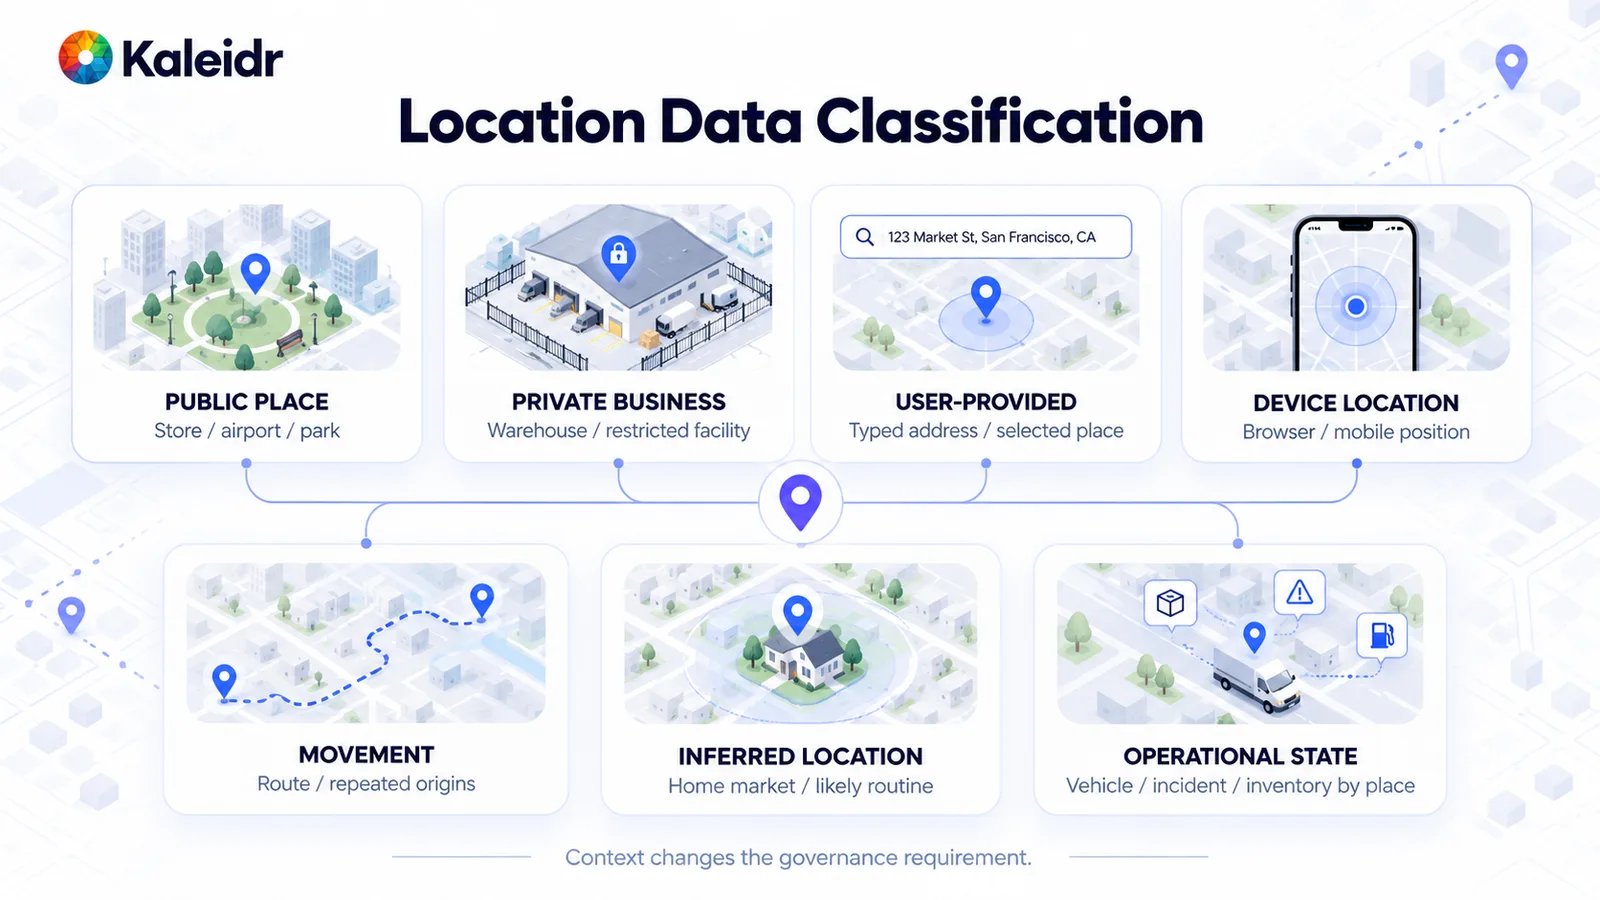
Les sept classes sont lieu public, entreprise privée, lieu fourni par l'utilisateur, position de l'appareil, déplacement, localisation inférée et état opérationnel. Un parc et un entrepôt ne portent pas les mêmes contrôles. Une adresse saisie et une coordonnée d'appareil non plus. Le contexte change l'exigence, et l'adresse d'exemple sur la figure est une illustration.
Une carte peut contenir plusieurs classes à la fois. Un localisateur de magasins peut afficher dans la même réponse une succursale publique, le point de départ choisi par l'utilisateur et un indicateur privé de stock. La gouvernance doit nommer chaque champ, pas appliquer une seule étiquette à tout l'écran. Les combinaisons augmentent la sensibilité : une coordonnée précise plus une heure plus un compte peuvent décrire une visite qu'aucun de ces champs ne décrit seul. N'attribuez pas une étiquette juridique universelle telle que personnelle ou non personnelle à partir du seul nom de la classe. La juridiction, le contrat et la finalité déterminent encore cette question, et ce guide est un cadre opérationnel plutôt qu'un avis juridique.
Quelle précision chaque tâche doit-elle utiliser ?
Utilisez la représentation la moins précise qui permet encore d'accomplir la tâche déclarée. Une région, une ville ou une zone postale peuvent suffire à une vue de marché. Un quartier ou une zone de service peuvent suffire à la sélection de magasins et à la comparaison d'itinéraires. Un identifiant de lieu, une adresse ou une coordonnée exacte appartiennent aux opérations en direct, à l'exécution ou à une expérience sur site qui échoue sans ce niveau de détail. La météo, une campagne au niveau d'une ville ou un graphique de demande régional ont rarement besoin d'un toit exact. Une intervention d'urgence ou une remise en bordure de trottoir peuvent en avoir besoin. La précision est un contrôle, pas un trophée récompensant le capteur le plus précis disponible.
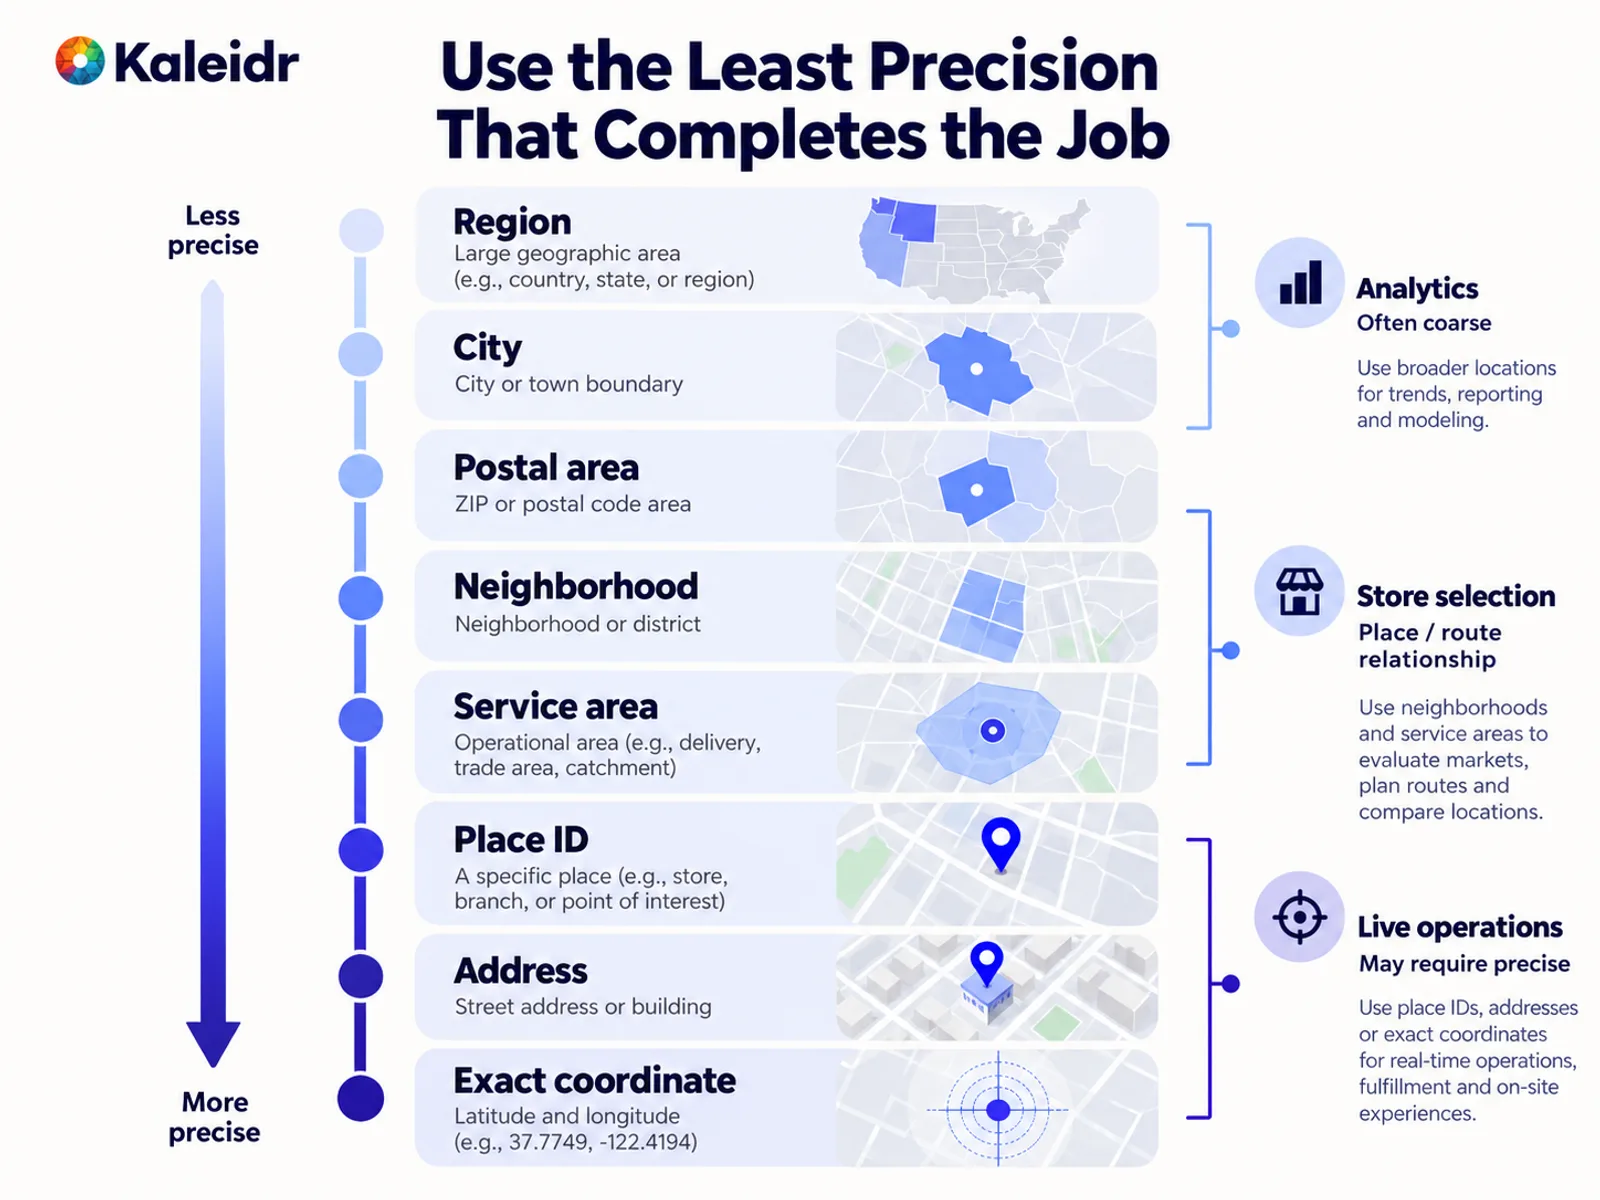
L'échelle va de la région et de la ville vers le lieu, l'adresse et la coordonnée exacte. L'analytique peut souvent rester grossière. La sélection de magasins peut utiliser un quartier ou une zone de service. Les opérations en direct peuvent avoir besoin d'un identifiant de lieu, d'une adresse ou d'une coordonnée, et la latitude d'exemple de la figure n'est pas un résultat Kaleidr.
Une adresse saisie, un magasin sélectionné ou un bien actif peuvent accomplir de nombreuses tâches sans lire l'appareil du tout. Conservez un identifiant canonique de lieu ou d'actif à côté de toute coordonnée afin qu'une correction ultérieure ne dépende pas de la correspondance brute de latitude et longitude. Les niveaux de l'échelle ne sont pas des catégories universelles de sensibilité. Une ville peut être sensible dans un contexte, et une coordonnée précise peut être appropriée dans un autre lorsque la finalité, le public et la conservation sont explicites. Réduisez la précision qui ajoute du risque sans changer la décision.
Une invite du navigateur gouverne-t-elle tous les usages ultérieurs ?
Une invite de géolocalisation du navigateur répond à une question étroite : cette origine peut-elle recevoir la position de l'appareil ? La recommandation W3C Geolocation du 24 mars 2026 qualifie la géolocalisation de fonctionnalité puissante nécessitant une permission expresse avant que toute donnée de localisation ne soit partagée avec une application web (W3C, 2026). La recommandation indique également que les destinataires devraient demander des informations de position uniquement lorsque cela est nécessaire et ne les utiliser que pour la tâche pour laquelle elles ont été fournies. Ils devraient les supprimer une fois la tâche terminée, sauf si l'utilisateur autorise expressément leur conservation, et doivent protéger les informations de localisation stockées contre les accès non autorisés. Si ces informations sont conservées, les utilisateurs doivent pouvoir les mettre à jour et les supprimer, et les destinataires doivent s'abstenir de les retransmettre sans permission expresse de l'utilisateur.
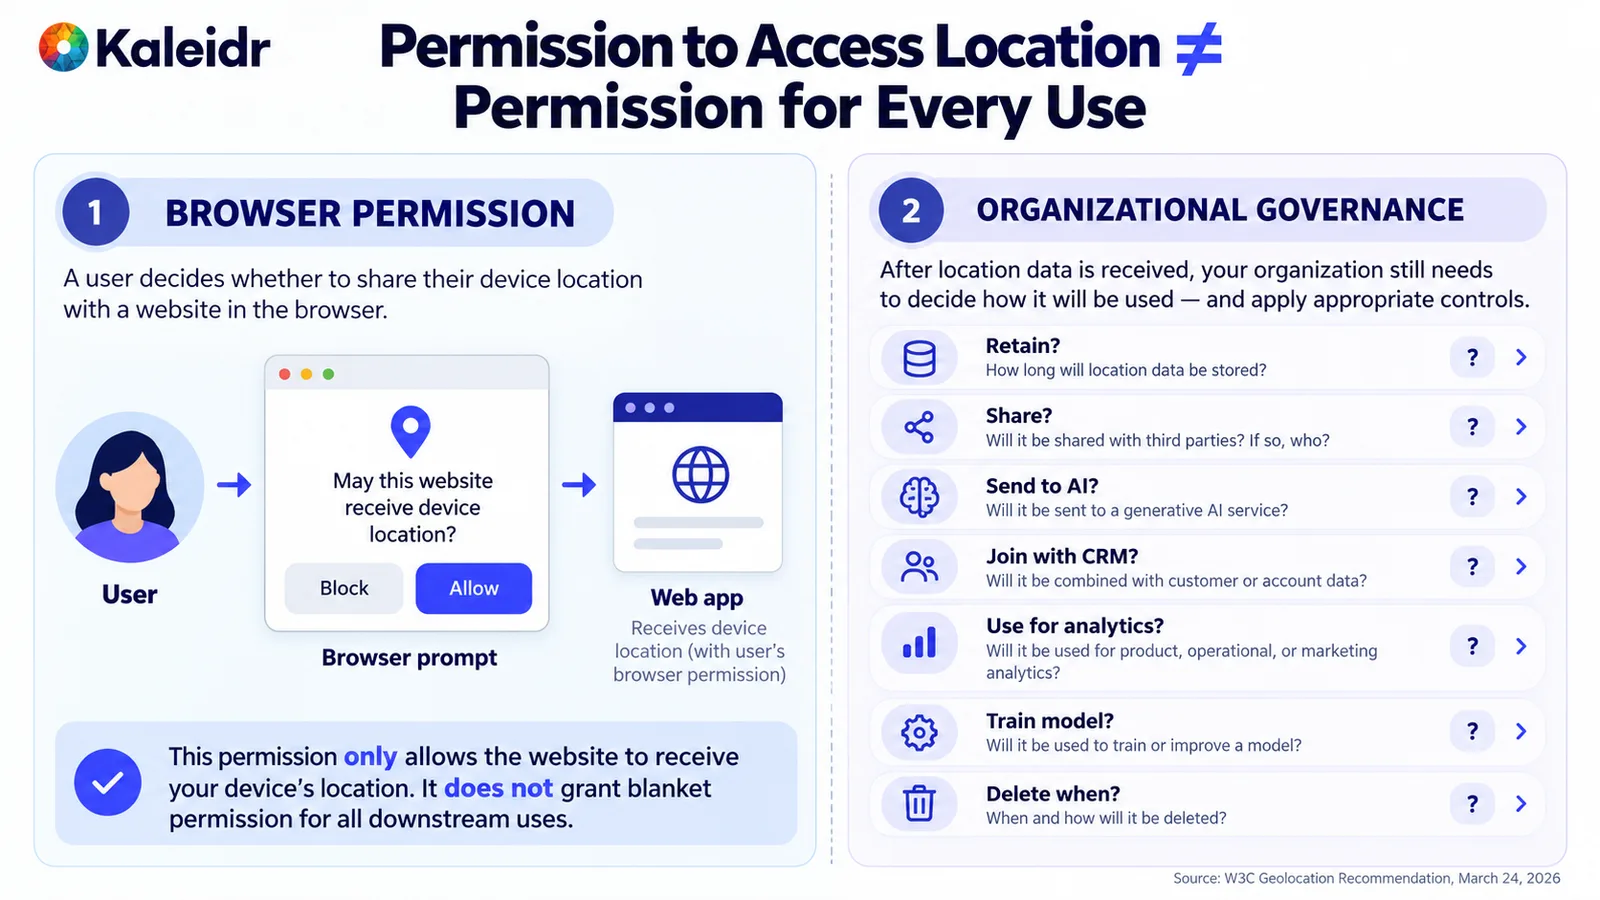
Le côté gauche est une invite du navigateur qui permet à une origine de recevoir la position de l'appareil. Le côté droit énumère des choix ultérieurs concernant la conservation, le partage, l'usage du modèle, les jointures CRM, l'analytique, l'entraînement et la suppression. La permission du navigateur ne répond pas à ces choix. La ligne source cite la recommandation W3C Geolocation du 24 mars 2026.
Ces signaux de plateforme ne décident pas si l'organisation peut conserver la coordonnée pendant un an, la joindre à un enregistrement CRM, l'envoyer à un fournisseur de modèles, l'utiliser pour la publicité, permettre à un autre employé de l'ouvrir ou entraîner un modèle dessus. Chacun de ces choix a besoin d'une finalité produit, d'un contrat et des règles applicables à ce déploiement. Traitez l'invite comme une porte technique. L'inventaire, le calendrier de conservation et la liste des fournisseurs doivent toujours nommer les copies qui existent après que l'utilisateur a appuyé sur Autoriser.
Quand une localisation précise exige-t-elle une prudence supplémentaire ?
La localisation précise devient plus sensible lorsqu'elle révèle des déplacements ou des visites liés à l'activité personnelle. Le 4 mai 2026, la Federal Trade Commission a déclaré qu'elle interdirait au courtier de données Kochava et à sa filiale de vendre, partager ou divulguer des données de localisation sensibles sans le consentement affirmatif exprès des consommateurs, afin de régler des allégations selon lesquelles les sociétés vendaient des données de localisation provenant de centaines de millions d'appareils mobiles pouvant servir à retracer les déplacements de personnes (FTC, 2026). Cette action concerne un cas de courtier de données. Il ne faut pas la lire comme une règle universelle pour tout produit first-party qui centre une carte sur un magasin choisi par le client.
Cette prudence doit néanmoins faire partie de la revue de conception. Demandez si le workflow a besoin d'une coordonnée, d'un identifiant de lieu ou seulement d'un temps de trajet que l'hôte a déjà calculé. Demandez si un tiers peut conserver le transfert, l'utiliser pour un autre objectif ou refuser une suppression ultérieure. Une valeur dérivée, comme des minutes de trajet ou un détour d'itinéraire, peut soutenir une explication sans envoyer le point de départ exact du client. La substitution est un contrôle. Une phrase de politique disant « soyez prudent » n'est pas un contrôle tant que la charge utile ne change pas.
Que doit enregistrer un inventaire de localisation ?
Un inventaire nomme chaque champ de localisation que le produit détient réellement, pas les champs qu'un diaporama espérait collecter. Pour chaque champ, enregistrez la classe, la finalité, le système source, l'identifiant canonique, la précision nécessaire, les copies existantes et le responsable qui peut modifier la règle. Les copies comprennent le stockage principal, un cache, un index de recherche, un export, un prompt, un embedding, une table analytique et un journal fournisseur. Un champ sans finalité est candidat à la suppression. Un champ avec deux finalités doit les avoir toutes les deux écrites, car un contrôle antifraude et un agrégat marketing ne sont pas une seule décision.
Réexaminez l'inventaire lorsque le produit change, pas seulement lorsqu'un document de politique est republié. Un nouvel outil de modèle, un nouveau graphique analytique ou un nouveau connecteur peuvent créer une copie que la revue précédente n'avait jamais vue. Les prompts et embeddings sont des copies du contexte de localisation même si personne ne les appelle une base de données. La frontière d'intégration compte ici aussi. Le guide d'intégration des données laisse chaque fait opérationnel dans le système qui le possède, et une jointure spatiale de tous les enregistrements privés constitue déjà une divulgation même si la réponse masque certaines lignes (Kaleidr, 2026). Inventoriez la jointure, pas seulement la table qui ressemblait à la source.
Une équipe peut-elle tracer une localisation de la source jusqu'à l'analytique ?
Un enregistrement gouverné doit être traçable depuis l'entrée jusqu'à la carte et l'agrégat. Le chemin commence par une source de confiance, comme une adresse saisie, une coordonnée d'appareil ou un référentiel métier. La normalisation résout ces entrées en un identifiant canonique de lieu ou d'actif et supprime les doublons. Une transformation spatiale produit ensuite la représentation requise par la tâche, comme un géocodage, un itinéraire ou une région. Ce n'est qu'après cette étape qu'un contexte minimisé, contenant des champs dérivés plutôt que l'origine brute, devrait atteindre un modèle. Le résultat cartographique et l'extrait analytique viennent en dernier, et l'extrait analytique doit porter la géographie plus grossière réellement nécessaire au graphique.
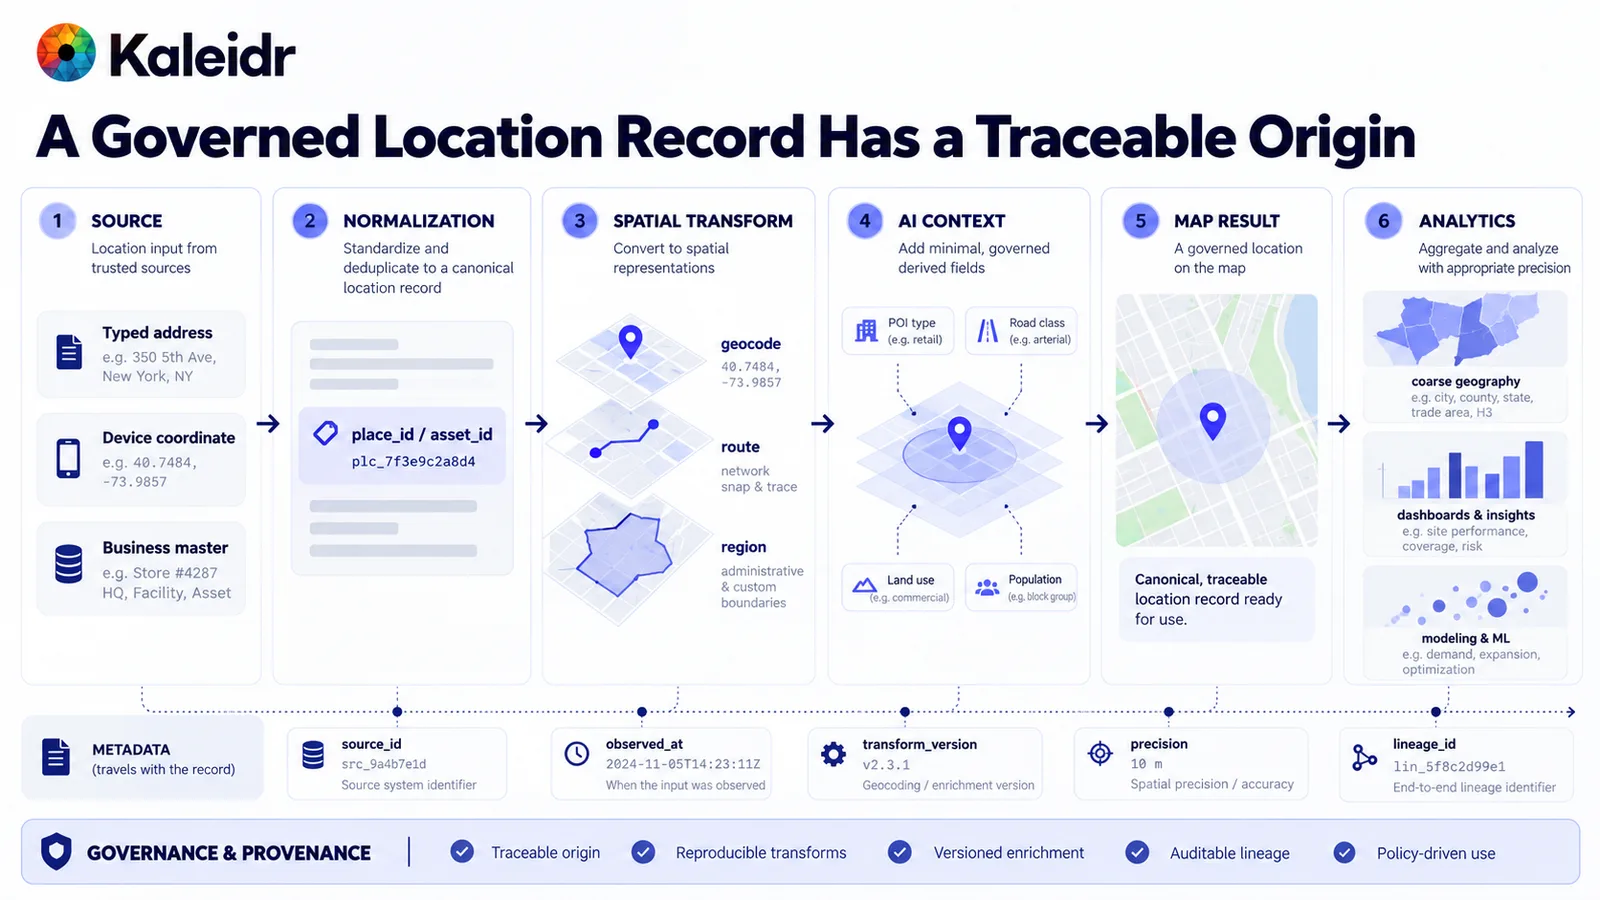
Le chemin part d'une adresse saisie, d'une coordonnée d'appareil ou d'un référentiel métier vers un identifiant canonique de lieu ou d'actif. Les transformations spatiales produisent ensuite un géocodage, un itinéraire ou une région avant qu'un contexte minimisé n'atteigne la carte et l'analytique. Les identifiants, coordonnées et libellés de précision d'exemple sont illustratifs. Un enregistrement de production doit conserver la source, l'heure d'observation, la version de transformation, la précision et un identifiant de traçabilité.
Conservez les métadonnées avec l'enregistrement : un identifiant de source, une heure d'observation, une version de transformation, la précision utilisée et un identifiant de traçabilité. Une correction ultérieure peut alors retrouver chaque copie dérivée qui dépend encore de l'ancienne coordonnée. Inconnu est un état différent de faux. L'absence d'heure d'observation ne prouve pas que le lieu est à jour. Des transformations reproductibles et un enrichissement versionné rendent une explication possible. Une coordonnée qui apparaît dans l'analytique sans ligne de source est un enregistrement que l'équipe ne peut plus défendre.
Pourquoi le contrôle d'accès doit-il précéder le contexte AI ?
Résolvez l'utilisateur, le tenant, le rôle, les objets et les champs avant qu'un enregistrement spatial privé n'atteigne un calcul ou un modèle. Le bon chemin filtre d'abord les localisations autorisées et n'exécute le travail spatial que sur cet ensemble. Le chemin bloqué envoie un jeu de données privé complet et tente de masquer ce que l'utilisateur ne devrait pas voir après que le modèle l'a déjà reçu. Masquer n'est pas autoriser. Les recommandations sur les localisations privées pour les cartes AI écrivent le même ordre : authentifier, autoriser, puis récupérer une tranche minimisée, et ne pas téléverser une base de données interne sans restriction (Kaleidr, 2026).
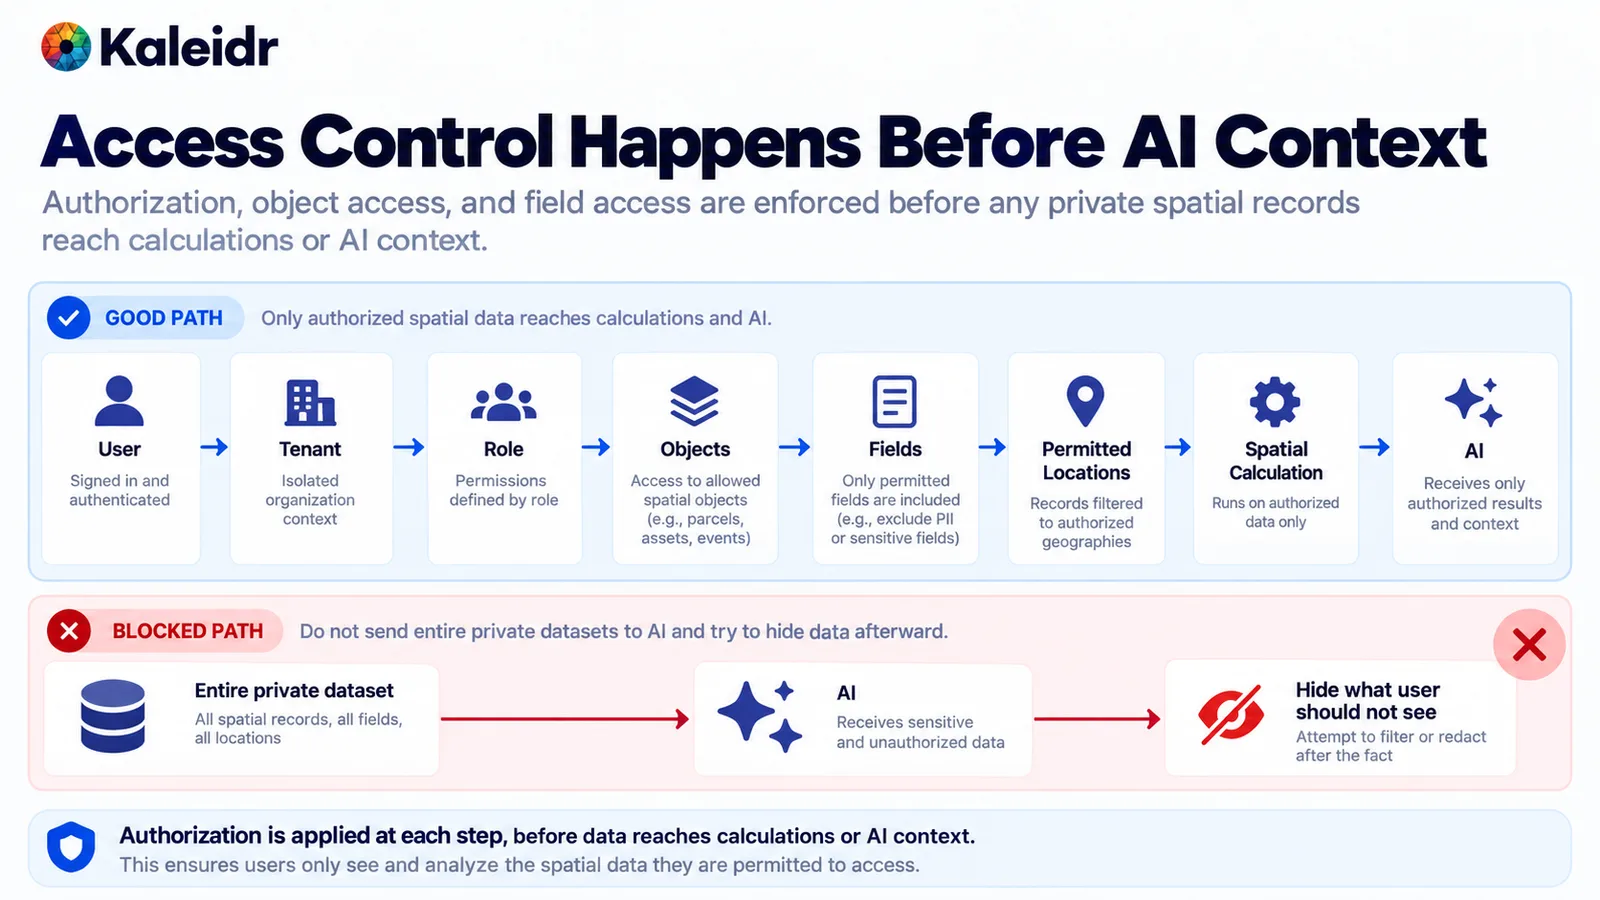
Le bon chemin vérifie utilisateur, tenant, rôle, objets et champs avant qu'une localisation privée n'atteigne un calcul ou un modèle. Le chemin bloqué envoie tout un jeu de données privé puis tente de masquer des lignes après coup. Cet ordre constitue le mode d'échec. L'autorisation doit précéder la récupération, pas intervenir après que le modèle a déjà vu les lignes.
Un identifiant de plateforme identifie l'intégration. Une permission d'utilisateur final identifie quel tenant, quel objet et quel champ cette personne peut utiliser. Ce sont des vérifications différentes, et une clé d'organisation valide ne donne pas au client A le droit de lire les magasins, actifs ou origines du client B. Les caches et magasins de récupération ont besoin de la même frontière de tenant que la requête principale. Testez volontairement l'échec inter-tenant. Une carte qui semble correcte pour un utilisateur connecté peut toujours divulguer les enregistrements du voisin au travers d'une clé de cache partagée.
Combien de temps chaque copie de localisation doit-elle durer ?
La conservation suit la finalité. Un seul nombre global de jours ne convient pas à la fois à un point de départ utilisé uniquement pour une requête, un lieu enregistré sur un compte, un historique de véhicule ou d'incident et un extrait analytique au niveau marché. Une coordonnée utilisée uniquement pour la requête peut disparaître quand la requête se termine. Un lieu lié à un compte peut durer tant que la fonctionnalité ou le compte est actif. L'état opérationnel peut conserver une valeur actuelle ainsi qu'un historique gouverné après la clôture de l'événement, pour la sécurité, le support ou un enregistrement contractuel. L'analytique peut conserver une précision réduite, agrégée ou désidentifiée selon la politique analytique, plus longtemps que la coordonnée en direct.
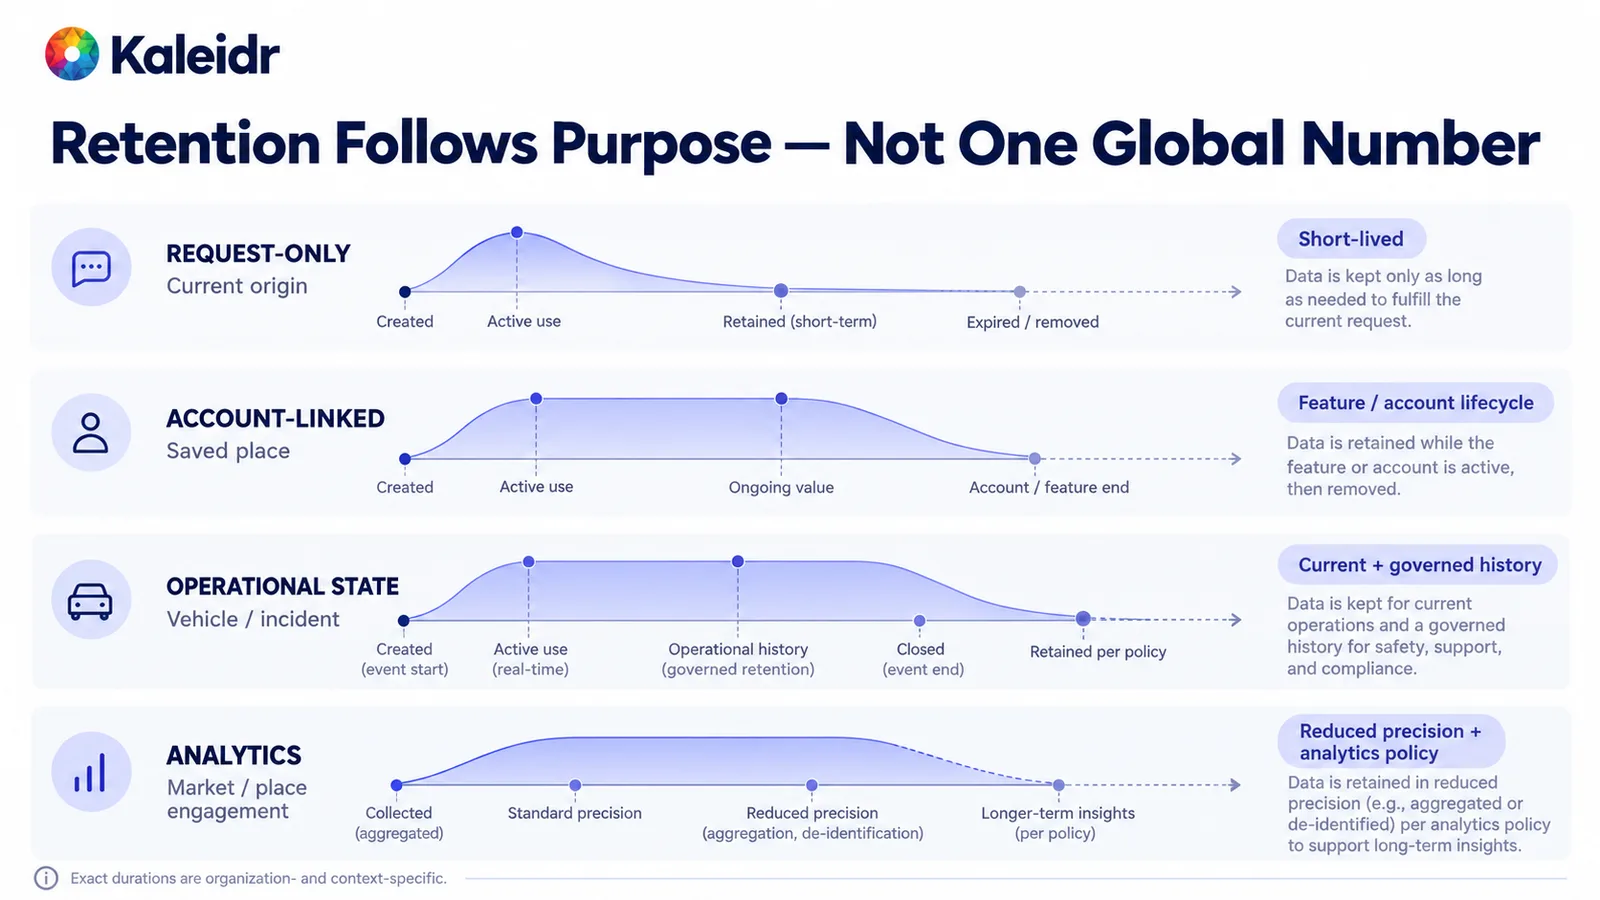
La conservation suit la tâche, pas un nombre global. Un point de départ utilisé uniquement pour une requête peut expirer à la fin de celle-ci. Un lieu lié à un compte peut durer avec la fonctionnalité, et un état opérationnel peut conserver un historique gouverné après la clôture de l'événement. L'analytique peut conserver plus longtemps une géographie plus grossière, tandis que les durées exactes restent propres à l'organisation.
Séparez la localisation dont le produit a besoin à l'instant de celle que l'analytique conserve. Une remise en direct peut nécessiter une adresse. Un tableau de bord de portée, sessions et engagement avec les lieux n'a souvent besoin que d'un marché, d'une ville ou d'une zone de chalandise. Écrivez cette séparation pour qu'un graphique ne conserve pas silencieusement le toit exact que le produit n'a utilisé qu'une fois. Les durées exactes sont propres à l'organisation et au contexte. La figure montre la forme de quatre cycles de vie, pas un calendrier de conservation qu'une équipe peut coller dans une politique.
Que doit-il se passer lorsqu'un enregistrement de localisation est supprimé ?
La suppression est un workflow de propagation. Une demande de suppression ou de révocation d'un enregistrement doit atteindre le stockage principal, les caches mémoire et edge, les index de recherche et les magasins vectoriels qui détiennent des embeddings. Les tables analytiques, les exports et les systèmes fournisseurs ont besoin de leur propre traitement, qui peut être une suppression, une expiration gouvernée ou un détachement documenté de l'identifiant. Les magasins d'observabilité ont besoin de la même revue. Privilégiez les identifiants, versions, comptages et codes de raison dans la télémétrie, et gardez hors de ce stockage les secrets, les enregistrements privés bruts et les coordonnées précises inutiles (Kaleidr, 2026).
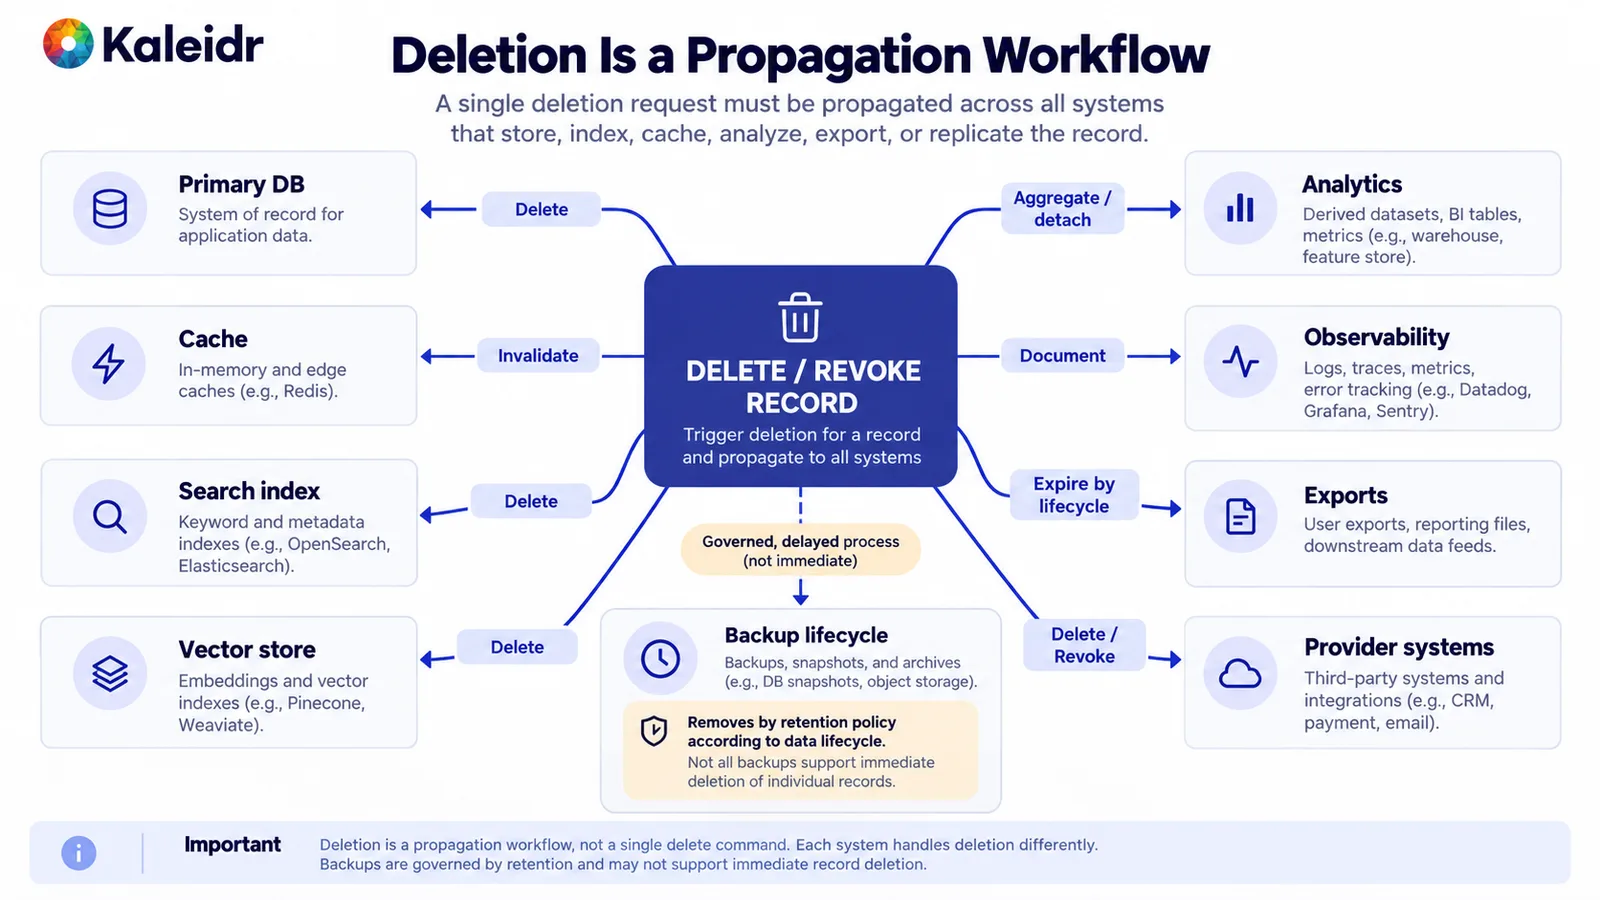
Une suppression ou révocation doit atteindre le stockage principal, les caches, les index de recherche et les magasins vectoriels. L'analytique, l'observabilité, les exports et les systèmes fournisseurs ont besoin de leur propre traitement, qui peut être une suppression, une expiration ou un détachement documenté. Les sauvegardes suivent leur politique de conservation et peuvent ne pas supprimer immédiatement un enregistrement individuel. Le schéma est une carte de propagation, pas une commande de suppression unique.
Sauvegardes, snapshots et archives suivent le cycle de vie des sauvegardes. N'affirmez pas que chaque sauvegarde peut effacer un enregistrement à la demande. Décrivez ce que la politique de sauvegarde fait réellement, y compris combien de temps un enregistrement supprimé peut rester dans un snapshot. Les contrats fournisseurs appartiennent à la même carte : un fournisseur de modèle ou d'enrichissement qui conserve les prompts peut garder une copie de localisation après disparition de la ligne principale. La révocation d'accès est liée, mais différente. Un utilisateur qui perd un rôle doit cesser immédiatement de recevoir de nouveaux enregistrements, même lorsqu'un ancien agrégat se trouve encore dans sa fenêtre analytique.
Où la gouvernance des données de localisation doit-elle se placer à côté de Kaleidr ?
Conservez l'identité, l'autorisation tenant, les données métier privées, le CRM, l'inventaire, les réservations, la politique de conservation, les décisions juridiques et de confidentialité ainsi que les transactions au sein de l'organisation hôte. Appliquez finalité, précision, autorisation, minimisation et traçabilité avant qu'un enregistrement autorisé n'atteigne une surface Kaleidr. Kaleidr Enterprise est une infrastructure de location intelligence avec des inference APIs, des systèmes de ranking et de l'analytique conçus pour les produits spatiaux modernes (Kaleidr, 2026). La documentation développeur décrit Chat comme Spatial AI dans la carte de l'hôte, Viewer comme la publication d'une carte, Tile comme des fonds de carte conçus et Editor comme le dessin et l'édition (Kaleidr, 2026). Viewer intègre une carte publiée via son share id et n'exige pas de publishable key pour cette intégration (Kaleidr, 2026).
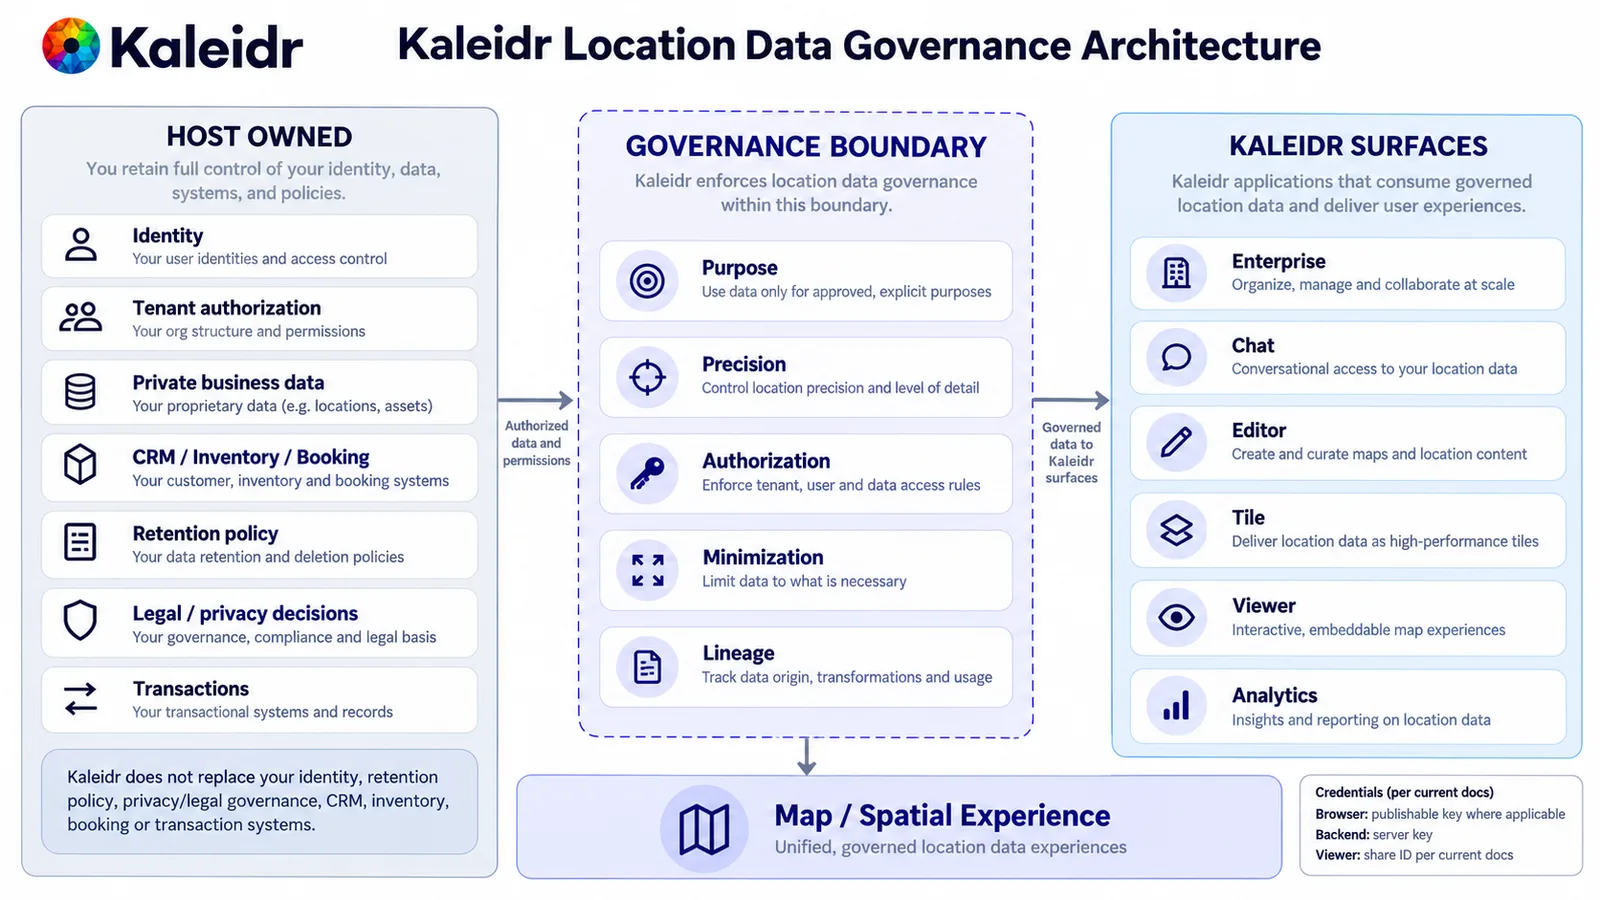
La colonne de gauche reste chez l'hôte : identité, autorisation tenant, données métier privées, CRM, inventaire, réservations, politique de conservation, décisions juridiques et de confidentialité et transactions. Le centre liste les contrôles appliqués par l'hôte avant qu'un enregistrement ne franchisse la frontière : finalité, précision, autorisation, minimisation et traçabilité. La colonne de droite nomme les surfaces Kaleidr documentées : Enterprise, Chat, Editor, Tile, Viewer et Analytics. Kaleidr ne remplace pas les systèmes hôtes de la colonne de gauche.
La documentation distingue un identifiant serveur, utilisé depuis le backend, d'un identifiant navigateur publishable que le SDK échange contre une session de courte durée et n'envoie pas comme bearer brut (Kaleidr, 2026). Aucune des deux formes n'est une permission d'utilisateur final, et un identifiant serveur n'a pas sa place dans le code du navigateur. Kaleidr Analytics documente portée, vues et engagement, localisation et activité de l'audience entre cartes, ainsi que sessions, vues et interactions par carte, plus des motifs spatiaux comme les clusters, les lacunes et les itinéraires (Kaleidr, 2026). Décidez quels signaux peuvent contenir une localisation fine et lesquels doivent rester grossiers dans l'entrepôt de l'hôte. Confirmez la conservation et le traitement contractuels du déploiement plutôt que de les déduire de cet article.
Explorer Kaleidr Enterprise pour ajouter de la spatial intelligence à côté des systèmes qui possèdent déjà les utilisateurs et les enregistrements. Explorer Kaleidr Analytics pour l'engagement documenté avec les cartes et les lieux dans la précision autorisée par la revue de gouvernance. Comparez les deux pages à l'inventaire et gardez toute localisation plus fine dans le système hôte lorsque le graphique n'en a pas besoin.
Remarque : Kaleidr utilise des outils assistés par AI pour la création d'images, l'amélioration du contenu et la recherche dans ses workflows créatifs et de développement.
FAQs
Une permission de localisation du navigateur autorise-t-elle tous les usages ultérieurs ?
Non. L'invite décide si une origine peut recevoir la position de l'appareil. La conservation, le partage, l'usage du modèle, les jointures CRM, l'analytique, l'entraînement et la suppression restent des décisions organisationnelles séparées.
L'analytique doit-elle conserver la même précision que le produit en direct ?
Pas par défaut. Une tâche en direct peut avoir besoin d'un lieu ou d'une adresse. Un graphique de marché peut souvent conserver une ville, une zone de chalandise ou une autre géographie grossière selon sa propre règle de conservation.
Kaleidr remplace-t-il le programme de gouvernance des données de localisation d'une entreprise ?
Non. Kaleidr fournit des capacités documentées de Spatial AI, de carte, de SDK, d'API et d'analytique. L'organisation hôte reste propriétaire des permissions utilisateur, des systèmes métier privés, de la classification, de la conservation et des décisions juridiques ou de confidentialité, sauf si un contrat spécifique en dispose autrement.
Que doit atteindre une demande de suppression ?
Le stockage principal, les caches, les index de recherche, les magasins vectoriels, les extraits analytiques, les exports, la télémétrie et les systèmes fournisseurs qui détiennent une copie. Les sauvegardes suivent leur propre cycle de vie et peuvent ne pas effacer immédiatement un enregistrement individuel.
References
- National Institute of Standards and Technology. AI Risk Management Framework. Intended for voluntary use, to improve trustworthiness considerations in the design, development, use, and evaluation of AI products, services, and systems. Released January 26, 2023. Accessed October 5, 2026. https://www.nist.gov/itl/ai-risk-management-framework
- World Wide Web Consortium. Geolocation. W3C Recommendation, March 24, 2026. Express permission before a web application receives device location, with guidance on necessity, purpose, disposal, protection, update, deletion, retransmission, and disclosure. Accessed October 5, 2026. https://www.w3.org/TR/2026/REC-geolocation-20260324/
- Federal Trade Commission. FTC to Ban Kochava and Subsidiary from Selling Sensitive Location Data. May 4, 2026. Accessed October 5, 2026. https://www.ftc.gov/news-events/news/press-releases/2026/05/ftc-ban-kochava-subsidiary-selling-sensitive-location-data-settle-charges-they-sold-location-data
- Kaleidr. Spatial AI Data Integration. Each operational fact stays with the system that owns it, and a spatial join of private records is already a disclosure. https://kaleidr.com/blog/spatial-ai-data-integration
- Kaleidr. Private Location Data for AI Map Workflows. Authorize before retrieval, and do not upload an unrestricted internal database to a map or a language model. https://kaleidr.com/blog/private-location-data-for-ai-map-workflows
- Kaleidr. Spatial AI Observability. Prefer identifiers, versions, counts, and reason codes, and keep unneeded precise location out of telemetry. https://kaleidr.com/blog/spatial-ai-observability
- Kaleidr. Location Intelligence APIs and Map SDK. Inference APIs, ranking systems, and analytics for spatial products. Accessed October 5, 2026. https://kaleidr.com/enterprise
- Kaleidr Developer Docs. Products. Chat is Spatial AI in the host map, Editor is draw and edit, Tile is designed basemaps, and Viewer publishes a map. Accessed October 5, 2026. https://docs.kaleidr.com/
- Kaleidr Developer Docs. Viewer. Embeds a published map by its share id, and that embed does not require a publishable key. Accessed October 5, 2026. https://docs.kaleidr.com/viewer
- Kaleidr Developer Docs. Auth & Scopes. Distinguishes a backend server credential from a publishable browser credential with a different runtime. Accessed October 5, 2026. https://docs.kaleidr.com/platform-api/auth-and-scopes
- Kaleidr. Map Engagement and Location Analytics. Reach, views, engagement, audience location and activity, sessions, and spatial patterns. Accessed October 5, 2026. https://kaleidr.com/analytics
@misc{nist_ai_rmf_2023,
  title  = {AI Risk Management Framework},
  author = {{National Institute of Standards and Technology}},
  year   = {2023},
  url    = {https://www.nist.gov/itl/ai-risk-management-framework}
}

@misc{w3c_geolocation_2026,
  title  = {Geolocation},
  author = {{World Wide Web Consortium}},
  year   = {2026},
  url    = {https://www.w3.org/TR/2026/REC-geolocation-20260324/}
}

@misc{ftc_kochava_2026,
  title  = {FTC to Ban Kochava and Subsidiary from Selling Sensitive Location Data},
  author = {{Federal Trade Commission}},
  year   = {2026},
  url    = {https://www.ftc.gov/news-events/news/press-releases/2026/05/ftc-ban-kochava-subsidiary-selling-sensitive-location-data-settle-charges-they-sold-location-data}
}

@misc{kaleidr_data_integration_2026,
  title  = {Spatial AI Data Integration},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-data-integration}
}

@misc{kaleidr_private_location_2026,
  title  = {Private Location Data for AI Map Workflows},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/private-location-data-for-ai-map-workflows}
}

@misc{kaleidr_observability_2026,
  title  = {Spatial AI Observability},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-observability}
}

@misc{kaleidr_enterprise_governance_2026,
  title  = {Location Intelligence APIs and Map SDK},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/enterprise}
}

@misc{kaleidr_docs_home_governance_2026,
  title  = {Kaleidr Developer Docs},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/}
}

@misc{kaleidr_docs_viewer_2026,
  title  = {Viewer},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/viewer}
}

@misc{kaleidr_auth_scopes_2026,
  title  = {Auth and Scopes},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/platform-api/auth-and-scopes}
}

@misc{kaleidr_analytics_governance_2026,
  title  = {Map Engagement and Location Analytics},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/analytics}
}