
位置数据治理决定 Spatial AI 产品可以收集哪些地理事实、采用何种精度和目的、谁可以查看、每份副本保留多久,以及哪些分析路径或模型路径可以接收这些数据。浏览器提示只回答一个问题:该 origin 是否可以读取设备位置。运营设计则要覆盖随后产生的每一份副本。
下面的章节会对位置事实进行分类,为每项工作设定最低必要精度,并把浏览器提示与后续使用区分开来。数据清单、血缘和访问控制都应发生在任何模型看到私有记录之前。之后,保留、删除和分析分别拥有自己的规则。Kaleidr 位于已经拥有身份、政策和交易记录的宿主系统旁边。
位置数据治理要点
- 从工作目标开始: 在选择坐标、地点或区域之前,先说明位置字段为什么存在。
- 复制前先分类: 公共地点、私有业务记录、设备位置、移动轨迹和推断不能共用一套规则。
- 保留能完成工作的最低精度: 实时运营可能需要地点或地址,但分析可以保持更粗粒度。
- 检索前先授权: 平台凭据不是最终用户权限,模型已经看过数据之后再隐藏行就太晚了。
- 把删除视为传播流程: 缓存、索引、导出、遥测和供应商都需要一条处理路径,备份则遵循自己的保留规则。
什么是位置数据治理?
位置数据治理是一组控制机制,用来决定为什么收集某个地理事实、它需要多高的精度、谁可以使用、哪个系统可以获得副本,以及该副本何时终止。这个事实可能是选中的门店、输入的地址、设备坐标、路线、服务区域,或类似“可能的常驻市场”这样的推断。治理作用于字段和目的,而不是把整张地图当作一个数据块。底图上的一个标记和客户的私有起点可以出现在同一个屏幕上,却遵循不同的规则。
封面图把这些控制围绕一个地图工作流排列:目的、分类、精度、权限请求、授权、数据血缘、AI 边界、保留、分析、删除、事件响应和审查。图中的说明框只是示意。示例地点标识符、50 米精度线和旅行时间缩短都是示例标签,并不是 Kaleidr 的实测结果。一个有效的治理计划不仅应说明地图给出了什么答案,还应能解释为什么该位置被允许出现在那里。
隐私、安全与 AI 治理如何保持区分?
隐私、安全、数据管理和 AI 治理都会作用于位置记录,但任何一项都不能替代其他项。隐私关注对人的风险和适当使用。安全关注谁能访问记录,以及记录是否保持完整。数据管理关注身份、质量、血缘和生命周期。AI 治理关注哪些模型、工具和供应商可以看到最小化后的上下文,以及如何评估这种使用。一个被严格锁定的数据库仍可能对当前工作使用了不必要的高精度;一份隐私声明也可能仍然让模型供应商保留了一份没人纳入清单的副本。
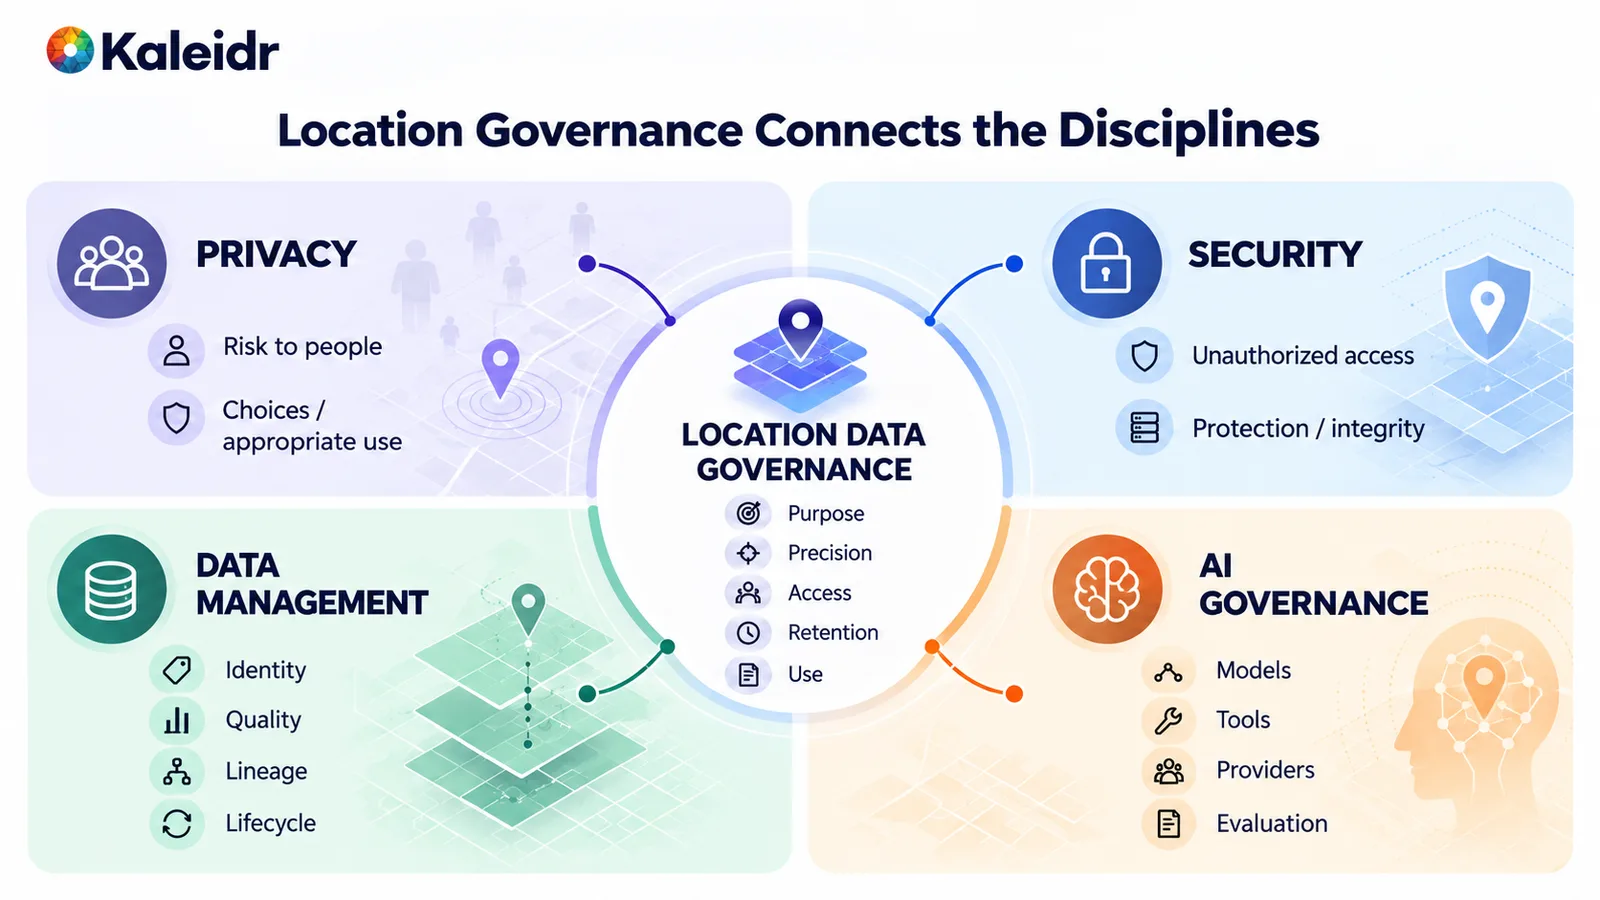
该图把位置记录放在隐私、安全、数据管理和 AI 治理之间。隐私覆盖对人的风险和适当使用,安全覆盖未经授权的访问与完整性,数据管理覆盖身份、质量、血缘和生命周期,而 AI 治理覆盖模型、工具、供应商和评估。
NIST 将 AI Risk Management Framework 描述为一个自愿使用的框架,旨在提高在 AI 产品、服务和系统的设计、开发、使用和评估中纳入可信性考虑的能力。同一页面说明该框架于 2023 年 1 月 26 日发布 (NIST, 2023)。该框架不是位置数据法规,也不会为地图产品选择精度或保留期限。可以把它作为提醒:模型使用、供应商和评估应与数据收集进入同一次审查。具体的地理规则仍然必须为产品单独制定。
哪些位置事实需要分类?
在决定谁可以查看之前,先对位置进行分类。商店、机场或公园等公共地点,与私有业务场所、仓库或受限设施并不是同一种记录。用户输入或选择的地点,也不是浏览器或手机提供的设备坐标。路线或重复出现的起点等移动信息,即使单个点看似普通,也可能暴露行为模式。类似“可能的常驻市场”这样的推断位置属于派生结论。车辆、事件或按地点划分的库存等运营状态,则是与地理位置绑定的业务事实。
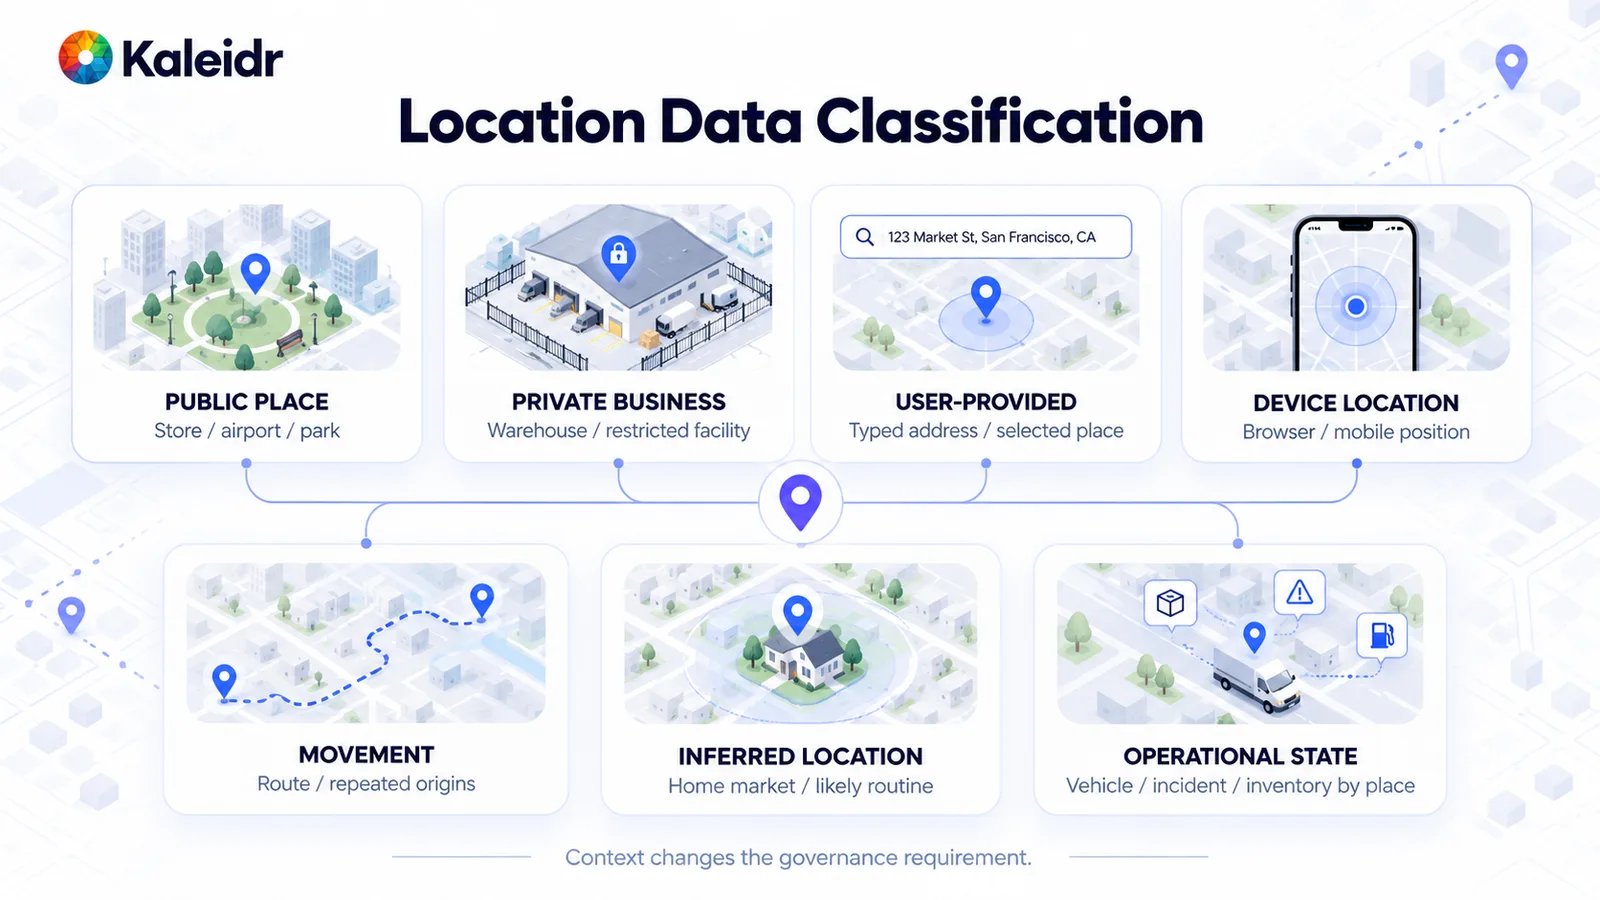
七类分别是公共地点、私有业务地点、用户提供地点、设备位置、移动、推断位置和运营状态。公园和仓库不适用同样的控制。输入的地址和设备坐标也不一样。上下文会改变要求,图中的示例地址仅用于说明。
一张地图可以同时包含多个类别。门店查找器可以在同一个答案中展示公共门店、用户选择的起点和私有库存标记。治理应明确每个字段,而不是给整张屏幕贴一个统一标签。组合会提高敏感性:精确坐标加上时间和账户,可能描述一次单独字段都无法描述的访问行为。不要仅根据类别名称就赋予“个人数据”或“非个人数据”这样的通用法律标签。该问题仍取决于司法辖区、合同和目的,本指南是运营框架,而非法律意见。
每项工作需要多高的精度?
使用仍能完成既定工作的最低精度表示。区域、城市或邮政区域可能足以支持市场视图。社区或服务区域可以支持门店选择和路线比较。地点标识符、地址或精确坐标适用于实时运营、履约或缺少这些细节就无法完成的现场体验。天气、城市级营销活动或区域需求图表通常不需要精确到屋顶。紧急调度和路边交接可能需要。精度是一项控制措施,而不是追求可用传感器中最高精度的奖杯。
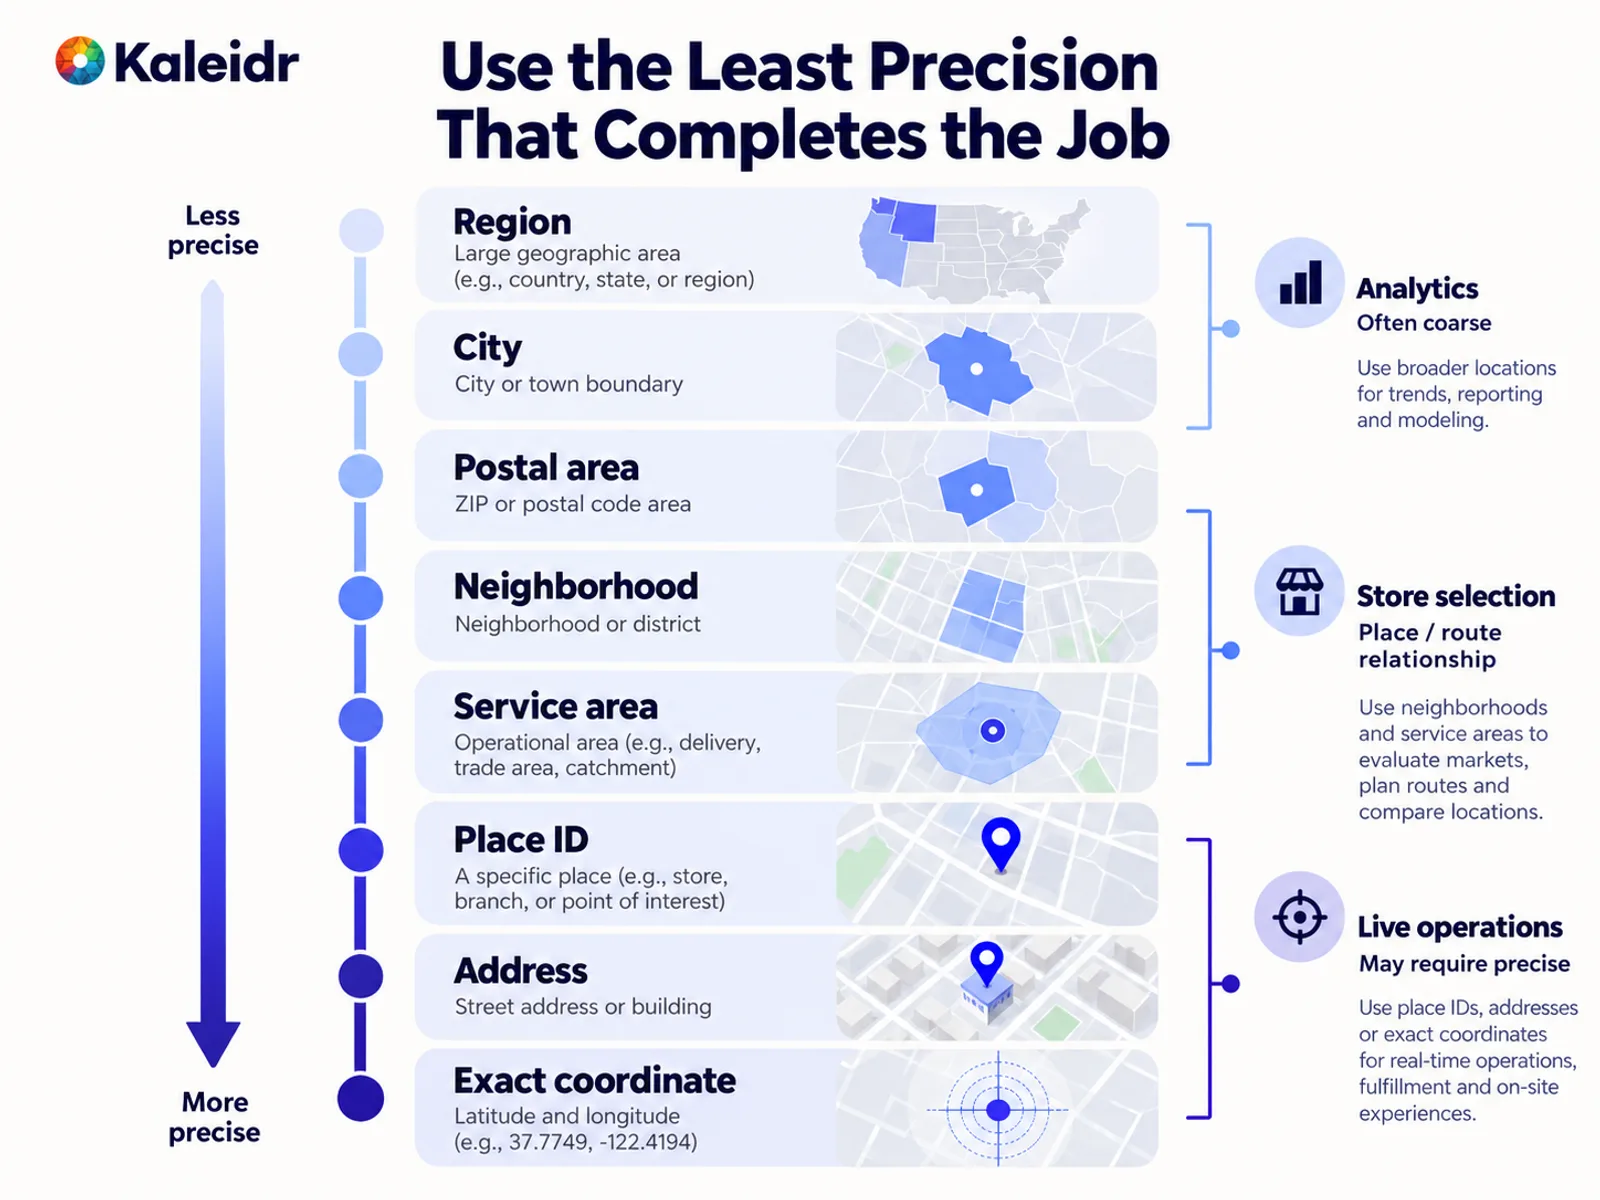
这条阶梯从区域和城市逐步走向地点、地址和精确坐标。分析通常可以保持较粗粒度。门店选择可以使用社区或服务区域。实时运营可能需要地点标识符、地址或坐标,图中的示例纬度并不是 Kaleidr 的结果。
输入的地址、选择的门店或激活的房产就可以完成许多工作,完全不必读取设备位置。请在任何坐标旁保留规范的地点或资产标识符,这样后续修正就不必依赖原始经纬度匹配。阶梯上的层级不是通用敏感度分类。城市级位置在某种情境下可能很敏感;在另一种情境下,如果目的、受众和保留规则明确,精确坐标也可能是合理的。对不会改变决策、只会增加风险的精度,应予以降低。
浏览器提示是否治理之后的所有用途?
浏览器地理定位提示只回答一个有限的问题:这个 origin 是否可以接收设备位置?2026 年 3 月 24 日发布的 W3C Geolocation Recommendation 将地理定位称为强大功能,并要求在任何位置数据与 Web 应用共享之前获得明确许可 (W3C, 2026)。该建议还指出,接收方只应在必要时请求位置信息,并只应用于提供该信息时对应的任务。任务完成后应删除这些信息,除非用户明确允许保留;存储的位置数据也需要防止未经授权的访问。如果保存了信息,应允许用户更新和删除,接收方也不应在没有用户明确许可的情况下再次转发。
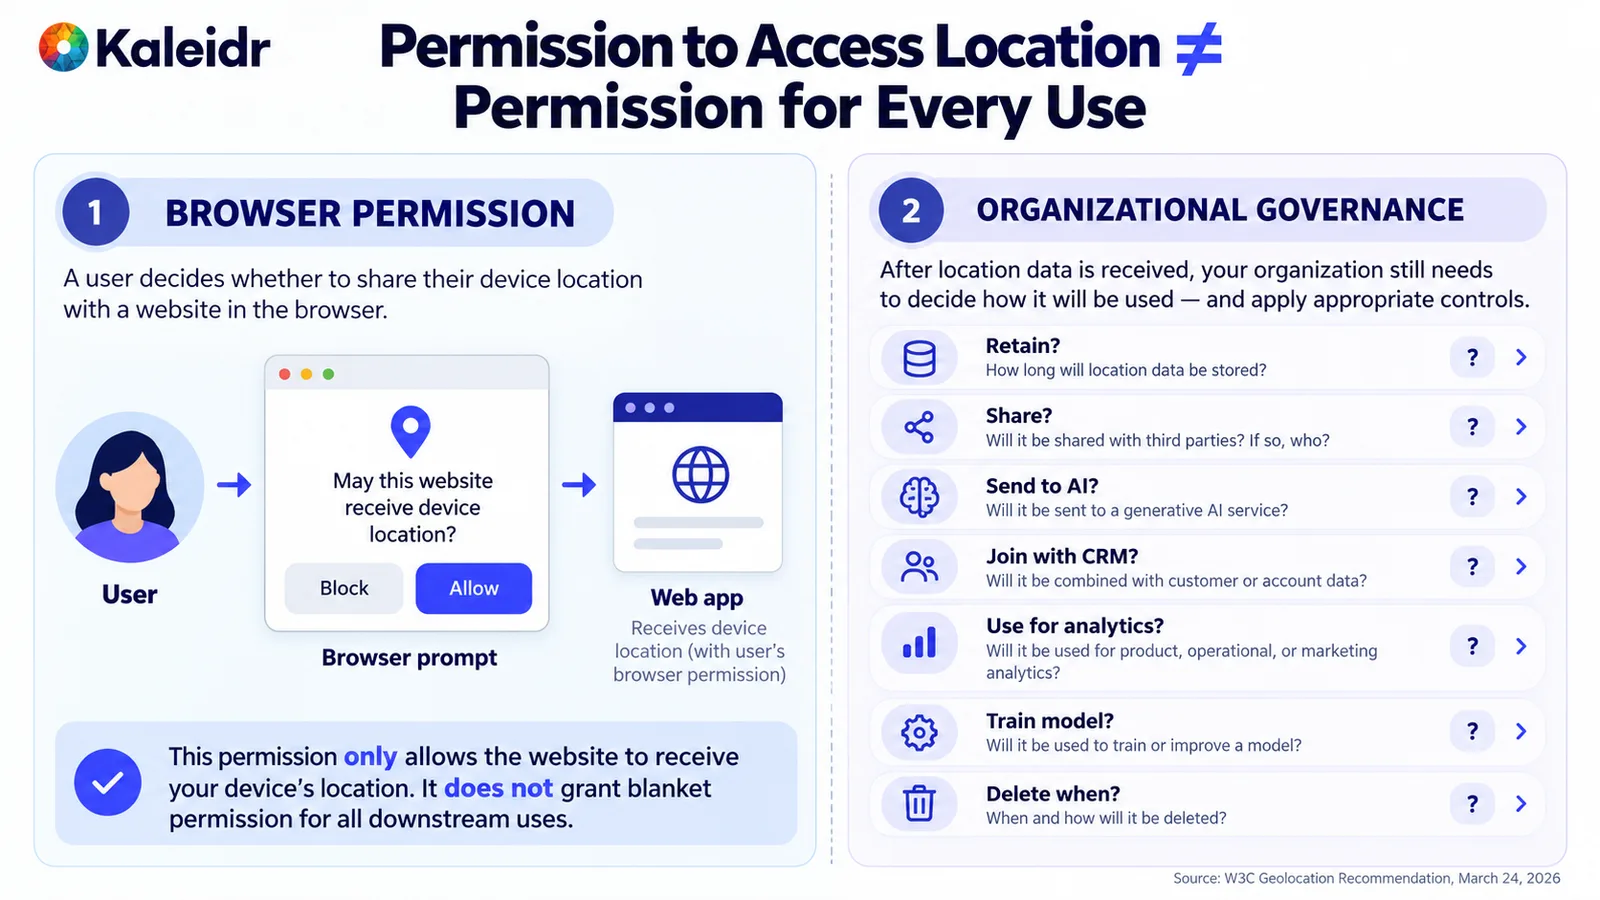
左侧是允许某个 origin 接收设备位置的浏览器提示。右侧列出了后续关于保留、共享、模型使用、CRM 关联、分析、训练和删除的选择。浏览器权限并不能回答这些问题。来源行引用了 2026 年 3 月 24 日的 W3C Geolocation Recommendation。
这些平台信号并不能决定组织是否可以将坐标保留一年、与 CRM 记录关联、发送给模型供应商、用于广告、允许另一名员工打开,或用于模型训练。这些选择中的每一项都需要产品目的、合同以及适用于该部署的规则。把提示视为一个技术闸门。用户点击“允许”之后存在的副本,仍然必须由数据清单、保留计划和供应商列表明确记录。
什么时候精确位置需要额外谨慎?
当精确位置暴露与个人活动相关的移动或访问时,其敏感性会提高。2026 年 5 月 4 日,Federal Trade Commission 表示,将禁止数据经纪商 Kochava 及其子公司在没有消费者明确肯定同意的情况下出售、共享或披露敏感位置数据,以解决有关这些公司出售来自数亿台移动设备、可用于追踪个人移动轨迹的位置数据的指控 (FTC, 2026)。该行动针对的是数据经纪商案件。不要把它理解为适用于所有第一方产品的通用规则,例如仅把地图居中到客户自己选择的门店。
但这种谨慎仍应进入设计审查。要问工作流是否真的需要坐标,是否使用地点标识符即可,或者只需要宿主已经计算好的旅行时间。还要问第三方是否可以保留传输数据、用于其他目的,或拒绝之后的删除。像旅行分钟数或路线偏移这样的派生值,可以在不传输客户精确起点的情况下支持解释。替代本身就是控制措施。“请谨慎”这样的政策句子,只有在实际改变 payload 后才成为控制措施。
位置数据清单应记录什么?
数据清单应列出产品实际持有的每一个位置字段,而不是演示文稿希望收集的字段。对每个字段,记录类别、目的、源系统、规范标识符、所需精度、现有副本,以及能够修改规则的负责人。副本包括主存储、缓存、搜索索引、导出、prompt、embedding、分析表和供应商日志。没有明确目的的字段应考虑删除。一个字段如果有两个目的,就应把两个目的都写下来,因为欺诈检查和营销聚合不是同一个决策。
产品变化时就要复查清单,而不是只在政策文档重新发布时复查。新的模型工具、新的分析图表或新的连接器都可能创建上次审查从未见过的副本。prompt 和 embedding 即使没人把它们叫数据库,也仍是位置上下文的副本。集成边界在这里同样重要。数据集成指南要求每个运营事实保留在拥有它的系统中,而且即使答案最终隐藏了一些行,把所有私有记录做 spatial join 本身也已经构成披露 (Kaleidr, 2026)。应把 join 本身纳入清单,而不只是记录看起来像源数据的那张表。
团队能否从源头追踪位置直到分析?
受治理的记录应当可以从输入一路追踪到地图和聚合结果。路径从可信来源开始,例如输入的地址、设备坐标或业务主数据。标准化会把这些输入解析为规范的地点或资产标识符并去重。然后,空间变换生成任务需要的表示,例如 geocode、路线或区域。只有完成这一步后,才应把经过最小化的上下文发送给模型,并优先使用派生字段而不是原始起点。地图结果和分析抽取最后出现,分析抽取应只保留图表真正需要的更粗地理粒度。
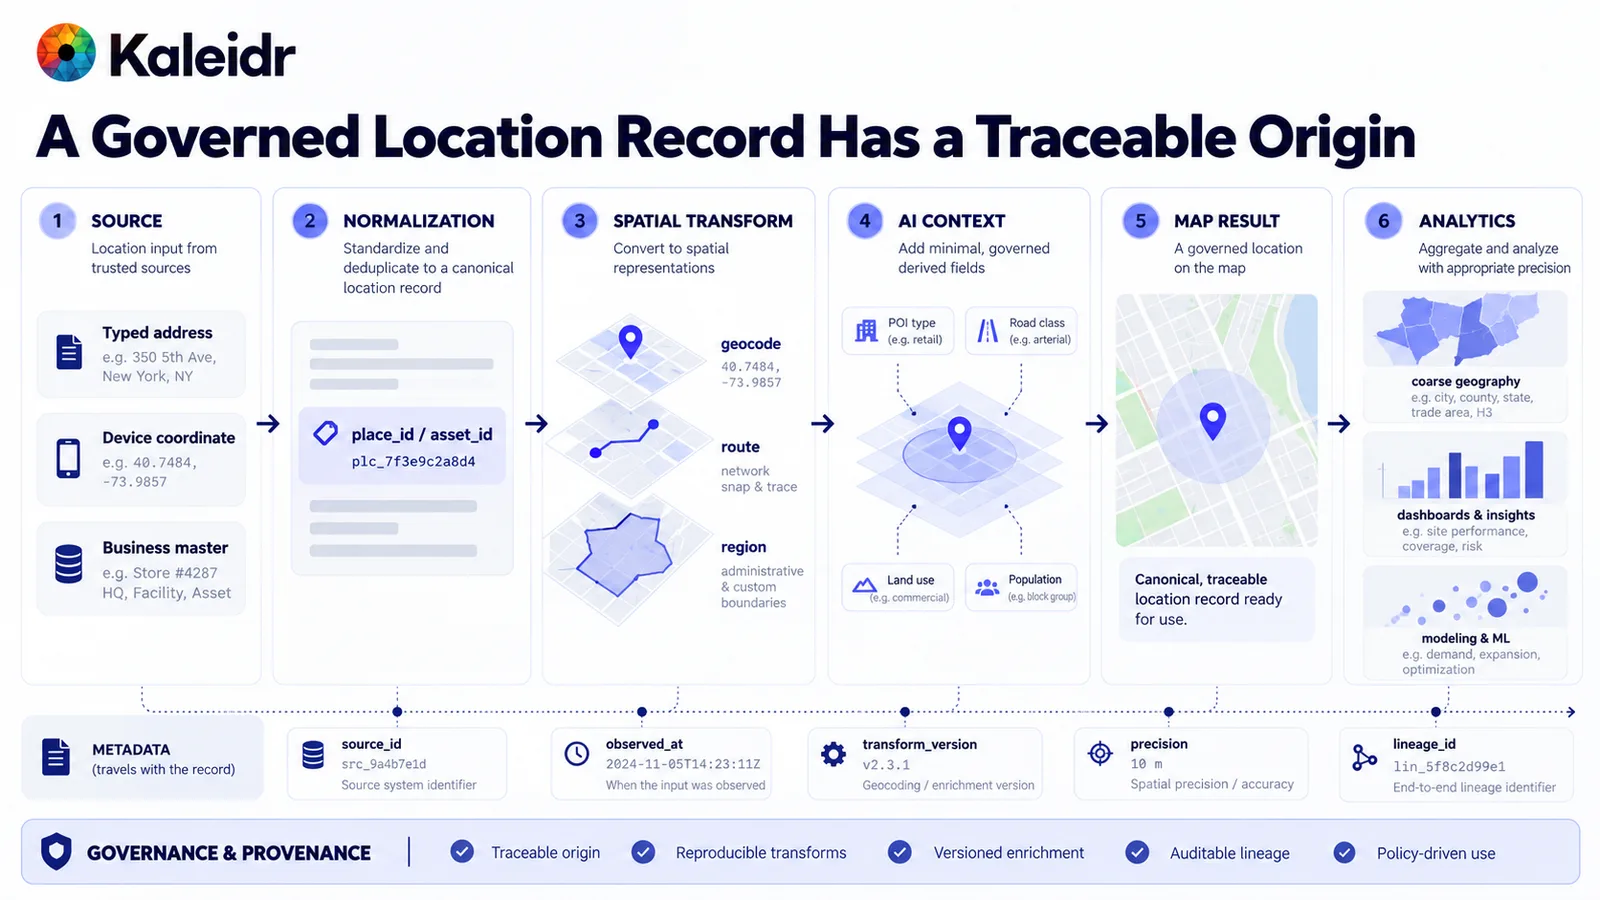
路径从输入的地址、设备坐标或业务主数据进入规范的地点或资产标识符。空间变换随后产生 geocode、路线或区域,然后最小化上下文才进入地图和分析。图中的示例标识符、坐标和精度标签仅用于说明。生产记录应保留来源、观测时间、变换版本、精度和血缘标识符。
让元数据跟随记录一起流转:源标识符、观测时间、变换版本、使用的精度和血缘标识符。这样,后续修正时就能找到仍依赖旧坐标的所有派生副本。“未知”与“错误”是不同的状态。缺少观测时间不能证明地点仍然是最新的。可复现的变换和版本化的增强使解释成为可能。如果一个坐标出现在分析中却没有来源记录,团队就无法再为这条记录提供可靠依据。
为什么访问控制必须发生在 AI 上下文之前?
在任何私有空间记录到达计算或模型之前,先解析用户、tenant、角色、对象和字段。正确路径先过滤允许访问的位置,只对该集合运行空间计算。被阻止的路径则把整个私有数据集发送出去,等模型已经收到后才试图隐藏用户不该看到的内容。隐藏并不等于授权。AI 地图的私有位置指南明确了同样的顺序:先认证、再授权,然后检索最小化的数据切片,并且不要上传不受限制的内部数据库 (Kaleidr, 2026)。
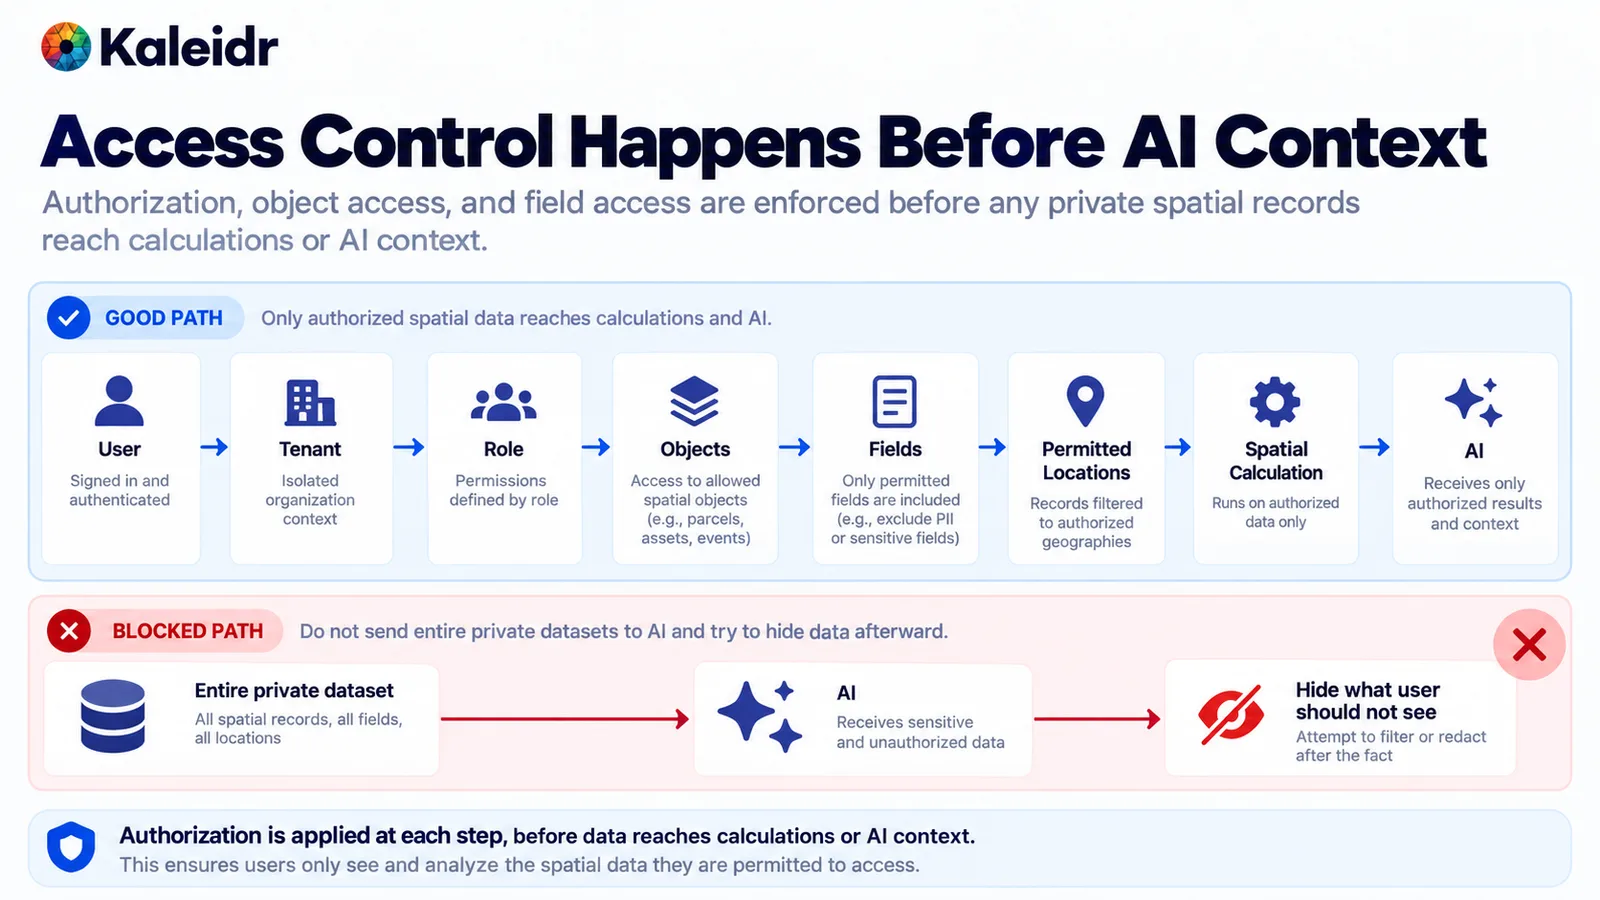
正确路径在任何私有位置到达计算或模型之前检查用户、tenant、角色、对象和字段。被阻止的路径先发送整个私有数据集,再尝试隐藏行。这种顺序本身就是失败模式。授权必须发生在检索之前,而不是模型已经看过数据之后。
平台凭据标识的是集成。最终用户权限标识的是某个人可以使用哪个 tenant、对象和字段。这是两种不同的检查,有效的组织密钥不会让客户 A 获得读取客户 B 门店、资产或起点的权利。缓存和 retrieval store 需要与主查询相同的 tenant 边界。应主动测试跨 tenant 失败。对某个已登录用户看起来完全正确的地图,仍可能因为共享 cache key 而泄露另一个客户的记录。
每份位置副本应保留多久?
保留规则应跟随目的。一个统一的天数无法同时适用于仅单次请求使用的起点、账户中保存的地点、车辆或事件历史,以及市场级分析抽取。只用于请求的坐标可以在请求结束时终止。与账户关联的地点可以在功能或账户仍然有效时保留。运营状态可以在事件结束后保留当前值和受治理的历史,用于安全、支持或合同记录。分析可以按照分析政策降低精度,并通过聚合或去标识化,比实时坐标保留更长时间。
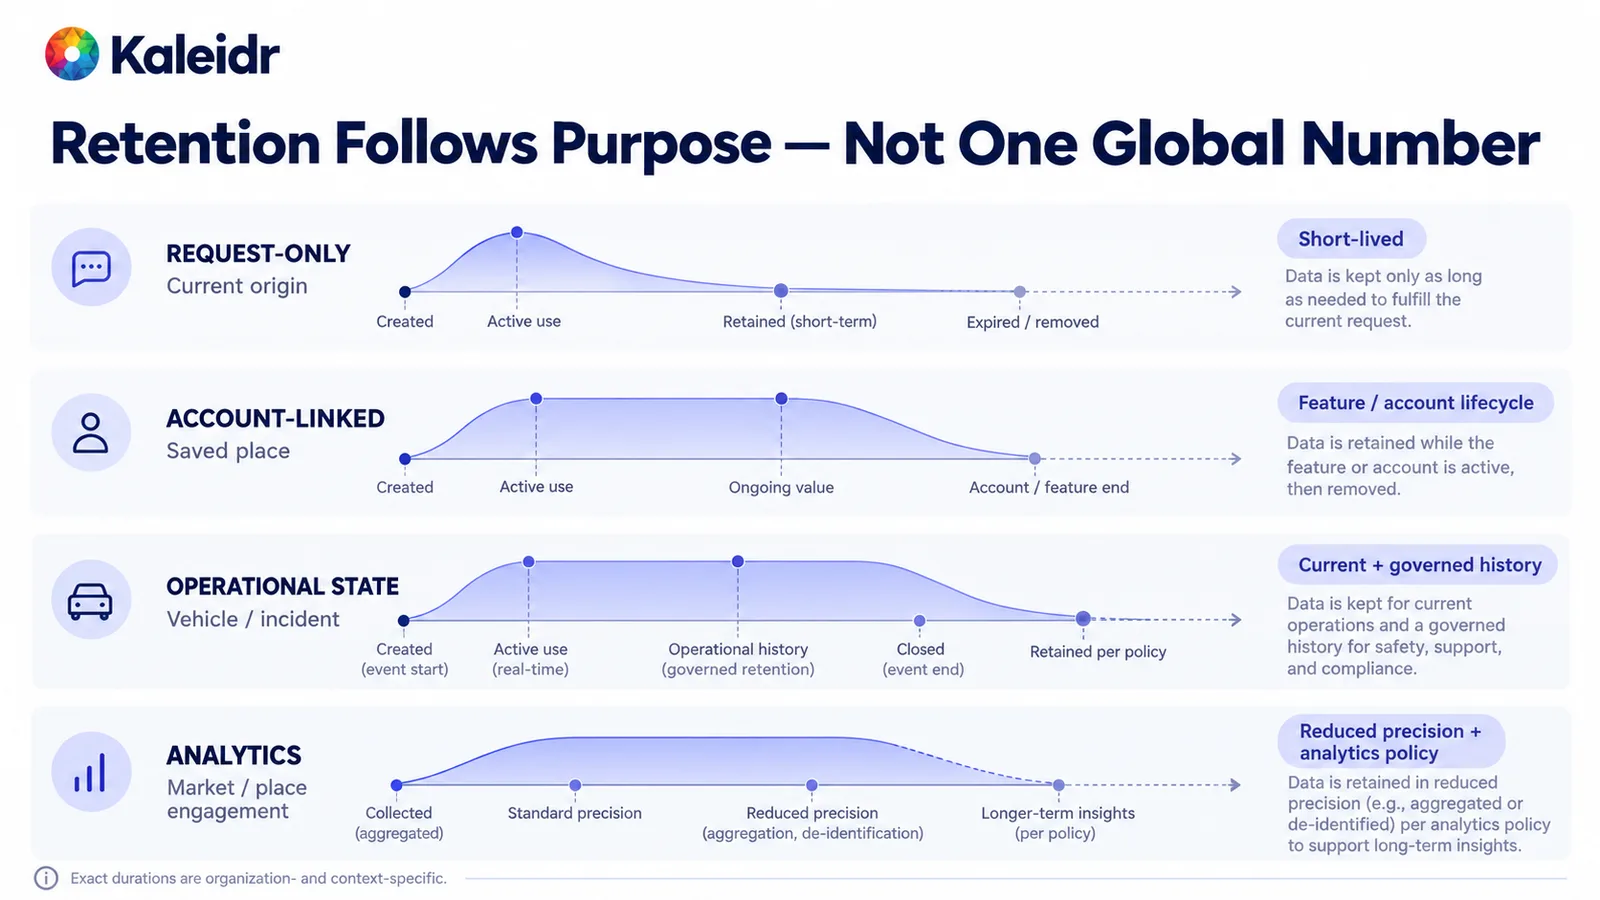
保留跟随工作目的,而不是一个统一数字。仅请求使用的起点可以在请求结束时过期。账户关联地点可以与功能一起保留,运营状态可以在事件结束后继续保留受治理的历史。分析可以更长时间保留较粗的地理粒度,具体时长仍由组织自行确定。
把产品当下需要的位置与分析保留的位置分开。实时交接可能需要地址。覆盖范围、会话和地点互动的仪表板通常只需要市场、城市或商圈。把这种区分写下来,避免某张图表悄悄保存产品只使用过一次的屋顶级位置。具体期限因组织和上下文而异。图中展示的是四种生命周期的形态,不是可以直接复制到政策里的保留时间表。
删除位置记录时,哪些地方必须同步处理?
删除是一个传播工作流。删除或撤销记录的请求必须到达主存储、内存和边缘缓存、搜索索引,以及保存 embedding 的向量存储。分析表、导出和供应商系统需要各自的处理方式,可能是删除、受治理的到期,或与标识符进行有记录的解绑。observability store 也需要同样的审查。在遥测中优先保留标识符、版本、计数和 reason code,并把密钥、原始私有记录和不必要的精确坐标排除在该存储之外 (Kaleidr, 2026)。
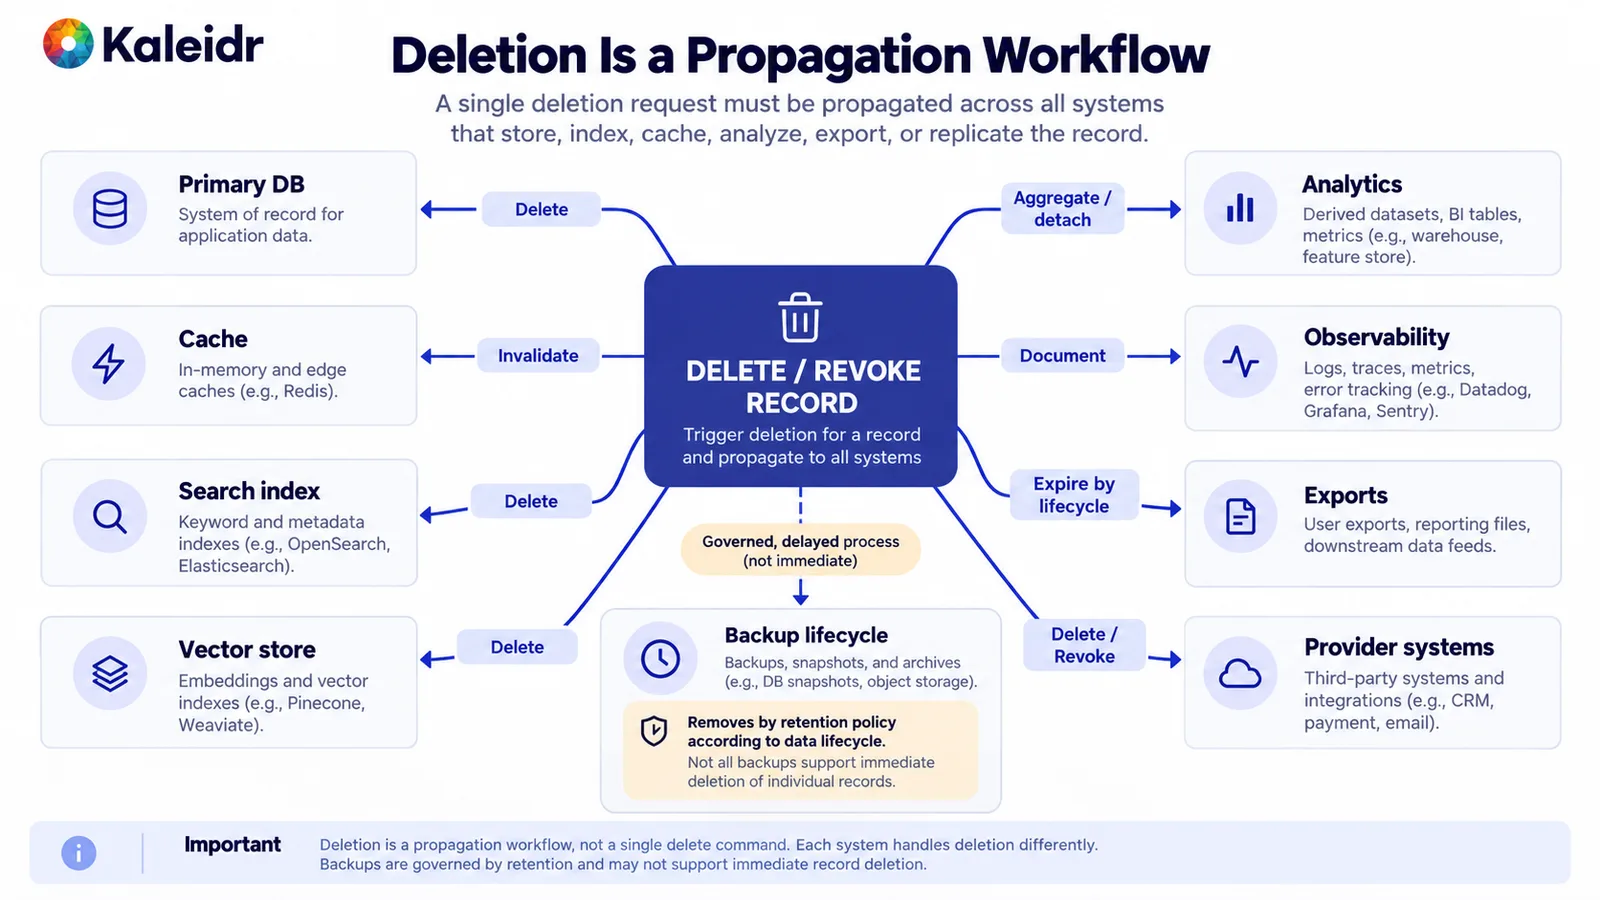
删除或撤销必须到达主存储、缓存、搜索索引和向量存储。分析、observability、导出和供应商系统需要自己的处理方式,可能是删除、到期或有记录的解绑。备份遵循自身的保留政策,可能无法立即移除单条记录。该图是传播地图,不是一条 delete 命令。
备份、快照和归档遵循备份生命周期。不要声称每份备份都能按需删除单条记录。应明确备份政策实际如何处理,包括已删除记录在快照中可能继续存在多久。供应商合同也属于同一张图:保留 prompt 的模型或数据增强供应商,可能在主记录删除后仍保留一份位置副本。撤销访问权限与删除相关,但并不相同。失去某个角色的用户应立即停止接收新记录,即使较早的聚合数据仍在其分析保留期限内。
位置数据治理应如何放在 Kaleidr 旁边?
将身份、tenant 授权、私有业务数据、CRM、库存、预订、保留政策、法律和隐私决策以及交易留在宿主组织内部。在任何获授权的记录到达 Kaleidr surface 之前,先应用目的、精度、授权、最小化和数据血缘。Kaleidr Enterprise 是为现代空间产品构建的 location intelligence infrastructure,包含 inference APIs、ranking systems 和 analytics (Kaleidr, 2026)。开发者文档把 Chat 描述为宿主地图中的 Spatial AI,把 Viewer 描述为发布地图,把 Tile 描述为设计好的底图,把 Editor 描述为绘制和编辑 (Kaleidr, 2026)。Viewer 通过 share id 嵌入已发布地图,该嵌入不需要 publishable key (Kaleidr, 2026)。
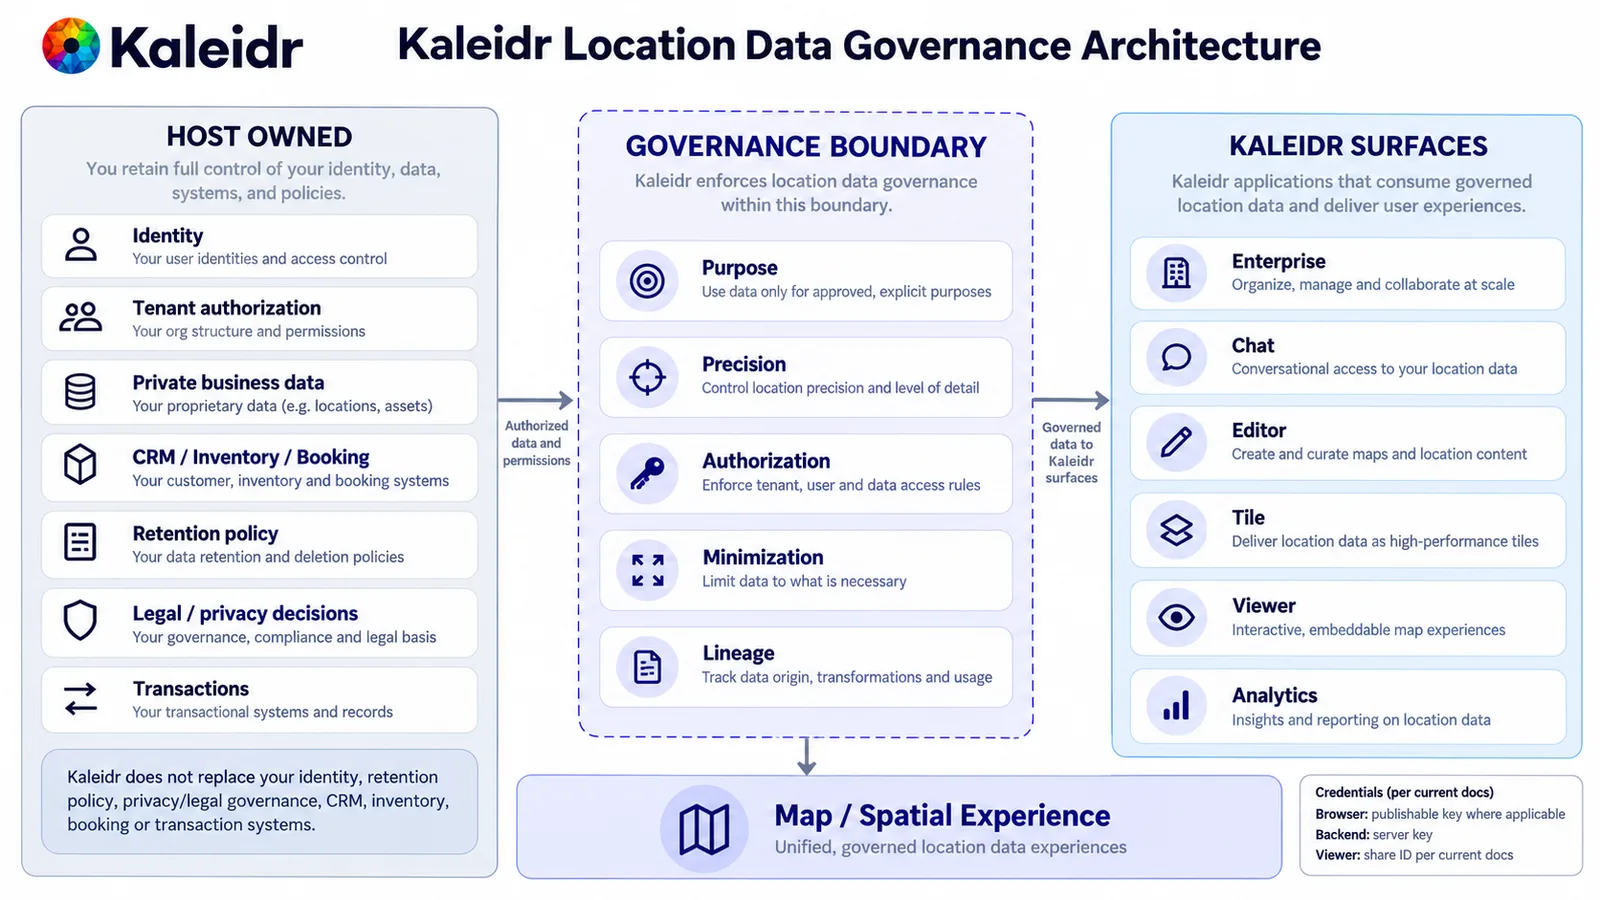
左侧列由宿主保留:身份、tenant 授权、私有业务数据、CRM、库存、预订、保留政策、法律和隐私决策以及交易。中间列出记录跨越边界前宿主应用的控制:目的、精度、授权、最小化和血缘。右侧列出文档中说明的 Kaleidr surface:Enterprise、Chat、Editor、Tile、Viewer 和 Analytics。Kaleidr 不替代左侧的宿主系统。
文档区分了从 backend 使用的 server credential,以及 SDK 会交换为短时 session、而不会作为 raw bearer 发送的 publishable browser credential (Kaleidr, 2026)。两者都不是最终用户权限,server credential 也不应出现在浏览器代码中。Kaleidr Analytics 文档涵盖覆盖范围、浏览量和互动、跨地图的受众位置与活动,以及每张地图的 session、浏览和交互,还包括聚类、空白区域和路线等空间模式 (Kaleidr, 2026)。应决定哪些信号可以携带精细位置,哪些应该在宿主数据仓库中保持较粗粒度。部署所涉及的合同保留和处理条款应实际确认,而不是从本文推断。
探索 Kaleidr Enterprise,在已经拥有用户和记录的系统旁添加 spatial intelligence。探索 Kaleidr Analytics,查看在治理审查允许的精度范围内、文档所描述的地图和地点互动。应将这两个页面与数据清单对照,如果图表不需要更精细的位置,就把它留在宿主系统中。
说明:Kaleidr 在创意和开发工作流中使用 AI 辅助工具进行图像创作、内容优化和研究。
常见问题
浏览器位置权限是否授权之后的所有使用?
不是。该提示只决定某个 origin 是否可以接收设备位置。保留、共享、模型使用、CRM 关联、分析、训练和删除仍然是彼此独立的组织决策。
分析是否应该保留与实时产品相同的精度?
默认不应该。实时任务可能需要地点或地址。市场图表通常可以在自己的保留规则下只保留城市、商圈或其他较粗地理粒度。
Kaleidr 是否会替代公司的位置数据治理体系?
不会。Kaleidr 提供文档化的 Spatial AI、地图、SDK、API 和分析能力。除非具体合同另有规定,用户权限、私有业务系统、分类、保留以及法律或隐私决策仍由宿主组织负责。
删除请求应该覆盖哪些系统?
应覆盖持有副本的主存储、缓存、搜索索引、向量存储、分析抽取、导出、遥测和供应商系统。备份遵循自己的生命周期,可能无法立即删除单条记录。
References
- National Institute of Standards and Technology. AI Risk Management Framework. Intended for voluntary use, to improve trustworthiness considerations in the design, development, use, and evaluation of AI products, services, and systems. Released January 26, 2023. Accessed October 5, 2026. https://www.nist.gov/itl/ai-risk-management-framework
- World Wide Web Consortium. Geolocation. W3C Recommendation, March 24, 2026. Express permission before a web application receives device location, with guidance on necessity, purpose, disposal, protection, update, deletion, retransmission, and disclosure. Accessed October 5, 2026. https://www.w3.org/TR/2026/REC-geolocation-20260324/
- Federal Trade Commission. FTC to Ban Kochava and Subsidiary from Selling Sensitive Location Data. May 4, 2026. Accessed October 5, 2026. https://www.ftc.gov/news-events/news/press-releases/2026/05/ftc-ban-kochava-subsidiary-selling-sensitive-location-data-settle-charges-they-sold-location-data
- Kaleidr. Spatial AI Data Integration. Each operational fact stays with the system that owns it, and a spatial join of private records is already a disclosure. https://kaleidr.com/blog/spatial-ai-data-integration
- Kaleidr. Private Location Data for AI Map Workflows. Authorize before retrieval, and do not upload an unrestricted internal database to a map or a language model. https://kaleidr.com/blog/private-location-data-for-ai-map-workflows
- Kaleidr. Spatial AI Observability. Prefer identifiers, versions, counts, and reason codes, and keep unneeded precise location out of telemetry. https://kaleidr.com/blog/spatial-ai-observability
- Kaleidr. Location Intelligence APIs and Map SDK. Inference APIs, ranking systems, and analytics for spatial products. Accessed October 5, 2026. https://kaleidr.com/enterprise
- Kaleidr Developer Docs. Products. Chat is Spatial AI in the host map, Editor is draw and edit, Tile is designed basemaps, and Viewer publishes a map. Accessed October 5, 2026. https://docs.kaleidr.com/
- Kaleidr Developer Docs. Viewer. Embeds a published map by its share id, and that embed does not require a publishable key. Accessed October 5, 2026. https://docs.kaleidr.com/viewer
- Kaleidr Developer Docs. Auth & Scopes. Distinguishes a backend server credential from a publishable browser credential with a different runtime. Accessed October 5, 2026. https://docs.kaleidr.com/platform-api/auth-and-scopes
- Kaleidr. Map Engagement and Location Analytics. Reach, views, engagement, audience location and activity, sessions, and spatial patterns. Accessed October 5, 2026. https://kaleidr.com/analytics
@misc{nist_ai_rmf_2023,
  title  = {AI Risk Management Framework},
  author = {{National Institute of Standards and Technology}},
  year   = {2023},
  url    = {https://www.nist.gov/itl/ai-risk-management-framework}
}

@misc{w3c_geolocation_2026,
  title  = {Geolocation},
  author = {{World Wide Web Consortium}},
  year   = {2026},
  url    = {https://www.w3.org/TR/2026/REC-geolocation-20260324/}
}

@misc{ftc_kochava_2026,
  title  = {FTC to Ban Kochava and Subsidiary from Selling Sensitive Location Data},
  author = {{Federal Trade Commission}},
  year   = {2026},
  url    = {https://www.ftc.gov/news-events/news/press-releases/2026/05/ftc-ban-kochava-subsidiary-selling-sensitive-location-data-settle-charges-they-sold-location-data}
}

@misc{kaleidr_data_integration_2026,
  title  = {Spatial AI Data Integration},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-data-integration}
}

@misc{kaleidr_private_location_2026,
  title  = {Private Location Data for AI Map Workflows},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/private-location-data-for-ai-map-workflows}
}

@misc{kaleidr_observability_2026,
  title  = {Spatial AI Observability},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/blog/spatial-ai-observability}
}

@misc{kaleidr_enterprise_governance_2026,
  title  = {Location Intelligence APIs and Map SDK},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/enterprise}
}

@misc{kaleidr_docs_home_governance_2026,
  title  = {Kaleidr Developer Docs},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/}
}

@misc{kaleidr_docs_viewer_2026,
  title  = {Viewer},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/viewer}
}

@misc{kaleidr_auth_scopes_2026,
  title  = {Auth and Scopes},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://docs.kaleidr.com/platform-api/auth-and-scopes}
}

@misc{kaleidr_analytics_governance_2026,
  title  = {Map Engagement and Location Analytics},
  author = {{Kaleidr}},
  year   = {2026},
  url    = {https://kaleidr.com/analytics}
}